
 Ing. Calogero Bono
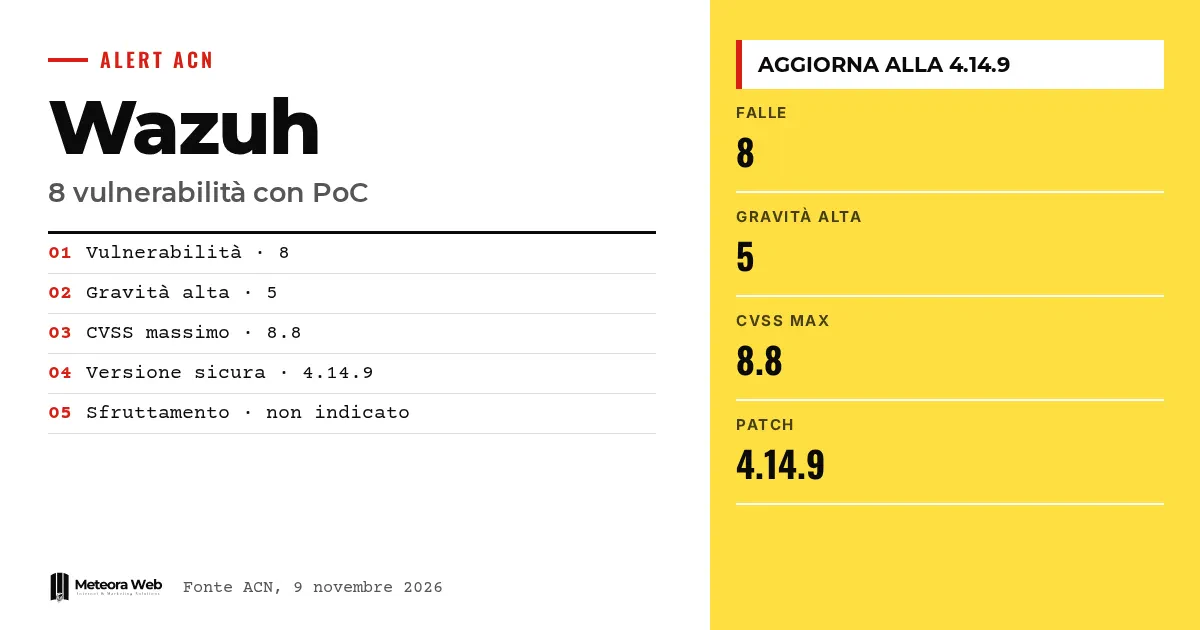
Op 9 november 2026 heeft het Nationaal Agentschap voor Cyberbeveiliging een alert gepubliceerd over het open source SIEM Wazuh. Er zijn Proof of Concepts beschikbaar voor 8 kwetsbaarheden, waarvan 5 met hoge ernst, die Wazuh en de Dashboard Plugins treffen. De leverancier heeft de fouten al hersteld, maar de openbare demonstratie-exploits verlagen de drempel voor wie ermee aan de slag wil. Wie Wazuh gebruikt om de beveiliging van de eigen infrastructuur te controleren, moet de geïnstalleerde versie nakijken.
Enkele begrippen, voordat we naar de feiten gaan. SIEM is een systeem dat logs verzamelt en analyseert om aanvallen zichtbaar te maken. XDR breidt de controle uit over meerdere lagen, van apparaten tot netwerk. Een PoC (Proof of Concept) is demonstratiecode die aantoont dat een fout echt misbruikt kan worden. De CVSS is de score van 0 tot 10 die de ernst meet. SSRF is een aanval waarbij een server wordt aangezet om verzoeken te sturen naar een adres dat de aanvaller kiest.
Wat heeft de ACN gemeld over Wazuh?
De alert AL02/261109/CSIRT-ITA gaat over 8 kwetsbaarheden met openbaar gemaakte PoC's. De genoemde typen zijn uitvoering van willekeurige code, omzeiling van authenticatie, omzeiling van beveiligingsbeperkingen, openbaarmaking van informatie, denial of service en spoofing.
In de tabel van het agentschap heeft elke fout een beschikbare PoC, terwijl er voor actief misbruik geen aanwijzing is. De alert staat op versie 1.0.
Welke versies van Wazuh zijn kwetsbaar?
Volgens de ACN zijn de versies van Wazuh vóór 4.14.9 getroffen en de Wazuh Dashboard Plugins van 4.9.0 tot en met 4.14.8. De aangeraden maatregel is zo snel mogelijk updaten naar de nieuwste beschikbare versie.
De leverancier, aldus het agentschap, heeft de fouten al hersteld. Het risico weegt dus vooral voor wie de update nog niet heeft doorgevoerd.
Welke fouten zijn het ernstigst?
Bovenaan staat CVE-2026-112340, met een CVSS v4.0-score van 8,8. Het betreft het endpoint /api/request van de Dashboard-plugins. Een geauthenticeerde gebruiker zou het Bearer-token kunnen overschrijven en handelen als een andere identiteit van de Manager API.
Daarna volgen CVE-2026-112339 (8,2), veroorzaakt door het ontbreken van TLS-hostnaamverificatie in de module fluent-forward, en CVE-2026-112338 (8,2), een SSRF in de GitHub-module. In het eerste geval zou een aanvaller in on-path-positie zich kunnen voordoen als de Fluentd-collector en de telemetrie kunnen lezen. In het tweede zou de Manager het GitHub-token naar een host van de aanvaller kunnen sturen.
De vijf hoge fouten worden afgerond door CVE-2026-112341 en CVE-2026-112336, beide op 7,1.
Wat riskeren systemen met de overige kwetsbaarheden?
CVE-2026-112341 is een SQL-injectie. Een gebruiker met agent-recht lezen op minstens één agent zou willekeurige query's kunnen uitvoeren en gegevens uit de database van de Manager lezen, inclusief de internal_key's van de agents. CVE-2026-112336 is een memory leak in de JSON-decoder. Events met dubbele statische velden, verstuurd door een geregistreerde agent, zouden wazuh-analysisd kunnen laten crashen en het genereren van alerts stopzetten.
De overige drie hebben scores tussen 6,3 en 6,9.
- CVE-2026-112334, out-of-bounds write in wazuh-execd, met crash van de Active Response.
- CVE-2026-112335, stack buffer overflow in de logcollector, met mogelijke uitvoering van code in bepaalde configuraties.
- CVE-2026-112337, SSRF in de Azure-module, waarbij het Microsoft Graph-token risico loopt.
Beperkingen om te kennen
De alert wijst niet op actief misbruik, en de daarvoor bestemde kolom blijft leeg. We weten niet hoeveel Italiaanse systemen blootstaan, en ook niet sinds wanneer de PoC's circuleren. Veel aanvallen vereisen specifieke voorwaarden, zoals een geauthenticeerde gebruiker, controle over een logbestand of een bevoorrechte netwerkpositie. Sommige CVE-identificaties kunnen nog updates krijgen van de officiële databases.
Wat verandert er voor wie met digitale technologie werkt
Als je Wazuh beheert, controleer dan meteen de versie van Manager en Dashboard Plugins. Ook wie de dienst draait op een server bij een hostingprovider moet weten wie de updates verzorgt, en een serverbeheer met beveiligingsupdates is precies daarvoor bedoeld. Het risico betreft ook de gekoppelde tokens, zoals die van GitHub en Azure, die je als te beschermen inloggegevens moet behandelen. Het is niet de eerste recente melding over technische tools, zoals de zaak van Apache OFBiz laat zien.
Ons standpunt
Opvallend dat het doelwit een tool is die bedoeld is om te verdedigen. Een SIEM ziet logs, inloggegevens en telemetrie van de hele infrastructuur, dus een fout daarin weegt zwaarder dan in een willekeurige applicatie. De leverancier heeft gecorrigeerd en de ACN heeft duidelijk gewaarschuwd, maar open source ontslaat je niet van updaten. Wie het in het bedrijf inzet, moet onderhoud meerekenen, zoals de gids over open source in het bedrijf benadrukt.
Veelgestelde vragen
Wordt Wazuh actief aangevallen?
De alert van de ACN wijst dat niet aan. De kolom voor misbruik toont een streepje bij alle CVE's, terwijl de PoC's wel aanwezig zijn.
Welke versie van Wazuh moet ik installeren?
Minstens 4.14.9. Kwetsbaar zijn de eerdere versies van Wazuh en de Dashboard Plugins van 4.9.0 tot en met 4.14.8.
Hoeveel kwetsbaarheden zijn er en hoe ernstig zijn ze?
Er zijn er 8, waarvan 5 met hoge ernst. De hoogste CVSS v4.0-score is 8,8, de laagste 6,3.
Moet je geauthenticeerd zijn om ze te misbruiken?
Dat hangt van de fout af. Sommige vereisen een geauthenticeerde gebruiker of een geregistreerde agent, andere een aanvaller in een bevoorrechte netwerkpositie of met toegang tot bewaakte bestanden.
Wat riskeren de GitHub- en Azure-tokens?
Twee SSRF's zouden de Manager ertoe kunnen brengen de tokens naar hosts van de aanvaller te sturen. Volgens de ACN zou dat toegang geven tot GitHub-repositories of aan aan Microsoft Graph gekoppelde bronnen.
Waar je op moet letten na de update van Wazuh
Updaten dicht de bekende fouten, maar de openbare PoC's blijven beschikbaar en kunnen worden aangepast. Kijk in de komende weken na wat er in de tussentijd is gebeurd.
- Controleer in de logs van de Manager op verdachte verzoeken naar externe hosts of onverwachte herstarts van wazuh-analysisd.
- Kijk of de ACN de alert bijwerkt met aanwijzingen voor actief misbruik.
- Overweeg het roteren van de GitHub- en Azure-tokens die aan de modules van Wazuh zijn gekoppeld, als de systemen niet tijdig zijn bijgewerkt.



