
 Ing. Calogero Bono
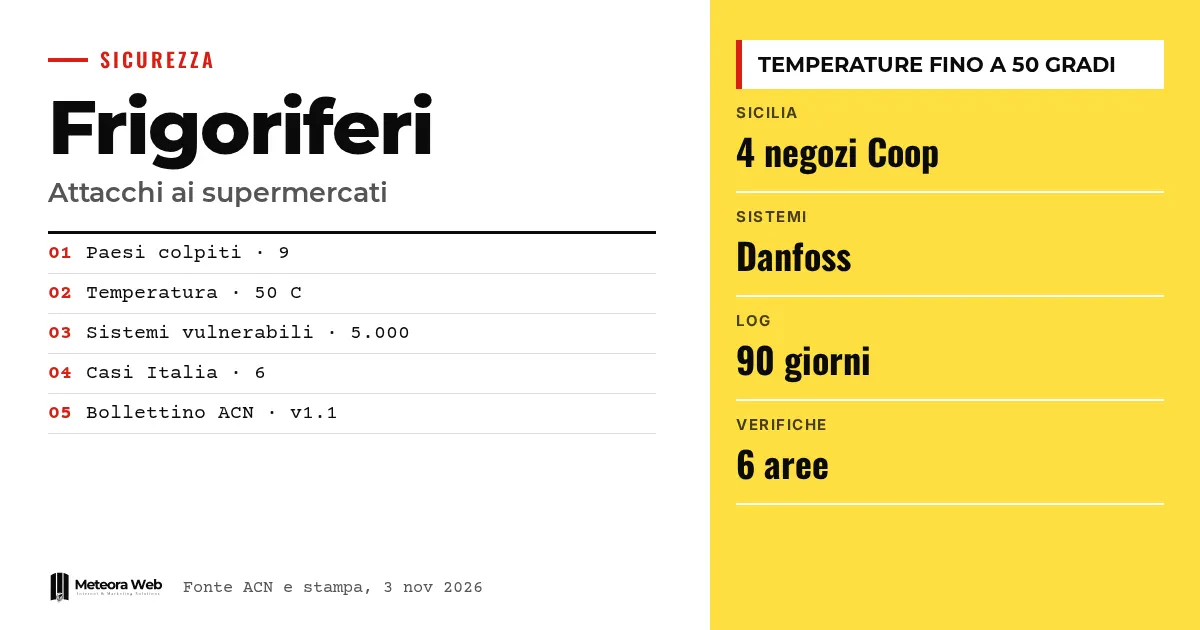
Po Francji ataki informatyczne na systemy chłodnicze supermarketów dotarły także do Włoch. Na Sycylii zdalnie zmanipulowano lady chłodnicze w co najmniej czterech punktach sprzedaży marki Coop, a ACN zgłosiła kolejne dwa przypadki w Toskanii i Emilii-Romanii. Rząd mówi o ograniczonym wpływie, ale temat dotyczy każdego, kto ma instalacje podłączone do Internetu. Słabo zabezpieczony zdalny dostęp może zamienić się w szkodę fizyczną i towar do wyrzucenia.
Kilka pojęć, zanim przejdziemy do faktów. ACN to Narodowa Agencja Cyberbezpieczeństwa (Agenzia per la cybersicurezza nazionale). Scada to platformy nadzorujące wiele maszyn z jednego miejsca. HMI to interfejs, za pomocą którego operator steruje instalacją. OT to systemy kierujące procesami fizycznymi, takimi jak sprężarki i temperatury. Uwierzytelnianie wieloskładnikowe oznacza, że poza hasłem trzeba podać drugi element weryfikacji.
Co wydarzyło się z lodówkami w supermarketach?
Według Punto Informatico, po Francji zaatakowano chłodnie i zamrażarki w supermarketach we Włoszech, Belgii, Irlandii, Luksemburgu, Holandii, Estonii, Szwecji i Finlandii. Temperaturę podniesiono do 50 stopni Celsjusza, a produkty trzeba będzie wyrzucić. Straty nie zostały dokładnie określone, mówi się jednak o milionach euro.
Szerszy obraz sytuacji przedstawia nasz artykuł o tym, co się stało i co robić.
Co wydarzyło się we Włoszech?
Według DDay, atak na Sycylii nastąpił o 4 nad ranem. Poszkodowane zostały trzy sklepy w Katanii i jeden w Palermo, prowadzone w franczyzie przez grupę Radenza. Dyrektor generalny Giuseppe Spadaro powiedział, że problem został zlokalizowany. Policja pocztowa bada, skąd pochodziły ataki.
ACN przekazała też zgłoszenie NIS dotyczące firmy z Toskanii zajmującej się żywieniem zbiorowym oraz atak, jeszcze niezgłoszony, na producenta mrożonek z Emilii. Nazwy nie zostały ujawnione. Rząd po posiedzeniu w Palazzo Chigi mówił o wpływie «znacznie ograniczonym» w porównaniu z tysiącami punktów sprzedaży w kraju.
Jak działali napastnicy?
Zdalne sterowanie służy technikom do odczytu temperatur, odbierania alarmów i zaplanowania odszraniania. Według Cybersecurity360, jeśli konsola jest wystawiona na zewnątrz albo dostęp serwisowy jest słabo chroniony, osoba, która się do niego włamie, może zmienić parametry fizyczne instalacji.
ACN przypomina mechanizm znany z Francji – przestarzałe instalacje, wystawione interfejsy i słabe uwierzytelnianie. Na Sycylii, według Punto Informatico, nieznani sprawcy odnaleźli publiczne adresy IP systemów. We wszystkich supermarketach działają systemy Danfoss, a duńska firma potwierdziła drugą kompromitację. Mimo ostrzeżenia, by odłączyć, zaktualizować i zabezpieczyć systemy, wciąż pozostawało około 5.000 podatnych.
Jakie kontrole zaleca ACN?
Biuletyn wskazuje sześć obszarów.
- Zinwentaryzować sterowniki, HMI, Scada, bramki i routery komórkowe dostawców.
- Zdjąć publiczny dostęp i oddzielić sieci OT od firmowych.
- Używać VPN z uwierzytelnianiem wieloskładnikowym i ograniczonymi uprawnieniami.
- Usunąć nieużywane konta i zmienić domyślne hasła.
- Porównać temperatury, odszranianie i alarmy z zatwierdzonymi konfiguracjami.
- Sprawdzić firmware i wsparcie, planując wymiany.
Biuletyn zaleca też przeanalizowanie rejestrów sięgających nawet 90 dni wstecz, jeśli są przechowywane. Przed restartem lub odłączeniem trzeba uzgodnić działania z osobami znającymi instalację, aby nie pogorszyć szkód.
Ograniczenia, które warto znać
Nie wiadomo, czy epizody włoskie i europejskie mają to samo źródło techniczne lub tych samych sprawców. Źródła nie potwierdzają, że podatności CVE-2025-41451 i CVE-2025-41452 w sterownikach Danfoss AK-SM 8xxA, które można załatać aktualizacją firmware 4.3.1, zostały wykorzystane w listopadzie. Biuletyn nie wymienia poszkodowanych firm ani nie szacuje strat, a nazwy dwóch firm z Toskanii i Emilii pozostają nieznane.
Co zmienia się dla osób pracujących w cyfrowym świecie
Jeśli zarządzasz podłączonymi instalacjami lub je serwisujesz, musisz wiedzieć, co jest dostępne z Internetu. Potrzebny jest spis dla każdego obiektu z modelem, wersją i osobą odpowiedzialną. Routery komórkowe i dostępy zostawione przez serwisantów często umykają działowi IT. Sama strona logowania albo szyfrowane połączenie nie wystarczą. Dla serwerów i paneli wystawionych na zewnątrz obowiązuje ta sama dyscyplina co w przypadku hostingu i serwerów zarządzanych z aktualizacjami bezpieczeństwa. Umowy z dostawcami, okna dostępu i rejestry sesji stają się częścią bezpieczeństwa.
Nasza opinia
Lekcja jest mało efektowna. Nie trzeba zaawansowanych technik, wystarczą wystawione adresy i hasła fabryczne, jak w małych sklepach w Holandii. Rząd ma rację, podkreślając ograniczony zasięg, ale 5.000 wciąż podatnych systemów po francuskim ostrzeżeniu pokazuje, że same biuletyny nie wystarczą. Bezpieczeństwo fizycznych instalacji wciąż traktuje się jak sprawę dostawców, a odpowiedzialność i tak spoczywa na tym, kto korzysta z urządzenia. Kupując podłączone instalacje, warto żądać na piśmie aktualizacji i wsparcia.
Najczęstsze pytania
Jakie włoskie regiony zostały dotknięte?
Źródła wymieniają Sycylię, gdzie poszkodowane były cztery supermarkety Coop prowadzone w franczyzie, a także Toskanię i Emilię-Romanię, gdzie chodzi o dwie firmy spożywcze. Więcej szczegółów nie zostało ujawnionych.
Kto produkuje zaangażowane instalacje?
Według Punto Informatico w supermarketach zainstalowano systemy Danfoss, a firma potwierdziła kompromitację. Źródła nie dowodzą jednak, że wykorzystano konkretną lukę.
Co ACN zaleca w kwestii zdalnego dostępu?
Firmowe VPN z uwierzytelnianiem wieloskładnikowym. Każdy technik powinien mieć dostęp tylko do instalacji, za które odpowiada, a domyślne dane logowania trzeba zmienić.
Czym jest zgłoszenie NIS?
To obowiązkowe zgłoszenie incydentów informatycznych, które unijne przepisy nakładają na firmy z niektórych sektorów, w tym na część łańcucha żywnościowego.
Czy wystarczy odłączyć instalację od Internetu?
Samo odłączenie nie wystarczy. Trzeba też sprawdzić, czy nie zmieniono temperatur, cykli odszraniania i alarmów, oraz zabezpieczyć logi przed przywróceniem pracy.
Na co zwrócić uwagę w najbliższych tygodniach w przypadku podłączonych instalacji
Śledztwo włoskiej policji pocztowej i praca ACN pokażą, czy przypadki są ze sobą powiązane. Tymczasem warto zająć się konkretnymi punktami.
- Śledź postępy śledztwa w sprawie pochodzenia ataków i ewentualnych powiązań z innymi krajami europejskimi.
- Poproś serwisantów o pisemną listę aktywnych zdalnych dostępów i okien interwencji.
- Zaplanuj wymianę urządzeń wycofanych ze wsparcia, z budżetem, osobami odpowiedzialnymi i terminami.



