Ing. Calogero Bono
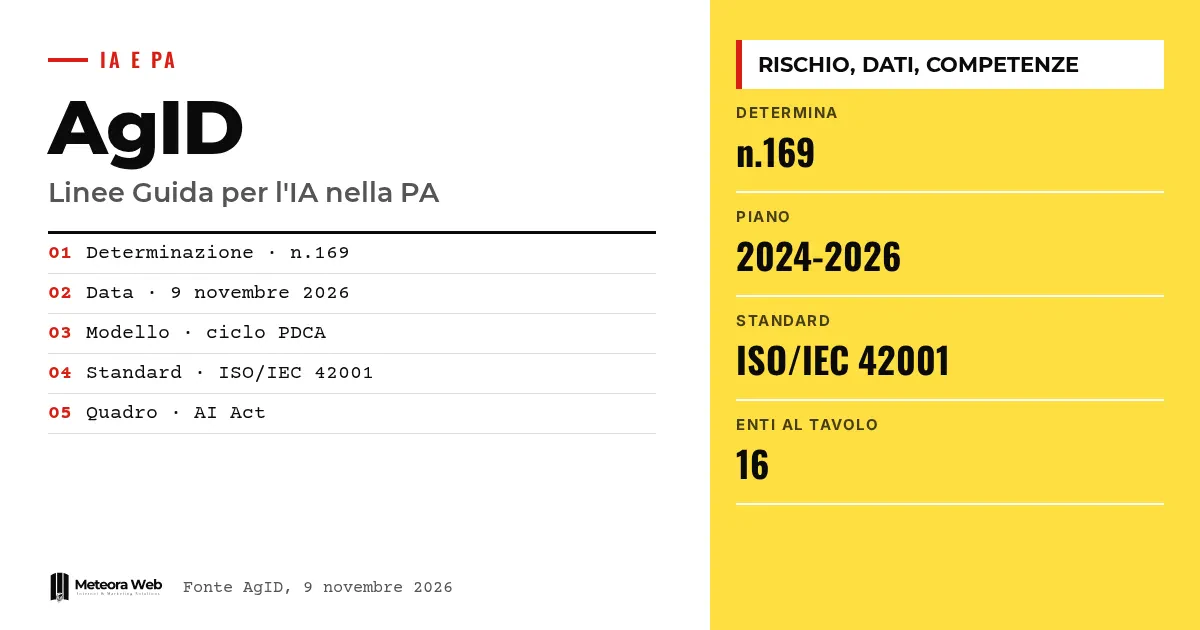
Agencja Cyfrowych Włoch (AgID) przyjęła wytyczne dotyczące wdrażania AI w administracji publicznej, na mocy decyzji nr 169 z 9 listopada 2026. Tekst przewidziano w Trzyletnim planie informatyzacji administracji publicznej 2024-2026. Daje on praktyczne wskazówki urzędom i instytucjom, jak wprowadzać systemy sztucznej inteligencji, przestrzegając unijnych i krajowych przepisów. Dotyczy także dostawców i programistów, którzy pracują z administracją.
Kilka pojęć, zanim przejdziemy do faktów. AI Act to unijne rozporządzenie, które klasyfikuje systemy AI według poziomu ryzyka. PDCA oznacza Plan-Do-Check-Act, czyli cykl ciągłego doskonalenia w czterech etapach. ISO/IEC 42001 to międzynarodowa norma dla systemów zarządzania AI. UTD to biura ds. transformacji cyfrowej działające w urzędach. Poisoning (zatruwanie danych) i evasion (omijanie zabezpieczeń) to ataki, które zanieczyszczają dane uczące albo oszukują model.
Czym są wytyczne AgID dotyczące AI?
Według AgID to dokument, który wspiera administrację w świadomym, skutecznym i odpowiedzialnym korzystaniu z technologii opartych na AI. Powstały zgodnie z procedurą przewidzianą w artykule 71 Kodeksu Administracji Cyfrowej (CAD).
Uwzględniają europejskie i krajowe ramy prawne oraz podają wskazówki dotyczące zgodności z przepisami i wpływu na organizację. Kto chce poznać kontekst, może przeczytać nasz przewodnik po EU AI Act.
Kto pracował nad dokumentem?
Tekst opracowano w ramach Stołu konsultacyjnego Trzyletniego planu. Wzięli w nim udział ACN, ANAC, ANCI, Konferencja Regionów, Consip, Departament Służby Publicznej, Departament Transformacji Cyfrowej, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA i UPI.
Fakt, że obok siebie zasiadają instytucje centralne, agencje, regiony i gminy, sugeruje dokument pomyślany do stosowania na bardzo różnych szczeblach. To nasza interpretacja, źródło tego nie podaje.
Jak administracja ma klasyfikować ryzyko?
Urzędy są zobowiązane do klasyfikowania systemów AI według poziomów ryzyka z AI Act. Następnie muszą stosować wymogi przejrzystości, nadzoru człowieka i odpowiedzialności, zwłaszcza w rozwiązaniach wysokiego ryzyka.
Model wdrażania opiera się na cyklu PDCA i normach ISO/IEC 42001, z narzędziami samooceny dojrzałości organizacyjnej i technologicznej. Dla tych, którzy tworzą oprogramowanie, dobrym uzupełnieniem będą także nasze materiały o obowiązkach z AI Act dla programistów.
Co przewidują w zakresie danych, bezpieczeństwa i kompetencji?
Zarządzanie danymi jest wskazane jako podstawowy warunek niezawodnych systemów. Dokument wymienia cztery zasady – dokładność, spójność, kompletność i aktualność, i łączy je ze środkami cyberbezpieczeństwa przeciwko evasion, poisoning, atakom na prywatność i abuse attacks.
Od strony ludzkiej promowany jest antropocentryczny model AI, z kodeksem etycznym postępowania, inwestycjami w cyfrową edukację oraz docenianiem specjalistów w UTD. Od strony technicznej przydatny będzie także poradnik o jailbreakach i prompt injection.
Ograniczenia, o których warto wiedzieć
Naszym źródłem jest oficjalny komunikat AgID, a nie pełny tekst wytycznych, którego tutaj nie analizowaliśmy. Nie wiemy, jakie terminy, sankcje czy narzędzia finansowe towarzyszą wdrożeniu. Nie jest jasne, jak zmieni się wymagania wobec dostawców w przetargach. Tekst może zostać zaktualizowany wraz z kolejnym planem trzyletnim.
Co się zmienia dla osób pracujących w obszarze cyfrowym
Jeśli sprzedajesz oprogramowanie lub usługi instytucjom publicznym, spodziewaj się pytań o klasyfikację ryzyka, dokumentację i jakość danych. Warto mieć gotowe procesy nadzoru człowieka oraz zabezpieczenia specyficzne dla AI. Dla freelancerów obowiązuje ta sama zasada w mniejszej skali, a nasz przewodnik po AI dla MŚP pomoże zacząć bez zbędnych kosztów. Ci, którzy projektują rozwiązania na zamówienie, będą musieli od początku myśleć o danych i śledzeniu ich pochodzenia.
Nasza opinia
Dokument idzie w dobrym kierunku, bo stawia dane i kompetencje przed technologią. Ryzyko polega na tym, że pozostanie listą formalności dla małych instytucji, z nielicznymi urzędami i słabo przeszkolonym personelem. Cykl PDCA działa tylko wtedy, gdy ktoś ma czas, by naprawdę kontrolować wyniki. Bez zasobów i szkoleń zgodność może sprowadzić się do papierowego ćwiczenia.
Najczęstsze pytania
Kto przyjął wytyczne?
Agencja Cyfrowych Włoch, decyzją nr 169 z 9 listopada 2026. Tekst przewidziano w Trzyletnim planie informatyzacji administracji publicznej 2024-2026.
Do kogo są skierowane?
Do jednostek administracji publicznej, które wdrażają systemy AI. Zawierają praktyczne wskazówki dotyczące zgodności z przepisami i wpływu na organizację pracy.
Co administracja musi zrobić w zakresie ryzyka?
Musi sklasyfikować systemy AI zgodnie z AI Act. W przypadku systemów wysokiego ryzyka wymagane są przejrzystość, nadzór człowieka i odpowiedzialność.
Czym jest cykl PDCA?
To model ciągłego doskonalenia w czterech etapach – Plan-Do-Check-Act. Wytyczne łączą go z normą ISO/IEC 42001 oraz narzędziami samooceny.
Jakie zagrożenia bezpieczeństwa są wymienione?
Evasion, poisoning, ataki na prywatność i abuse attacks. Dokument odpowiada na nie środkami cyberbezpieczeństwa połączonymi z jakością danych.
Na co zwrócić uwagę po przyjęciu wytycznych
Tekst został przyjęty, ale prawdziwym sprawdzianem będzie wdrożenie w urzędach. Są trzy kwestie, które warto śledzić w najbliższych tygodniach.
- Przeczytaj pełny tekst opublikowany przez AgID i zaznacz wymagania, które dotyczą twojej pracy.
- Sprawdzaj, czy nowe przetargi publiczne powołują się na wytyczne lub normę ISO/IEC 42001.
- Obserwuj reakcje UTD, bo to oni będą twoimi rozmówcami w kwestiach technicznych.