
 Ing. Calogero Bono
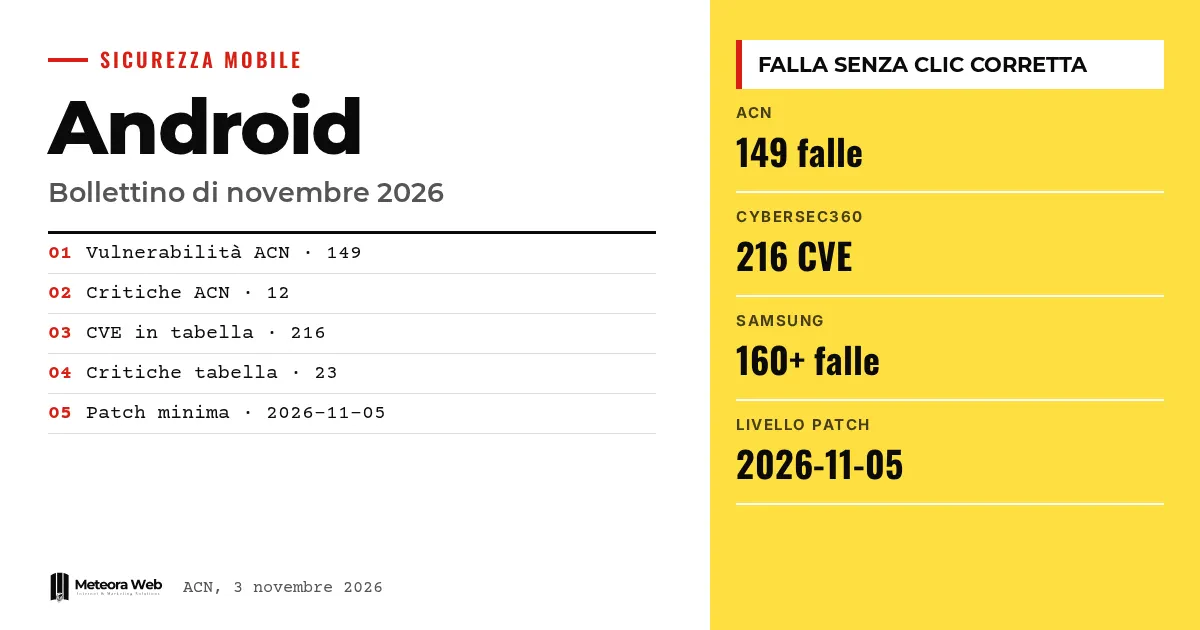
Google ha pubblicato il bollettino di sicurezza Android di novembre 2026 e le fonti non concordano sul conteggio. L'Agenzia per la cybersicurezza nazionale parla di 149 vulnerabilità, Cybersecurity360 ne conta 216. Tra le correzioni c'è una falla sfruttabile senza alcun clic dell'utente e una, la CVE-2026-58882, con un Proof of Concept già in rete. Per chi gestisce telefoni aziendali il controllo del livello di patch è la prima cosa da fare.
Kilka terminów, zanim przejdziemy do faktów CVE è il codice che identifica una vulnerabilità nota. Proof of Concept (PoC) è un codice dimostrativo che prova che la falla si può sfruttare. Denial of Service indica un attacco che rende un servizio non disponibile. Remote Code Execution significa eseguire codice da remoto sul dispositivo. SVE è l'identificativo che Samsung usa per le falle specifiche dei suoi Galaxy.
Co zawiera biuletyn Androida z listopada 2026?
Według alertu ACN AL02/261103/CSIRT-ITA, Google usunął 149 podatności, w tym 12 krytycznych i 137 o wysokiej wadze. Dotyczą one zdalnego wykonywania kodu, eskalacji uprawnień, odmowy usługi i ujawnienia informacji.
Według Cybersecurity360 biuletyn, opublikowany 2 listopada, wymienia natomiast 216 CVE, z czego 23 krytyczne. Najpoważniejszy problem to podatność we frameworku Androida, która może umożliwić wykonanie kodu bez interakcji użytkownika.
Dlaczego liczby się nie zgadzają?
Źródła nie wyjaśniają tej różnicy. Cybersecurity360 precyzuje, że jego liczba to zliczenie CVE obecnych w tabelach biuletynu, podczas gdy alert ACN podaje dane w skrócie. Może to zależeć od sposobu liczenia pozycji, ale to nasza hipoteza, niezweryfikowana.
SamMobile podaje kolejną wartość – 155 poprawek Google i 20 krytycznych. Radzimy nie zatrzymywać się na sumie, tylko sprawdzić zainstalowany poziom poprawek.
Czym jest luka SMS of Death?
ACN wskazuje CVE-2026-58882, typu Denial of Service, znaną jako „SMS of Death”. Dotyczy komponentu WapPushOverSms i funkcji decodeWapPdu, które nie sprawdzają odpowiednio parametrów wiadomości WAP Push.
Spreparowany SMS, bez udziału ofiary, mógłby zablokować proces com.android.phone. Według ACN zagroziłoby to sieci komórkowej, w tym połączeniom alarmowym, a w niektórych przypadkach powodowałoby wielokrotne restarty. Pisaliśmy o tym w osobnym artykule.
Co się zmienia dla Samsungów Galaxy?
Według SamMobile, listopadowa poprawka Samsunga usuwa ponad 160 luk, w tym 24 specyficzne dla Galaxy. Z nich 17 zostało ujawnionych publicznie, a siedem pozostaje zastrzeżonych. Poprawki dotyczą chipsetów Exynos, bootloadera, ekranu blokady, blokady SIM, Dialera, Kontaktów i Wiadomości.
Samsung ma ją wdrożyć w ciągu najbliższych dni. Wydanie następuje, gdy One UI 9.0 trafia już na większość kompatybilnych modeli.
Ograniczenia, o których warto wiedzieć
I conteggi delle vulnerabilità differiscono tra le tre fonti e nessuna spiega il motivo. Non abbiamo i dettagli tecnici della falla senza clic nel Framework. Dell'alert ACN sappiamo solo che il PoC della CVE-2026-58882 è in rete, non se sia già sfruttata. Le date di arrivo degli aggiornamenti dipendono dai singoli produttori.
Co się zmienia dla osób pracujących w cyfrowym świecie
Per chi gestisce flotte di smartphone, il riferimento è il livello di patch 2026-11-05 o successivo, indicato da Cybersecurity360. Le versioni interessate secondo ACN sono Android 14, 15, 16, 16-qpr2 e 17 con patch precedenti a novembre. La distribuzione frammentata pesa, come mostra il dato di Android 17 fermo all'1%. Se sviluppi app aziendali, integrare la sicurezza nei processi aiuta a reagire in fretta.
Nasza opinia
Il bollettino mensile è diventato un rito, ma il problema vero è la distanza tra la correzione di Google e il telefono in tasca. Una falla che si attiva con un SMS, senza che nessuno tocchi nulla, rende questo ritardo meno tollerabile. Le aziende dovrebbero trattare il livello di patch come un dato da monitorare, non come un dettaglio dell'utente. Colpisce anche che i conteggi ufficiali divergano così tanto.
Najczęstsze pytania
Quanti bug corregge la patch Android di novembre 2026?
Dipende dalla fonte. L'ACN parla di 149 vulnerabilità, Cybersecurity360 ne conta 216 e SamMobile cita 155 correzioni di Google. Le fonti non spiegano la differenza.
Quale livello di patch devo avere?
Cybersecurity360 indica il livello 2026-11-05 o successivo per coprire tutte le correzioni applicabili. Lo controlli nelle impostazioni, alla voce informazioni sul telefono.
Cos'è la CVE-2026-58882?
È una falla Denial of Service detta SMS of Death. Secondo l'ACN un SMS WAP Push costruito ad hoc può bloccare la telefonia senza interazione dell'utente.
Quali versioni di Android sono interessate?
Android 14, 15, 16, 16-qpr2 e 17 con patch di sicurezza precedenti a novembre 2026, secondo l'ACN.
Quando arriva la patch sui Samsung?
Nei prossimi giorni, secondo SamMobile. La distribuzione riguarda gli smartphone e i tablet Galaxy compatibili.
Cosa controllare nelle prossime settimane sulla patch di novembre
Il bollettino è uscito, ma conta quando arriva sui dispositivi reali. Nei prossimi giorni si capirà quanto velocemente i produttori distribuiscono le correzioni.
- Verifica quali modelli della tua flotta ricevono il livello 2026-11-05 e quali restano indietro.
- Segui gli aggiornamenti ACN per sapere se il PoC della CVE-2026-58882 viene sfruttato.
- Chiedi ai produttori una data di rilascio per i dispositivi che non hanno ancora l'aggiornamento.



