
 Ing. Calogero Bono
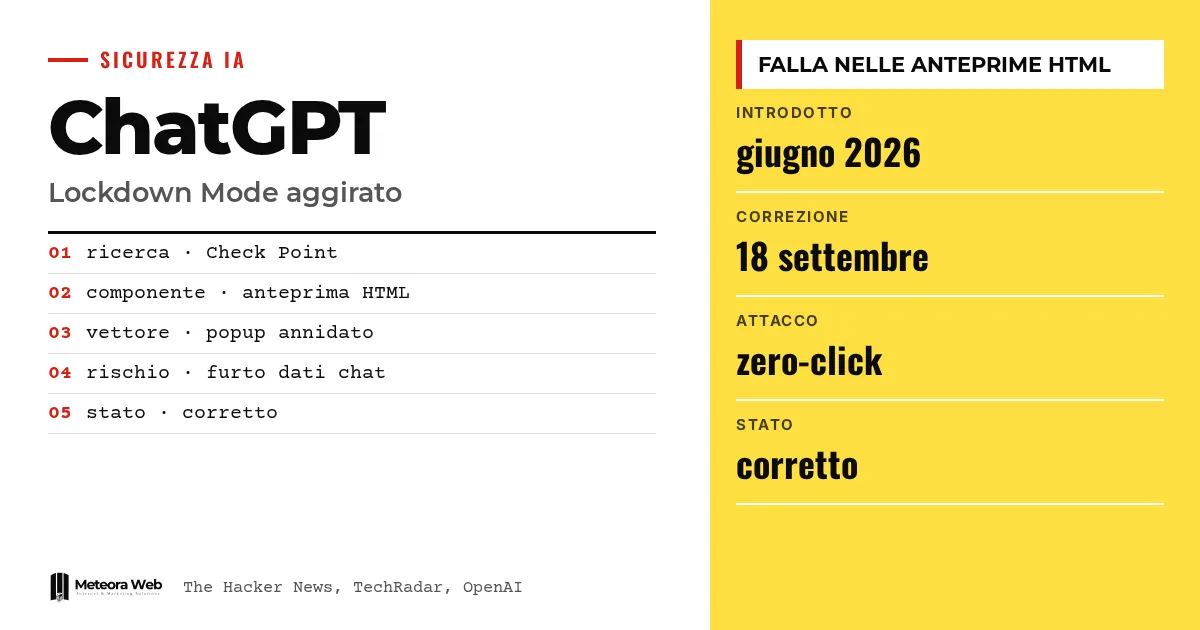
Check Point Research pokazał, jak obejść Lockdown Mode w ChatGPT, czyli ustawienie zaprojektowane przez OpenAI, by ograniczyć kradzież danych za pomocą prompt injection. Według The Hacker News luka tkwiła w anteprymach HTML bloków kodu, a OpenAI naprawiła ją 18 września 2026 roku. Sprawa ma znaczenie, bo dotyczy właśnie trybu oferowanego osobom pracującym z danymi wrażliwymi. Dla właścicieli firm to przypomnienie, jak ograniczone bywają zabezpieczenia AI.
Kilka pojęć, zanim przejdziemy do faktów. Prompt injection to ukryta instrukcja w treści, którą AI czyta i która skłania ją do robienia czegoś innego niż to, o co prosi użytkownik. Eksfiltracja to wyprowadzenie danych na serwer atakującego. Sandbox to odizolowany obszar, w którym działa niezaufany kod, bez dostępu do reszty aplikacji. Popup to nowe okno otwarte przez wyświetlaną treść. Zero-click oznacza atak, który nie wymaga żadnego kliknięcia ofiary.
Czym jest Lockdown Mode w ChatGPT?
Według oficjalnej dokumentacji OpenAI jest to zaawansowane, opcjonalne ustawienie bezpieczeństwa. Ogranicza wiele funkcji, które mogą łączyć się z siecią lub zewnętrznymi usługami, dzięki czemu maleje liczba wychodzących żądań, które mogłyby przekazać dane atakującemu. Odbywa się to kosztem wyłączenia lub ograniczenia niektórych przydatnych funkcji.
OpenAI zaznacza, że tryb nie jest przeznaczony dla wszystkich, lecz dla osób i organizacji z danymi wrażliwymi. Nie uniemożliwia on pojawienia się prompt injection w przetwarzanych treściach, na przykład w przesłanym pliku, a więc nie gwarantuje braku kradzieży danych.
Co zostaje ograniczone
- przeglądanie sieci ograniczone do treści w pamięci podręcznej
- Deep research i tryb Agent wyłączone
- brak pobierania plików do analizy danych
- połączenia Canvas, których użytkownik nie może zatwierdzić
Jak obejściono Lockdown Mode?
Według The Hacker News problem tkwił w anteprymach HTML wewnątrz bloków kodu. Treść działała w sandboxie, który uniemożliwiał odczyt ciasteczek i lokalnego magazynu oraz kontaktowanie się z zasobami zewnętrznymi bez zgody.
Wyskakujące okna były jednak obsługiwane inaczej. Jak wyjaśnił Eli Smadja z Check Point, ChatGPT przechwytywał bezpośrednie próby otwarcia nowych okien, ale uprawnienia sandboxa i tak pozwalały popupom z niego wychodzić. Tworząc dodatkową zagnieżdżoną ramkę, badacze dotarli do niezmienionej funkcji popup. Treść otwarta w ten sposób nie podlegała już tym samym ograniczeniom.
Jakie zagrożenia niosła luka?
Według Check Point luka mogła umożliwić ciche kradzieże danych z czatów, phishing i rozprzestrzenianie złośliwego oprogramowania, w tym kradzież bez interakcji w aplikacji desktopowej ChatGPT. TechRadar podaje, że atak mógł zacząć się od złośliwego promptu, złośliwego GPT lub udostępnionego czatu.
Kto kontroluje popup, decyduje, co pokazać w środowisku, któremu użytkownik ufa. Można było na przykład podszyć się pod fałszywą aktualizację ChatGPT, by nakłonić do pobrania malware. Problem, jak precyzuje The Hacker News, nie ograniczał się do wersji desktopowej opartej na Electronie.
Czy są powiązane luki?
Tak. Tydzień wcześniej, według The Hacker News, Parameter Labs opisało sposób na obejście sandboxa i polityki bezpieczeństwa treści oraz przejęcie konta przez publiczny link do udostępniania. Check Point twierdzi, że to dwie różne luki w tym samym komponencie.
Również we wrześniu Check Point pokazał ukryty kanał poleceń między różnymi kontami. Źródło wymienia też wiele innych ataków na narzędzia AI, co potwierdza, że problem wykracza poza ChatGPT. Jeśli chcesz zobaczyć szerszy obraz, nasze porównanie Claude i OpenAI pod kątem bezpieczeństwa to dobry punkt wyjścia.
Ograniczenia, o których warto wiedzieć
Informacje o luce pochodzą od Check Point i z prasy branżowej, a nie z technicznej noty OpenAI, która nie figuruje w dostarczonych źródłach. Nie wiadomo, czy ktoś wykorzystał lukę przed jej naprawą. Źródła mówią, że poprawka jest już wdrożona, ale nie opisują szczegółów. Dostępność Lockdown Mode zależy zresztą od konta, planu i ustawień administratora.
Co się zmienia dla osób pracujących w środowisku cyfrowym
Jeśli używasz ChatGPT z danymi klientów, Lockdown Mode nadal jest przydatny, ale nie daje gwarancji. Unikaj otwierania anteprym HTML i czatów udostępnionych przez nieznane źródła. W zarządzanych przestrzeniach roboczych włączaj tylko zaufane aplikacje i ograniczaj akcje zapisu, zgodnie z zaleceniami OpenAI. Kto tworzy oprogramowanie z wbudowaną AI, powinien oceniać także aplikacje, konektory i środowiska uruchomieniowe, a nie tylko sam model. To samo dotyczy serwerów i aplikacji, którymi zarządzasz, gdzie hosting z aktualizacjami bezpieczeństwa zmniejsza powierzchnię narażoną na ataki.
Nasza opinia
Ten przypadek pokazuje, że zabezpieczenie reklamowane jako „zaawansowane” jest tak mocne, jak najsłabsza funkcja wokół modelu. Tym razem słabym punktem była anteprima HTML, a nie sama AI. Reakcja OpenAI, czyli poprawka po odpowiedzialnym zgłoszeniu, jest prawidłowa. Ale każda nowa funkcja zwiększa powierzchnię ataku, co sama Check Point przyznała. Traktowanie trybu blokady jako dodatkowego pasa bezpieczeństwa, a nie tarczy zapewniającej pełną ochronę, to najrozsądniejsze podejście. Także bezpieczeństwo małych i średnich firm we Włoszech zależy od tej trzeźwości.
Najczęstsze pytania
Czy Lockdown Mode ChatGPT został naprawdę obejściony?
Tak, według Check Point Research. Wykorzystując wyskakujące okna w anteprymach HTML bloków kodu, badacze wydostali się z sandboxa. OpenAI następnie naprawiła problem.
Czy lukę naprawiono?
Tak. Według The Hacker News OpenAI usunęła lukę 18 września 2026 roku, po odpowiedzialnym ujawnieniu. TechRadar mówi o poprawce po stronie serwera.
Czy trzeba coś zaktualizować?
Źródła nie wskazują żadnych działań dla użytkowników. TechRadar informuje o poprawce po stronie serwera, więc ręczna aktualizacja nie wydaje się potrzebna.
Czy Lockdown Mode blokuje całą prompt injection?
Nie. OpenAI deklaruje, że zmniejsza ryzyko kradzieży danych, ale go nie eliminuje. Ukryta instrukcja w pliku nadal może zmienić odpowiedzi.
Jak włączyć Lockdown Mode?
Na kontach osobistych i w self-serve Business wejdź w Ustawienia, Bezpieczeństwo, a potem Zaawansowane zabezpieczenia. W zarządzanych przestrzeniach roboczych administratorzy tworzą dedykowaną rolę i przypisują ją członkom zespołu.
Na co zwracać uwagę w bezpieczeństwie ChatGPT w najbliższych miesiącach
Ten przypadek pokazuje, że kontrole wokół modelu liczą się tak samo jak sam model. Warto śledzić, jak OpenAI odpowie na kolejne zgłoszenia.
- Sprawdzaj, czy OpenAI publikuje noty techniczne lub aktualizacje dotyczące Lockdown Mode i anteprym HTML.
- Sprawdź w swojej przestrzeni roboczej, które aplikacje i akcje zapisu są naprawdę aktywne u osób pracujących z danymi wrażliwymi.
- Śledź nowe badania Check Point i Parameter Labs, bo obie luki dotyczą tego samego komponentu.
Źródła
- help.openai.com
- techradar.com, 'AI security controls are only as strong as the wider application environment around them' – OpenAI forced to patch after experts bypass ChatGPT 'lockdown mode' to gain access to entire chat history
- thehackernews.com, Researchers Bypass ChatGPT Lockdown Mode to Exfiltrate Chats Without User Interaction



