Ing. Calogero Bono
Fireworks AI, piattaforma che consente di eseguire modelli di sztucznej inteligencji, poinformowała w poniedziałek, że incydent bezpieczeństwa z początku października został poprzedzony przez drugi atak. Napastnicy przeszli przez zewnętrznego dostawcę chmury i dotarli do komputerów deweloperskich. Na celowniku znalazły się dane rozliczeniowe, zbiory danych oraz niekompletne wagi modeli. Ma to znaczenie, bo wiele firm korzysta z tych usług, nawet o tym nie wiedząc, jak pokazuje przypadek Notion.
Kilka pojęć, zanim przejdziemy do faktów. LLMjacking to przejęcie modelu językowego przy użyciu skradzionych danych logowania, tak że inni z niego korzystają, a prawowity właściciel płaci rachunek. Wagi modelu to parametry, których model uczy się podczas treningu, czyli jego wartość techniczna. Inferencja to używanie już wytrenowanego modelu do odpowiadania na zapytania. Zmienne środowiskowe to wartości konfiguracyjne, często klucze API i tokeny, odczytywane przez programy w trakcie działania. Klucz API to hasło, dzięki któremu oprogramowanie uzyskuje dostęp do usługi.
Co się stało z Fireworks AI?
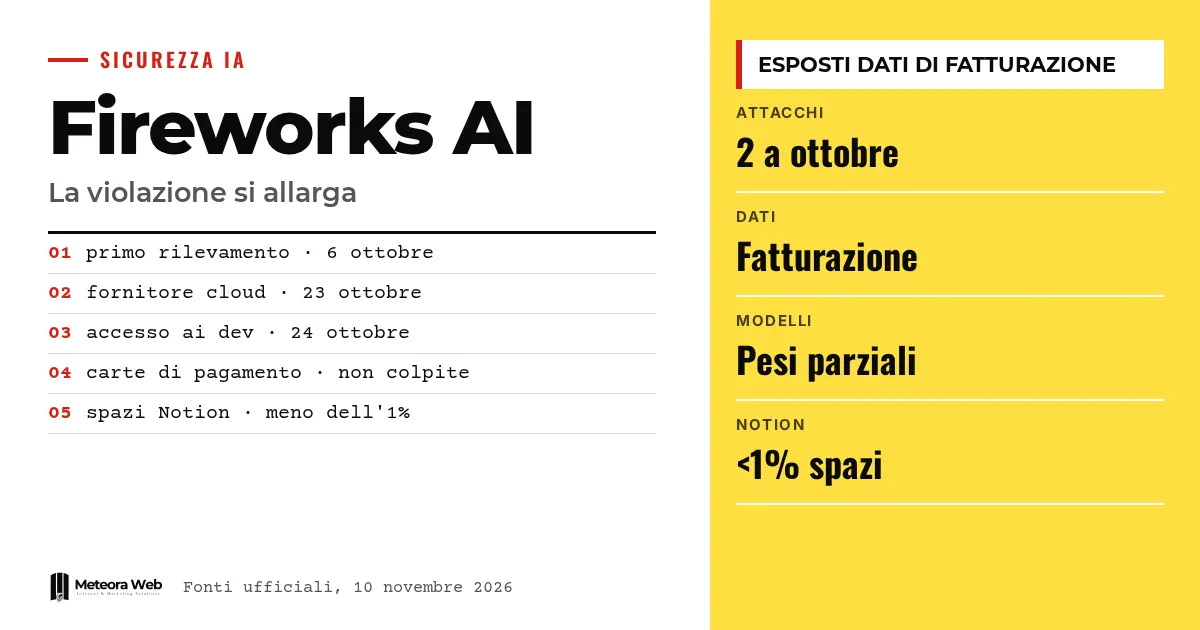
Według The Hacker News, które relacjonuje komunikat firmy, pierwszy incydent wykryto 6 października. Wewnętrzne dane logowania użyte bez upoważnienia dały dostęp do zmiennych środowiskowych niektórych kont klientów, w tym kluczy API i tokenów.
Wtedy Fireworks nie znalazło dowodów na dostęp do modeli, zbiorów danych, danych treningowych, ruchu inferencji ani danych osobowych. Poniedziałkowa aktualizacja zmienia obraz, a według The Register istotnie rozszerza zadeklarowany zakres szkód.
Jak napastnicy weszli za drugim razem?
Fireworks wyjaśnia, że zewnętrzny dostawca chmury, który hostował jego maszyny badawczo-rozwojowe, doznał incydentu 23 października. Dzień później napastnik wykorzystał go, aby dotrzeć do maszyn deweloperskich i uruchomić nieautoryzowane obciążenie.
Dostawca nie został wymieniony z nazwy. Fireworks twierdzi, że aktywność wykryto tego samego dnia i że do 25 października nie odnotowano innych udanych dostępów do platformy używanej przez klientów. To typ łańcucha, na który zwraca uwagę nasz materiał o bezpieczeństwie chmury i DevSecOps, bo Twoja infrastruktura jest tak bezpieczna jak najsłabszy dostawca.
Jakie dane zostały ujawnione?
Fireworks dzieli dane na trzy grupy.
- Metadane zasobów, takie jak identyfikatory, nazwy, opisy i daty utworzenia.
- Dane rozliczeniowe, czyli adresy rozliczeniowe i wysyłkowe, historia faktur i płatności, saldo oraz wykorzystane kredyty.
- U niektórych klientów część wag modeli i zbiorów danych, w formie niekompletnej.
Firma twierdzi, że numery kart płatniczych nie są przechowywane i dlatego nie zostały objęte incydentem. Nie podała, ilu klientów dotyczy problem, jak zauważa The Register.
Dlaczego w sprawie pojawia się Notion?
Notion wyjaśniło na dedykowanej stronie, że mniej niż 1% jego przestrzeni roboczych mogło zostać dotkniętych. Mogły wyciec niektóre rozmowy z Notion AI, używane w funkcji Insights, określone jako «nieprzypisywalne», czyli bez wskazania autora lub przestrzeni roboczej i bez wyników narzędzi.
Notion podaje, że od 3 listopada odłączyło swoje systemy od Fireworks i usunęło tam dane. Radzi traktować dane jako ujawnione i natychmiast zmienić hasła lub klucze wklejone do asystenta. Według The Register rozmowy mogą jednak zawierać szczegóły identyfikujące.
Aby pogłębić temat, zobacz Iris Ohyama, violazione sul cloud di Iris Plaza. Dati di 7,7 milioni di persone oraz Gestione clienti e storico servizi nel barber shop — come trasformare i dati in appuntamenti ripetuti.
Ograniczenia, o których warto wiedzieć
Nie wiadomo, ilu klientów dotknęły oba ataki ani który dostawca chmury został przejęty. Niezależnie nie zweryfikowano, czy napastnicy są powiązani z LLMjacking, to ocena samego Fireworks. Dyrektor generalny Lin Qiao twierdzi, że atakujący nie szukali wag, ale to oświadczenie firmy. Śledztwo z Unit 42 firmy Palo Alto Networks wciąż trwa i obraz może się zmienić.
Co zmienia się dla osób pracujących w świecie cyfrowym
Jeśli korzystasz z usług AI, zastanów się, którzy dostawcy naprawdę przetwarzają Twoje dane. Aplikacja, która wydaje się Twoja, może opierać się na inferencji zewnętrznej, tak jak w przypadku Notion. Regularnie rotuj klucze API i tokeny i nie wklejaj danych logowania do chatbotów, bo rozmowa może trafić do cudzego archiwum. Sprawdź też umowy, by wiedzieć, czy dostawca musi Cię powiadomić i w jakim terminie. Deweloperzy powinni przechowywać klucze z minimalnymi uprawnieniami i limitami wydatków, żeby kradzież kosztowała mniej. Ujawnione dane rozliczeniowe również warto traktować jako materiał przydatny do ukierunkowanych oszustw.
Nasza opinia
Ta sprawa pokazuje słaby punkt, o którym mówi się niewiele. Firmy kupują AI od platform, które same zależą od innych dostawców, a klient na końcu łańcucha nie widzi całości. Fireworks zareagowało szybko, ale komunikowało się w dwóch etapach, a pierwsza wersja bagatelizowała skalę zdarzenia. Samo stwierdzenie, że karty płatnicze nie zostały naruszone, nie wystarcza. Potrzebne są jasne liczby dotyczące poszkodowanych klientów i dostawcy chmury. Do tego czasu każdy, kto korzysta z tych usług, powinien zakładać, że jego dane mogły wyciec.
Najczęściej zadawane pytania
Czym jest Fireworks AI?
To platforma inferencji dla deweloperów, którzy chcą uruchamiać otwarte modele, takie jak Mistral, Llama czy Gemma, bez zarządzania sprzętem. Według Notion obsługuje dziesiątki tysięcy klientów.
Czy skradziono numery kart płatniczych?
Nie, według Fireworks. Firma deklaruje, że nie przechowuje numerów kart płatniczych, więc nie zostały one naruszone. Ujawnione zostały natomiast adresy, historia faktur i saldo.
Kiedy doszło do drugiego ataku?
Dostawca chmury został przejęty 23 października, a dzień później napastnicy dotarli do maszyn deweloperskich Fireworks. Firma twierdzi, że wykryła to tego samego dnia.
Co powinienem zrobić, jeśli używam Notion AI?
Sprawdź, czy zostałeś skontaktowany, bo wtedy Twoja przestrzeń robocza jest objęta incydentem. Notion radzi natychmiast zmienić hasła, klucze API lub dane logowania, które mogły zostać wklejone do asystenta.
Czym jest LLMjacking?
To kradzież dostępu do modelu językowego za pomocą skradzionych danych logowania. Dostęp jest następnie odsprzedawany, a prawowity właściciel płaci za zużycie. Google ostrzegło, że takie ataki się nasilają.
Na co zwrócić uwagę w najbliższych tygodniach w sprawie Fireworks
Śledztwo z Unit 42 nie zostało zakończone, a kolejni klienci mogą okazać się poszkodowani. Warto śledzić oficjalne komunikaty.
- Obserwuj ostrzeżenia bezpieczeństwa Fireworks i dostawców, którzy z niej korzystają, aby wiedzieć, czy pojawią się nowe informacje o poszkodowanych klientach.
- Sprawdź w swoich narzędziach AI, które z nich używają zewnętrznej inferencji, i zapytaj dostawcę, czy opiera się na Fireworks.
- Kontroluj faktury i zużycie usług AI w najbliższych tygodniach, aby szybko zauważyć nietypowe użycie skradzionych kluczy.
Źródła
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers