Ing. Calogero Bono
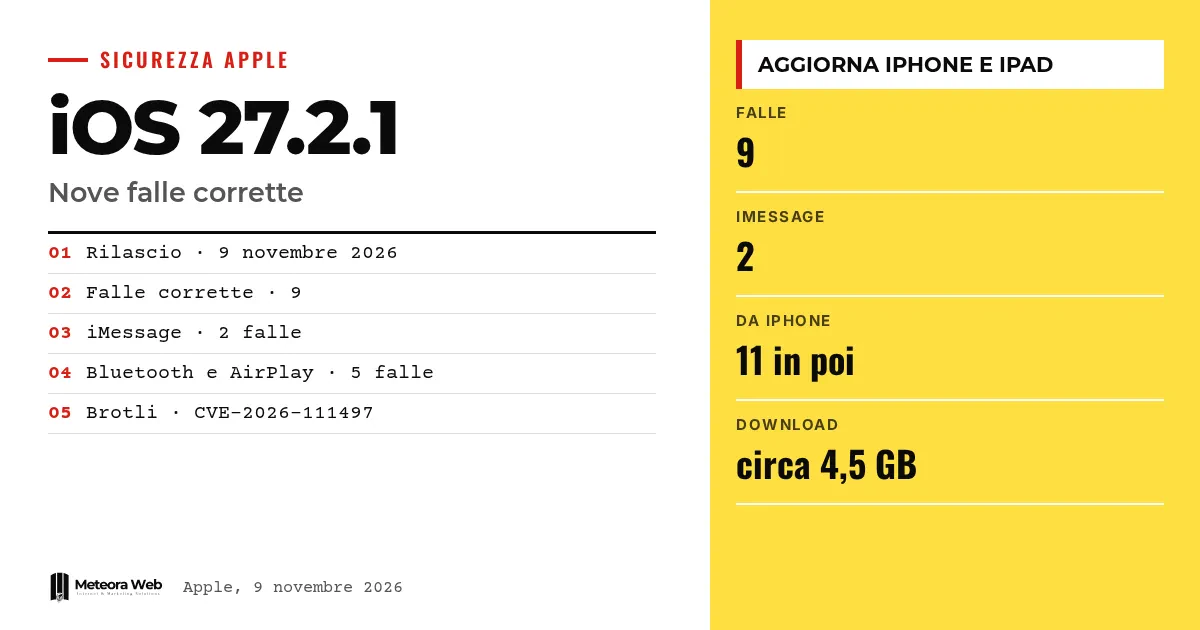
9 listopada 2026 roku Apple wydało iOS 27.2.1 oraz iPadOS 27.2.1, aktualizację, która w krótkich notatkach wygląda na drobną, ale na stronie o bezpieczeństwie zamyka dziewięć luk. Dwie dotyczą czatów grupowych w iMessage, pozostałe parowania Bluetooth i AirPlay. To ważne, bo część z nich nie wymagała żadnego działania ofiary, a poprawki nie trafiają jednakowo na wszystkie urządzenia.
Kilka terminów, zanim przejdziemy do faktów. CVE to kod, który jednoznacznie identyfikuje znaną podatność. Rate limit to limit powtarzanych prób, na przykład wpisywania kodu parowania. Use-after-free to błąd pamięci, w którym program korzysta z danych już zwolnionych. Brotli to biblioteka kompresji stworzona przez Google. KEV to katalog aktywnie wykorzystywanych podatności prowadzony przez amerykańską agencję CISA.
Co poprawiono w iMessage?
Według strony o bezpieczeństwie Apple, dwie luki dotyczą Messages. CVE-2026-113961 pozwalała zdalnemu atakującemu wejść do czatu grupowego iMessage i odbierać wiadomości. Apple mówi o problemie z autoryzacją, usuniętym dzięki lepszej walidacji.
CVE-2026-113960 dotyczy z kolei osoby dodanej do grupy, która mogła czytać wiadomości wysłane przed jej dołączeniem. Apple usunęło wadliwy kod. Obie luki przypisano anonimowemu badaczowi.
Co się zmienia w Bluetooth i AirPlay?
Poprawek dotyczących parowania jest kilka. Dwie luki w CoreUtils mogły umożliwić sparowanie bez interakcji użytkownika, jedna przez złośliwe urządzenie Bluetooth, druga przez kogoś w zasięgu radiowym.
Kolejne dwie pozwalały obejść limit prób wpisania kodu parowania, jedna przez bliskość Bluetooth w AirPlay, druga przez tę samą sieć w rapportd. Jest też luka Bluetooth, która mogła uszkodzić pamięć procesu. Jak wyjaśnia Punkt Informatyczny, to jak próbowanie wszystkich kombinacji zamka zamiast zatrzymania się po kilku błędach.
Dlaczego luka w Brotli jest poważniejsza?
CVE-2026-111497 to zapis poza granicami bufora w Brotli, który przy specjalnie spreparowanym wejściu mógł prowadzić do uszkodzenia pamięci. Według The Hacker News, CISA dodała ją do katalogu aktywnie wykorzystywanych podatności 27 października.
Notatki Apple nie wspominają o atakach wykorzystujących tę lukę. Ta informacja pochodzi więc od CISA, a nie od Apple, i należy ją traktować osobno. CISA zaznacza też, że inne produkty mogą korzystać z tego samego komponentu.
Które urządzenia i jak zaktualizować?
Aktualizacja jest dostępna dla iPhone'ów 11 i nowszych oraz kilku iPadów, od iPada Pro 12,9 cala czwartej generacji po iPada mini szóstej. Wejdź w Ustawienia, Ogólne, Aktualizacja oprogramowania. Według Punktu Informatycznego pobranie waży około 4,5 GB.
Inne aktualizacje z tego samego dnia mają osobne notatki. Poprawek iMessage i Brotli nie ma w iOS 18.7.12 ani watchOS 26.6.1, jak informuje The Hacker News. Szerszy obraz innych platform znajdziesz w naszym artykule o aktualizacjach bezpieczeństwa z 9 listopada.
Aby pogłębić temat, zobacz iOS 27.3, Apple wydaje pierwszą betę dla deweloperów tydzień po 27.2 oraz iPhone Duo, Apple deklaruje ponad 100 000 zoptymalizowanych aplikacji i wyjaśnia, jak się przygotować.
Ograniczenia, które warto znać
Notatki Apple nie mówią, czy luki w iMessage zostały wykorzystane, czego potrzebuje atakujący, czy uczestnicy grupy zauważyliby intruza ani czy wszyscy muszą zainstalować aktualizację, by być chronieni. Nie wiadomo też, co sparowane urządzenie mogłoby zrobić potajemnie. Dla iPhone XS, XS Max, XR, iPada siódmej generacji i niektórych Apple Watch nie widać tych samych poprawek. Punkt Informatyczny pisze, że Apple nie wykryło rzeczywistego wykorzystania luk w parowaniu, ale na oficjalnej stronie tego nie znajdujemy.
Co się zmienia dla osób pracujących cyfrowo
Jeśli korzystasz z iMessage w pracy, w grupach klientów lub współpracowników, zaktualizuj od razu iPhone'a i iPada i poproś o to samo zespół. Ryzyko dotyczy poufności rozmów, które często zawierają dane handlowe. Starsze urządzenia firmowe, które nie dostają tych poprawek, warto przestać używać do wrażliwej komunikacji. Osoby zarządzające flotą urządzeń powinny sprawdzić zainstalowane wersje. Twórcy aplikacji powinni pamiętać, że Brotli to powszechna biblioteka, także poza światem Apple, i sprawdzić, czy jest w ich projektach.
Nasza opinia
To wydanie pokazuje problem z komunikacją. Krótkie notatki i brak nowych funkcji skłaniają wielu do odkładania aktualizacji, nawet gdy łata luki w prywatnych czatach. Apple woli nie komentować, dopóki nie ma poprawek, i to wybór obronny. Zostawia jednak bez odpowiedzi osoby zarządzające mieszanymi urządzeniami, które muszą szybko podjąć decyzję. Trzeba by jasno powiedzieć, które modele pozostają bez łatek i dlaczego. Szczegółowa strona o bezpieczeństwie nie zastąpi wyjaśnienia.
Najczęstsze pytania
Kiedy wyszło iOS 27.2.1?
9 listopada 2026 roku. Jest przeznaczone dla iPhone'ów 11 i nowszych oraz kilku modeli iPada. Nie wprowadza nowych funkcji, tylko poprawki.
Ile luk zostało załatanych?
Dziewięć, według Punktu Informatycznego. Dotyczą Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents i Brotli.
Czy luki w iMessage zostały wykorzystane?
Nie jest to podane. Notatki Apple tego nie mówią i nie wyjaśniają, czego potrzebuje atakujący.
Czy mój iPhone XS jest chroniony?
Nie wygląda na to. Według The Hacker News aktualizacje dla iPhone'ów XS, XS Max i XR nie wymieniają poprawek iMessage.
Jak zainstalować aktualizację?
Wejdź w Ustawienia, Ogólne, Aktualizacja oprogramowania. Pobranie waży około 4,5 GB według Punktu Informatycznego.
Na co zwrócić uwagę w najbliższych tygodniach w łatach Apple
Pozostają otwarte kwestie starszych modeli i realnego ryzyka luk iMessage. Kolejne notatki Apple mogą je wyjaśnić.
- Sprawdzaj, czy pojawiają się aktualizacje dla iPhone'a XS i XR z poprawkami iMessage.
- Śledź katalog CISA, by zobaczyć, czy inne luki Apple zostaną oznaczone jako wykorzystywane.
- Czytaj notatki do bety iOS 27.3, aby wiedzieć, jakie poprawki pojawią się później.
Źródła
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more