
 Ing. Calogero Bono
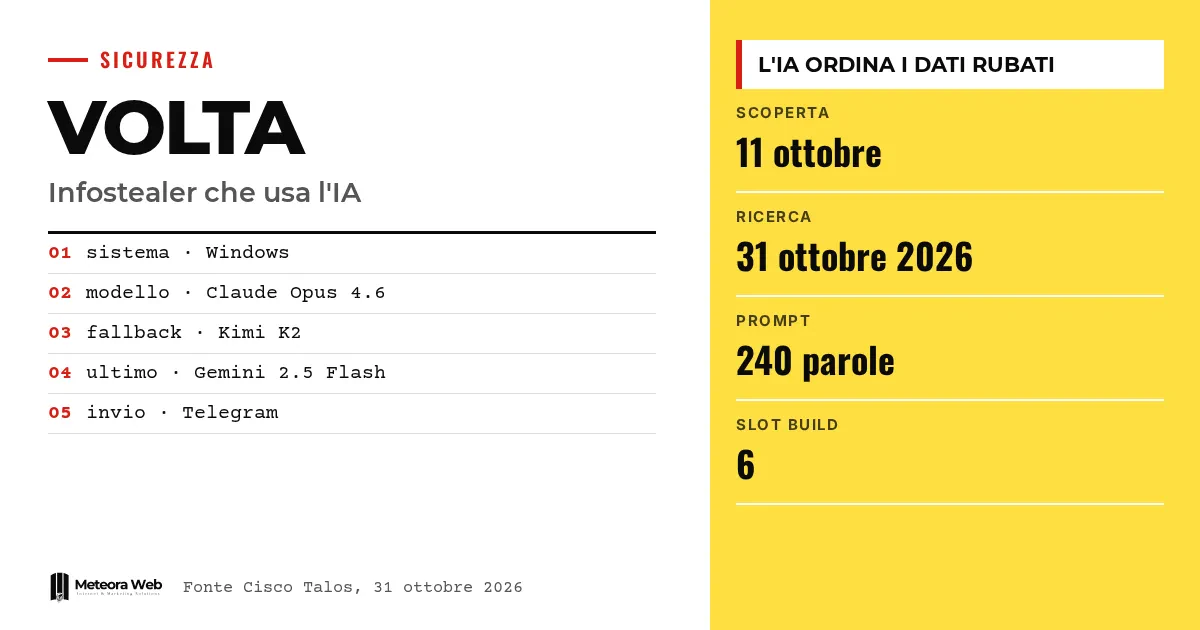
Cisco Talos ha pubblicato la ricerca su VOLTA-AUTODOXER, un infostealer per Windows che usa un modello linguistico per ordinare i dati rubati in base a quanto si possono monetizzare. Il campione è stato individuato per la prima volta l'11 ottobre e l'analisi è uscita il 31 ottobre 2026. L'IA qui non apre la porta al sistema, ma decide cosa conviene sfruttare dopo il furto. Per aziende e professionisti cambia il modo di valutare i danni di una compromissione.
Kilka terminów, zanim przejdziemy do faktów. Infostealer è un malware che ruba password, cookie e altri dati salvati sul computer. LLM è un modello linguistico di grandi dimensioni, il tipo di IA dietro ai chatbot. OpenRouter è una piattaforma che instrada le richieste verso modelli di fornitori diversi. App-Bound Encryption è la protezione di Chrome che cifra i dati del browser legandoli all'app. Token è un codice che tiene aperta una sessione senza chiedere di nuovo la password.
Co kradnie VOLTA?
Według Cybersecurity360, który powtarza ustalenia Talos, VOLTA zbiera hasła zapisane w przeglądarkach, pliki cookie sesji, dane kart, klucze SSH, dane uwierzytelniające chmury, tokeny Microsoft, hasła do Wi-Fi oraz informacje o portfelach kryptowalut. Szuka też sesji komunikatorów i gier, plików konfiguracyjnych i zrzutów ekranu.
Lista w dużej mierze jest standardowa dla infostealera. Według Tom's Hardware niebezpieczny czyni ją dopiero kolejny etap, czyli wzbogacanie danych.
Jak buduje profil osoby?
Zanim zapyta model, malware wykorzystuje skradzione sesje, by pogłębić obraz ofiary. Może przeszukać pocztę Gmail pod kątem potwierdzeń z Amazon i PayPal, by potwierdzić adres domowy, oraz sprawdzić historię zamówień w Uber Eats i DoorDash. Talos mówi o „ustrukturyzowanym pakiecie dowodów” o osobie stojącej za maszyną – lokalizacji, adresie, pracodawcy, dedukowanym roku urodzenia i ostatnich czterech cyfrach kart.
Same w sobie informacje mało znaczą, ale zestawione razem identyfikują ofiarę i jej przyzwyczajenia. To ta sama zasada, którą widzieliśmy, gdy IA rende fragile l'anonimato online, czyli sztuczna inteligencja osłabia anonimowość w sieci.
Co robi IA wewnątrz malware?
VOLTA zapisuje dane w lokalnym pliku i wysyła je przez OpenRouter do modelu. Wbudowana instrukcja, według The Hacker News liczy 240 słów, każe modelowi zachowywać się jak analityk wywiadu kryminalistycznego. Wynik ma wymienić dobra nadające się do monetyzacji z poziomem niskim, średnim lub wysokim i ocenić obronę ofiary, łącznie z nawykami dotyczącymi haseł.
Talos ujmuje to tak – model jest analitykiem triage operatora. Część z AI pozostaje jednak opcjonalna. Bez kluczy do modeli malware może wysłać dossier bez analizy.
Dlaczego używa kilku modeli AI?
Konfiguracja wskazuje jako pierwszy model Claude Opus 4.6 firmy Anthropic. Jeśli odpowiedź zawiera formuły odmowy, przechodzi do Kimi K2 firmy Moonshot AI, a potem do Gemini 2.5 Flash od Google. Talos odczytuje to jako sposób na obejście zabezpieczeń poszczególnych modeli.
Analiza kodu nie dowodzi, że wszystkie trzy wykonały złośliwe zapytania, ani nie sugeruje żadnej roli producentów. Na temat zabezpieczeń modeli pisaliśmy w tekście o jailbreak i prompt injection.
Ograniczenia, o których warto wiedzieć
La ricerca non documenta una campagna su larga scala, non dà il numero delle vittime e non indica organizzazioni italiane colpite. Il dato accertato è il funzionamento del campione. La struttura a modello compilabile suggerisce una vendita a clienti criminali, ma non dimostra un mercato consolidato. Non ci sono dati su ricavi o tassi di successo.
Co się zmienia dla osób pracujących w świecie cyfrowym
Cambiare una sola password dopo un'infezione non basta. Cookie, token, chiavi cloud e frasi di recupero dei wallet vanno trattati uno per uno, revocando le sessioni ancora valide. Le aziende devono capire quali identità sono state esposte e controllare i log di autenticazione. Chi gestisce server e servizi può limitare quali processi avviano Chrome in modalità headless, che interrompe una sola via di furto. Se usi un hosting con aggiornamenti di sicurezza gestiti, verifica comunque chi custodisce chiavi e accessi.
Nasza opinia
Il caso è utile perché smonta un'idea comoda, che l'IA offensiva sia solo exploit scritti dalla macchina. Qui serve a risparmiare fatica umana, ordinando un archivio di dati rubati. Non è una tecnica nuova di ingresso, ma abbassa la soglia per operatori poco esperti. Come dice Talos, il vantaggio non è velocità o scala ma lo spostamento dello sforzo. Resta da vedere se il progetto verrà davvero venduto. Intanto la parte debole è sempre la stessa, il computer su cui si conservano segreti in chiaro.
Najczęstsze pytania
Che cos'è VOLTA-AUTODOXER?
È un infostealer per Windows scoperto da Cisco Talos. Ruba credenziali e dati personali e li fa analizzare da un modello di IA per stimare quali accessi e beni valgano di più.
Quali modelli di IA usa?
Il principale è Claude Opus 4.6 di Anthropic. In caso di rifiuto prova Kimi K2 e poi Gemini 2.5 Flash. Le chiamate passano da OpenRouter.
Ci sono vittime in Italia?
Non risulta. La ricerca non indica il numero delle vittime né organizzazioni italiane colpite. Descrive il comportamento del campione analizzato.
Che cosa fare se sospetto un'infezione?
Prima di bonificare, conserva il file volta_debug.txt nella cartella AppData, perché può mostrare cosa è stato raccolto. La sua assenza non esclude però una compromissione.
Basta cambiare la password?
No. Vanno revocati anche token, sessioni e chiavi cloud. Se una frase di recupero era in chiaro, Talos consiglia di spostare i fondi su un nuovo wallet.
Dove può andare l'IA dei malware nei prossimi mesi
VOLTA usa l'IA in una sola fase, ma i ricercatori vedono margine per altre. Conviene osservare come evolve la resilienza ai rifiuti dei modelli.
- Segui i prossimi rapporti di Talos per capire se VOLTA compare in campagne reali e se si estende ad altre fasi dell'attacco.
- Controlla come i fornitori di modelli reagiscono all'uso abusivo delle loro API tramite router come OpenRouter.
- Tieni d'occhio i segnali di LLMjacking, cioè l'uso di chiavi API altrui, come nel caso di NIK C2 citato da The Hacker News.
Źródła
- cybersecurity360.it, VOLTA, il malware che usa l’AI per valutare il valore delle vittime
- thehackernews.com, New VOLTA Infostealer Uses Claude, Gemini, and Kimi AI to Rank Victims by Financial Value
- tomshardware.com, New AI-driven Windows malware feeds stolen data to Claude to rank victims’ assets by value, then deletes itself



