Ing. Calogero Bono
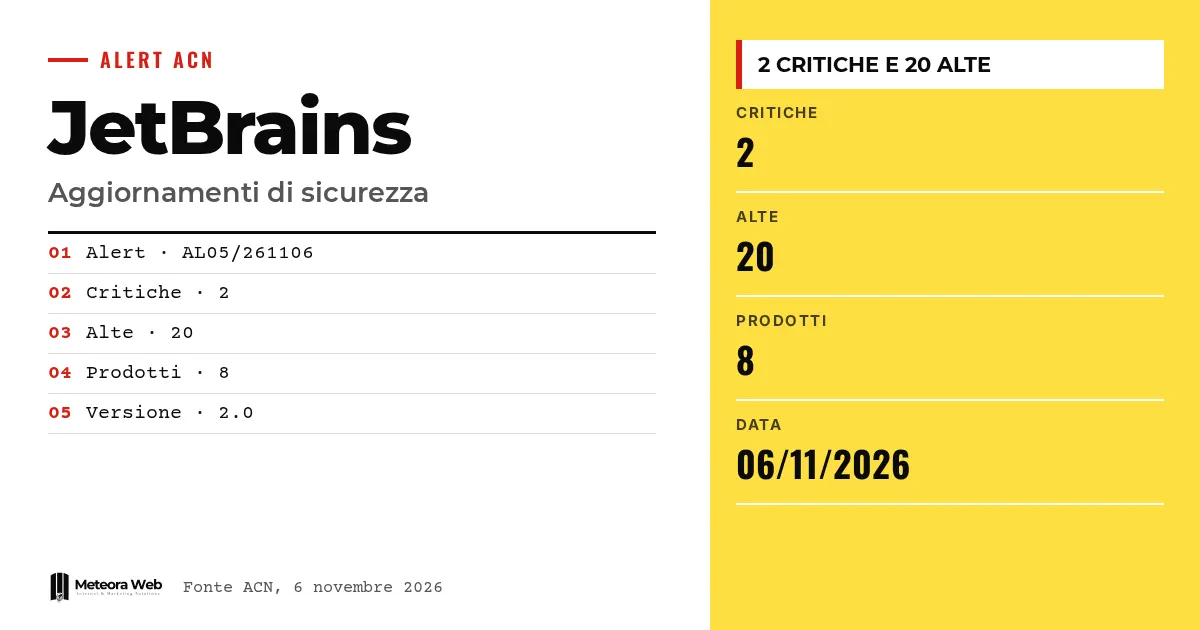
A Agência Nacional de Cibersegurança da Itália publicou o alerta AL05/261106/CSIRT-ITA sobre as atualizações de segurança da JetBrains. O fabricante corrigiu múltiplas vulnerabilidades, sendo duas de gravidade crítica e 20 de gravidade alta, em oito produtos. O boletim é datado de 6 de novembro de 2026. É relevante porque afeta ferramentas usadas todos os dias por quem desenvolve software, e um ambiente de desenvolvimento comprometido é um ponto de entrada delicado.
Alguns termos, antes de entrar nos fatos. CSIRT Itália é a equipe que gerencia incidentes de segurança informática em nível nacional e assina o alerta. Remote Code Execution indica a possibilidade de executar comandos em um sistema remotamente. Privilege Escalation é a obtenção de permissões superiores às concedidas. Authentication Bypass permite contornar o login. CVE é o código que identifica de forma única uma vulnerabilidade conhecida.
O que a ACN informou sobre a JetBrains?
Segundo a ficha oficial da ACN, a JetBrains lançou atualizações para corrigir múltiplas vulnerabilidades. Duas têm gravidade crítica e 20 gravidade alta.
Os produtos afetados são YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore e CLion. A versão 2.0 do alerta consta como publicada em 6 de novembro de 2026.
O total de 22 falhas graves é um cálculo nosso, somando as duas críticas e as 20 altas indicadas pela agência.
Que tipos de ataque tornam possíveis?
A ACN lista sete tipos de risco.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
A ficha, porém, não associa cada tipo a um produto específico. Para esse detalhe é preciso consultar as CVEs indicadas pela agência e os avisos do fabricante.
Quais versões devem ser atualizadas?
A ACN indica como vulneráveis as versões anteriores às listadas.
- YouTrack, anteriores à 2026.2.19656, 2026.1.14150 ou 2025.3.170763, conforme o ramo
- WebStorm, anteriores à 2026.2.3
- Ktor, anteriores à 3.6.1
- Junie CLI, anteriores à 26.8.24
- Hub, anteriores à 2026.2.52556
- Datalore, anteriores à 2026.4
- CLion, anteriores à 2026.2.4.1
O que afeta especificamente o IntelliJ IDEA?
No caso do IntelliJ IDEA, as versões afetadas dependem do ramo. No ramo 2026.3.x são as anteriores à 2026.3, no 2026.2.x as anteriores à 2026.2.4, no 2026.1.x as anteriores à 2026.1.5.1. Abaixo da 2025.3.6.2 estão envolvidas as versões anteriores.
Quem usa vários ramos em equipe precisa, portanto, verificar a versão exata de cada máquina, não basta olhar o ano.
Não é a primeira vez que a agência aponta riscos em ferramentas para desenvolvedores, como no caso das versões maliciosas de uma extensão para o Cursor.
Limites a conhecer
A ficha da ACN não traz no texto as CVEs individuais nem informa qual das duas falhas críticas se refere a qual produto. Não há indicações de explorações já em andamento. Para os detalhes técnicos é preciso consultar os avisos da JetBrains. Além disso, o boletim está na versão 2.0 e pode ser atualizado novamente.
O que muda para quem trabalha com tecnologia
Para quem desenvolve, a atualização das IDEs e das ferramentas associadas deve ser tratada como manutenção de segurança, não como conveniência. YouTrack e Hub costumam ser instalados em servidores corporativos, e ali o risco de acesso não autorizado é mais concreto. Se você administra esses serviços, mantê-los em um hosting com atualizações de segurança reduz o tempo de exposição. Verifique também o Ktor nos projetos, pois a biblioteca acaba dentro de aplicações distribuídas aos clientes. Um inventário das versões em uso economiza horas quando chega um alerta.
Nossa opinião
Chama a atenção a abrangência da lista, oito produtos em um único alerta. As ferramentas de desenvolvimento têm acesso a código, credenciais e repositórios, então merecem o mesmo status de infraestrutura crítica que um servidor. Ainda assim, costumam ser atualizadas com menos rigor, por serem vistas como programas pessoais. A ACN faz bem em divulgar, mas é preciso uma prática interna, como no caso das falhas do Apache OFBiz. Atualizar com atraso continua sendo o risco mais evitável.
Perguntas frequentes
Quantas vulnerabilidades a JetBrains corrigiu?
Duas críticas e 20 altas, segundo a ACN. O alerta considera apenas as CVEs de gravidade alta e crítica, então o total real pode ser maior.
Quais produtos da JetBrains são afetados?
Oito produtos. São YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore e CLion.
O que a ACN recomenda?
Atualizar rapidamente para a versão mais recente disponível. A recomendação está alinhada com as declarações do fabricante.
Quando o alerta foi publicado?
Em 6 de novembro de 2026. Traz o código AL05/261106/CSIRT-ITA e está na versão 2.0.
Basta atualizar a IDE?
Não. Também é preciso verificar servidores como YouTrack, Hub e Datalore e bibliotecas como o Ktor, pois aparecem entre os produtos afetados.
O que verificar nas próximas semanas sobre as ferramentas JetBrains
O alerta está na versão 2.0 e ainda pode mudar. Vale acompanhar os desdobramentos e organizar o conjunto de ferramentas.
- Verifique se a ACN publica novas revisões da ficha com as CVEs.
- Leia os avisos da JetBrains para entender quais falhas críticas atingem seus produtos.
- Defina um lembrete periódico para checar as versões das ferramentas de desenvolvimento da equipe.