
 Ing. Calogero Bono
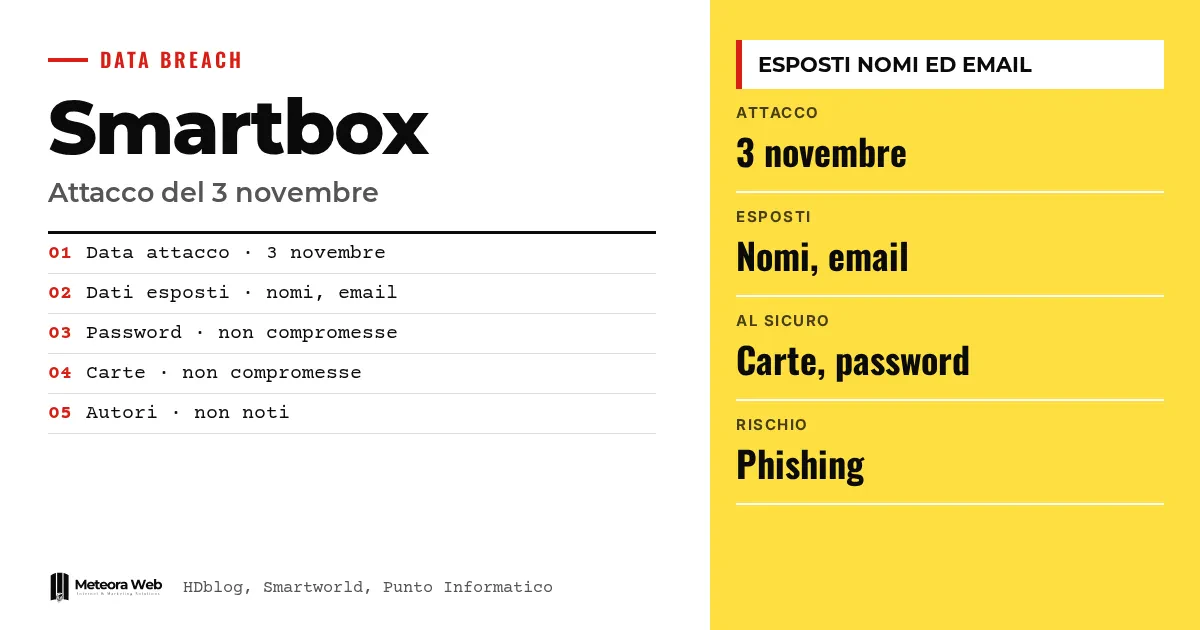
A Smartbox, empresa de caixas de presentes, avisou por e-mail seus clientes sobre um incidente de segurança ocorrido em 3 de novembro. Alguém obteve acesso não autorizado a uma plataforma da empresa. Segundo as fontes, nomes e endereços de e-mail estão expostos, enquanto senhas e dados de cartão não aparecem comprometidos. Isso importa porque, com esses dados, é possível criar mensagens de phishing muito convincentes.
Alguns termos, antes de entrar nos fatos. Acesso não autorizado significa que alguém entrou em um sistema sem ter o direito de fazê-lo. O phishing é o e-mail falso que imita uma empresa real para fazer você entregar senhas ou dados de pagamento. A autenticação em dois fatores acrescenta uma segunda verificação além da senha, como um código no celular. O Garante per la protezione dei dati é a autoridade italiana que fiscaliza o tratamento de dados pessoais e recebe as notificações de violação.
O que aconteceu com a Smartbox em 3 de novembro?
Os inscritos na plataforma receberam um e-mail intitulado «Comunicação sobre um incidente de segurança dos dados», enviado por info@serv.smartbox.com. O fato é relatado pelo HDblog, cujo autor o recebeu em 7 de novembro, quatro dias após a violação.
O texto descreve de forma genérica um acesso não autorizado. Não esclarece quem o realizou nem como. A empresa afirma ter adotado as medidas necessárias para evitar que isso aconteça novamente.
Quais dados foram expostos e quais não foram?
Segundo o que a Smartbox declarou, e que foi reportado pela Smartworld, as investigações internas indicam como potencialmente expostos nomes e endereços de e-mail dos clientes. As senhas das contas e os dados dos cartões de pagamento não teriam sido comprometidos.
Trata-se de uma declaração da empresa, não de uma verificação independente. O Punto Informatico confirma o mesmo quadro, com dados pessoais como nomes e e-mails e nenhuma subtração de cartões ou senhas.
Por que o risco real é o phishing?
Com nome e endereço de e-mail, quem conduziu o ataque pode escrever mensagens direcionadas que se passam pela Smartbox ou por outros serviços. A Smartbox alerta para não clicar em links suspeitos e lembra que nunca pedirá senha ou dados do cartão por e-mail.
Um detalhe útil – segundo o Punto Informatico, os usuários receberão um novo código de confirmação para as caixas por e-mail. Se uma mensagem pedir senha ou dados de pagamento, é certamente phishing. Para aprender a reconhecê-lo, escrevemos um guia sobre phishing e golpes por e-mail nas empresas.
Quem está por trás do ataque?
Não se sabe. O Punto Informatico esclarece que os autores da invasão à Smartbox são desconhecidos e insere o caso em um contexto mais amplo de ataques atribuídos a cibercriminosos russos, como o sofrido pela empresa Bbt Se, que administra o túnel do Brennero. Para aquele caso, as primeiras investigações apontam para o grupo Everest.
Nada liga os dois episódios. O quadro geral continua útil, como mostra também o caso dos refrigeradores do banco de sangue francês.
Limites a conhecer
Faltam detalhes sobre quem atacou, por quais meios e quantos clientes foram afetados. Tudo o que sabemos sobre dados expostos e dados protegidos vem da própria empresa, e as investigações seguem em andamento. As fontes também divergem em um ponto menor – a Smartworld fala em 3 de novembro de 2026, as outras apenas em 3 de novembro. O quadro pode mudar com novos comunicados.
O que muda para quem trabalha com o digital
Se você é cliente da Smartbox, desconfie de qualquer e-mail ou mensagem que mencione caixas, reservas ou contas. Não clique nos links nem informe senhas ou dados de cartão. Se você usa a mesma senha em vários serviços, troque-a agora e ative a autenticação em dois fatores. Para quem administra uma empresa vale uma regra a mais – uma lista de clientes com nomes e e-mails é um alvo, então convém saber onde ela está guardada e quem tem acesso. Mesmo uma violação sem senhas roubadas pode virar spear phishing.
Nossa opinião
O aviso da Smartbox chegou quatro dias depois dos fatos, pelo menos no caso relatado pelo HDblog, e é vago sobre causas e modo de ação. Tranquilizar quanto aos cartões é correto, mas dizer pouco sobre como o acesso ocorreu deixa o cliente sem elementos para avaliar o risco. Nomes e e-mails parecem dados menores, mas são o combustível do phishing. Quem coleta dados de clientes deveria tratá-los como um patrimônio a proteger, e não como um detalhe.
Perguntas frequentes
Quando ocorreu o ataque à Smartbox?
Em 3 de novembro. O aviso por e-mail chegou aos clientes no fim de semana, e no caso do HDblog foi recebido em 7 de novembro.
Quais dados da Smartbox foram expostos?
Nomes e endereços de e-mail dos clientes. Segundo a empresa, senhas das contas e dados dos cartões de pagamento não foram comprometidos.
Preciso trocar a senha da Smartbox?
Não é obrigatório, porque, segundo a empresa, as senhas não foram afetadas. Trocá-la continua sendo uma escolha prudente, sobretudo se você a usa em outros lugares. O ideal é ter uma senha diferente para cada serviço.
Como reconhecer um e-mail falso da Smartbox?
Desconfie de qualquer mensagem que peça senhas ou dados de pagamento. A Smartbox afirma que nunca pedirá esses dados por e-mail. Evite links suspeitos.
Quem atacou a Smartbox?
Não se sabe. O Punto Informatico escreve que os autores são desconhecidos e que não há ligação comprovada com outros ataques recentes.
O que acompanhar nas próximas semanas no caso Smartbox
A investigação está aberta e as informações disponíveis são poucas. Nos próximos dias, vale acompanhar os comunicados oficiais e ficar atento à caixa de entrada.
- Verifique se a Smartbox publica atualizações sobre autores, modo de ação e número de clientes afetados.
- Confirme que o novo código de confirmação das caixas chegue apenas pelos canais oficiais da empresa.
- Considere um gerenciador de senhas para usar credenciais diferentes, mas leia antes os limites apresentados neste artigo sobre as vulnerabilidades dos gerenciadores de senhas.
Fontes
- hdblog.it, Smartbox ha subito un attacco – l'avviso via email, cosa fare con le prenotazioni
- smartworld.it, Smartbox, attacco informatico del 3 novembre – esposti nomi ed email dei clienti, ma password e carte sono al sicuro
- punto-informatico.it, Guerra ibrida – attacco al tunnel del Brennero e Smartbox



