
 Ing. Calogero Bono
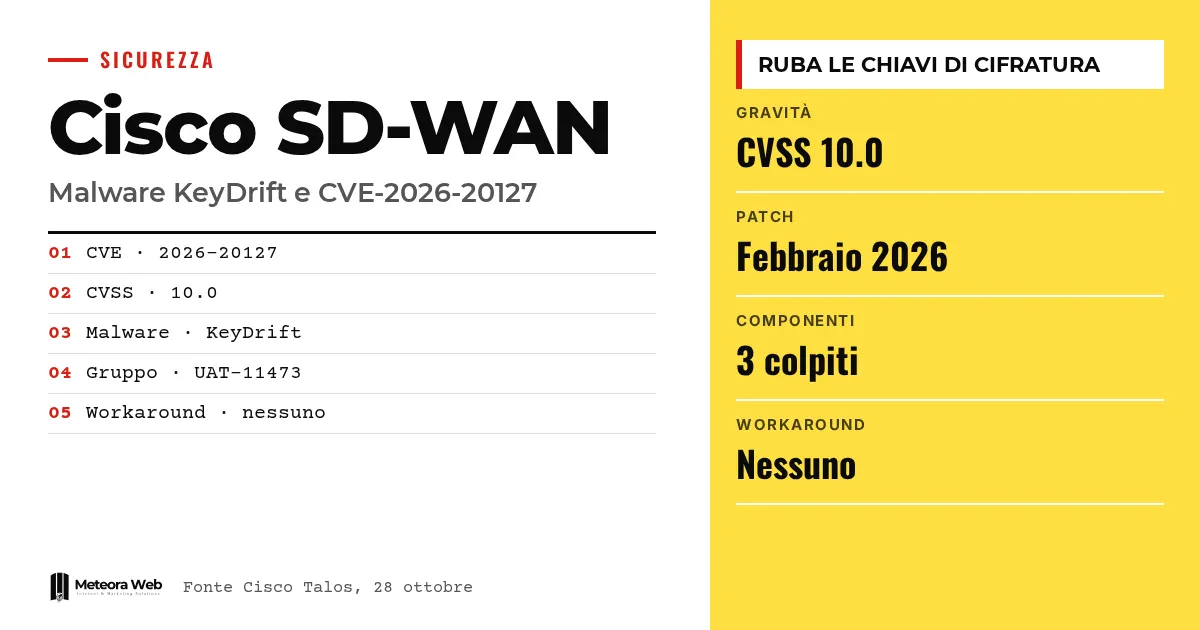
Cisco Talos 28 октября опубликовала анализ KeyDrift, малвари, созданной для работы внутри контроллеров Cisco Catalyst SD-WAN. Атакующие проникают через CVE-2026-20127, уязвимость обхода аутентификации с оценкой CVSS 10.0, которую Cisco исправила в феврале. Цель малвари — скопировать ключи, которыми шифруется трафик между площадками одной организации. Это касается каждого, кто управляет географически распределёнными корпоративными сетями, потому что под удар попадает мозг сети, а не отдельный маршрутизатор.
Несколько терминов, прежде чем перейти к фактам. SD-WAN — это географическая сеть, которой управляют программно и которая объединяет площадки и филиалы. Контроллер (раньше называвшийся vSmart) распространяет правила и ключи, Manager (vManage) administrирует всё, Validator (vBond) аутентифицирует устройства. NETCONF — протокол для изменения конфигурации сетевого оборудования. APT — продвинутая и устойчивая группа атакующих, часто связанная с государством. Обход аутентификации позволяет войти без знания какого-либо пароля.
Что произошло с CVE-2026-20127
Согласно официальному бюллетеню Cisco, проблема связана с аутентификацией между компонентами, которая работает не так, как должна. Удалённый неаутентифицированный злоумышленник может отправить специально сформированные запросы и получить административные привилегии. На контроллере он может войти как внутренний пользователь с высокими правами, но не как root. Оттуда он добирается до NETCONF и может изменить конфигурацию всей сети SD-WAN.
Уязвимость затрагивает контроллеры, Manager и Validator независимо от конфигурации. Под неё попадают как локальные установки, так и облачные среды, размещённые Cisco, включая управляемые Cisco и окружение FedRAMP. По данным The Hacker News, Cisco добавила Validator в бюллетень 16 июня и заявляет, что знает о ограниченных случаях эксплуатации. Альтернативных решений, кроме патча, нет.
Как KeyDrift работает внутри контроллера?
В традиционной схеме обмена ключами каждый маршрутизатор периодически генерирует ключ AES для своего трафика и отправляет его контроллеру. Контроллер передаёт его другим маршрутизаторам. Процесс vdaemon управляет зашифрованными управляющими соединениями, по которым передаются эти ключи.
PolyFlame и LittleFilch
У KeyDrift два основных компонента. PolyFlame работает в памяти внутри легитимных процессов vdaemon. Он может действовать как бэкдор в духе TinyShell, выполняя команды и читая или записывая файлы, либо выступать ретранслятором между командным сервером и другими машинами. В проанализированных образцах адрес сервера в коде не прописан.
LittleFilch подключается к vdaemon и читает управляющие сообщения после расшифровки. Для заранее заданного списка пограничных маршрутизаторов он извлекает IP-адреса и поле из 32 байт, которое, по оценке Talos, является материалом ключей AES-256 для туннелей IPsec. Всё шифруется RSA, записывается в /var/tmp/vdaemon.bin и может отправляться по UDP на адрес, прочитанный из файла настроек, который удаляется после использования.
Как происходит установка
По данным Talos, KeyDrift в основном закрепляется через изменённые скрипты runit, которые устройства Cisco используют для запуска сервисов. Скрипт службы SSH запускает загрузчик conf_sshd, а инструмент rsshd внедряет PolyFlame в процессы vdaemon. На скомпрометированном Validator появляется поддельная служба aaamgr. Атакующие также применяют timestomping, то есть копируют даты и права существующих файлов на свои.
Какие версии исправлены?
Cisco указывает первый исправленный релиз для каждой линейки. Перечень линеек, снятых с поддержки, приведён по данным The Hacker News.
- Версии до 20.9 — перейти на исправленный релиз.
- 20.9 — 20.9.8.2.
- 20.11 — 20.12.6.1.
- 20.12 — 20.12.5.3 или 20.12.6.1.
- 20.13, 20.14 и 20.15 — 20.15.4.2.
- 20.16 и 20.18 — 20.18.2.1.
Релизы до 20.9 и линейки 20.11, 20.13, 20.14 и 20.16 уже сняты с программной поддержки. Если ты используешь их, переходи на поддерживаемую версию.
Пока патч не установлен, тот, кто управляет локальной установкой, может ограничить порты 22 и 830 с помощью ACL, правил файрвола или security group, разрешив доступ только известным IP контроллеров и нужных хостов. Cisco утверждает, что эта мера сработала в тестовой среде, но советует проверить её в своей сети. Для облачных сред Cisco эти защиты уже включены.
Кто стоит за атаками?
Talos связывает KeyDrift с группой UAT-11473, которая атаковала сервисы космоса и спутниковой связи, технологии для обороны и аэрокосмоса, а также исследовательские центры по государственной политике. По данным BleepingComputer, группа, похоже, пересекается с сетью скрытого доступа Silent Train, связанной с Volt Typhoon, но Talos окончательных связей не устанавливает.
Как пишет The Hacker News, пересечение касается инфраструктуры. Silent Train — название, которое Black Lotus Labs из Lumen использует для сети скомпрометированных устройств, включая оборудование для small office, домашние устройства и IoT. Lumen утверждает, что Volt Typhoon использовала её, чтобы скрывать свою деятельность, и что уже в конце 2025 года эксплуатировала CVE-2026-20127, даже после раскрытия в феврале. Однако Lumen не связывает эту активность с KeyDrift.
Ограничения, которые стоит знать
Многое остаётся неясным. Talos описывает исторические атаки, но не говорит, когда они происходили и были ли действительно отправлены какие-либо ключи. Файл настроек с адресом назначения не найден. В отчёте нет хешей файлов, IP-адресов или доменов, полезных для поиска следов.
Неясно, как UAT-11473 связана с UAT-8616, которую упоминали в феврале. Также неизвестно, удаляет ли обновление KeyDrift с уже скомпрометированного устройства и нужно ли менять ключи. Закрытие портов, кроме того, не удаляет уже присутствующую малварь. Cisco предупреждает, что до обновления могут оставаться активные компрометации.
Что это меняет для тех, кто работает с цифровыми системами
Если твоя компания или твои клиенты используют Catalyst SD-WAN, одного обновления недостаточно. Нужно проверить, не заходил ли кто-то раньше. Cisco советует смотреть файл /var/log/auth.log и искать записи Accepted publickey для vmanage-admin с неизвестных IP, сверяя их с System IP, которые показывает Manager.
Каждое событие peering в логах нужно проверить вручную. Смотри время относительно окон обслуживания, публичный IP относительно инвентаря, системный IP пира и тип пира. Прежде чем открывать обращение в Cisco TAC, выполни команду request admin-tech на каждом управляющем компоненте.
Для тех, кто разрабатывает и администрирует серверы, вывод шире. Ключи шифрования — такая же цель, как пароли, и система, которая их распределяет, должна быть изолирована и находиться под мониторингом. Если хочешь освежить основы, посмотри наш материал о протоколе Signal и сквозном шифровании. С хостингом и управляемыми серверами с обновлениями безопасности вопрос патчей переходит к тому, кто их администрирует, но проверять это нужно в каждом случае отдельно.
Наше мнение
По нашему мнению, самое серьёзное здесь не малварь, а время. По данным Cisco Talos, эксплуатация идёт как минимум с 2023 года, а Lumen говорит о продолжении активности и после февраля. Выпущенный патч не закрывает вопрос, если кто-то месяцами имел административный доступ. Многие организации воспринимают обновление как конец работы, а здесь это не так.
Коммуникация о том, что делать дальше, тоже выглядит не слишком убедительно. Рекомендации на случай обнаружения компрометации слишком общие, а ясного ответа о замене ключей нет. Для малого бизнеса в Италии, который часто полагается на поставщика сети и не видит логов, это реальная проблема. Схожий сценарий риска для малого бизнеса мы разбирали в статье о том, что значит автоматизированная наступательная безопасность для итальянских малых компаний. Попроси своего поставщика письменный ответ, а не заверения.
Часто задаваемые вопросы
Что такое CVE-2026-20127?
Это уязвимость обхода аутентификации в Cisco Catalyst SD-WAN с оценкой CVSS 10.0. Она позволяет удалённому неаутентифицированному злоумышленнику получить административные привилегии. Cisco исправила её в феврале.
Что такое KeyDrift?
Это фреймворк малвари, описанный Cisco Talos, созданный для контроллеров SD-WAN. Он нужен для постоянного доступа, перехвата управляющего трафика и копирования ключей шифрования. Состоит из двух компонентов – PolyFlame и LittleFilch.
Есть ли альтернатива обновлению?
Нет. Cisco заявляет, что обходных путей не существует. Для локальных установок есть временная мера, то есть ограничение портов 22 и 830 известными IP, но она не заменяет патч.
Как понять, что меня взломали?
Проверь /var/log/auth.log на записи Accepted publickey для vmanage-admin с неизвестных IP. Сверь их с System IP в Manager и проверь каждое событие peering. Если найдёшь признаки, открой обращение в Cisco TAC, предварительно выполнив request admin-tech.
Облако, которое хостит Cisco, в безопасности?
Не полностью. Облачные установки входят в число затронутых уязвимостью. Однако Cisco заявляет, что для них защита портов уже активна.
Что проверить в ближайшие месяцы в своей сети SD-WAN
В ближайшие месяцы стоит следить за обновлениями Talos по индикаторам компрометации и по очистке уже пострадавших устройств. Три практических шага.
- Проверь свой релиз и перейди на исправленную и всё ещё поддерживаемую версию, опираясь на таблицу Cisco.
- Ищи следы прошлых атак в логах аутентификации и в файлах, которые указывает Talos, и сохрани файлы admin-tech для TAC.
- Ограничь порты 22 и 830 известными IP и спроси у поставщика, запланирована ли замена ключей. Для внешней поддержки можно обратиться к услугам агентства Meteora Web.



