Ing. Calogero Bono
Fireworks AI, платформа для запуска моделей искусственного интеллекта, сообщила в понедельник, что за инцидентом начала октября последовала вторая атака. Злоумышленники проникли через стороннего облачного провайдера и добрались до машин разработки. Под угрозой оказались платёжные данные, датасеты и неполные веса моделей. Это важно, потому что многие компании пользуются такими сервисами, даже не зная об этом, как показывает случай с Notion.
Несколько терминов, прежде чем перейти к фактам. LLMjacking — захват языковой модели с помощью украденных учётных данных, когда чужие люди используют её мощности, а оплачивает владелец. Веса модели — параметры, которые модель усваивает в процессе обучения, то есть её техническая ценность. Инференс — использование уже обученной модели для ответов на запросы. Переменные окружения — значения конфигурации, часто ключи API и токены, которые программы читают во время работы. Ключ API — пароль, с помощью которого программа получает доступ к сервису.
Что произошло с Fireworks AI?
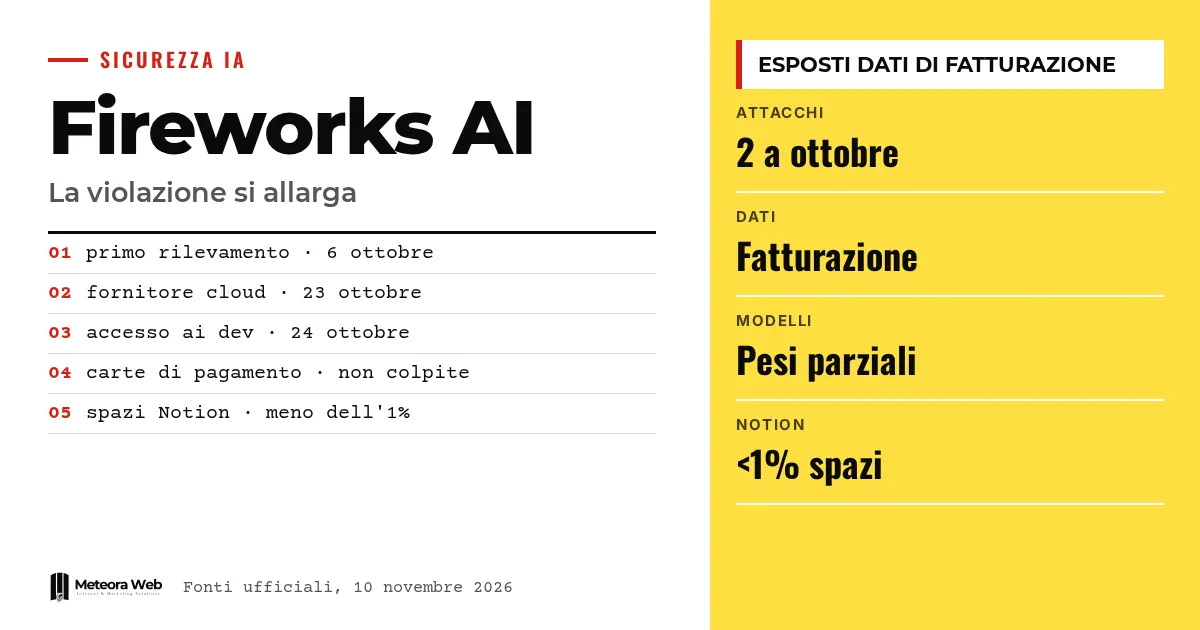
По данным The Hacker News, которое ссылается на заявление компании, первый эпизод был обнаружен 6 октября. Внутренние учётные данные, использованные без разрешения, открыли доступ к переменным окружения некоторых клиентских аккаунтов, включая ключи API и токены.
Тогда Fireworks не нашла признаков доступа к моделям, датасетам, обучающим данным, трафику инференса или персональным данным. Обновление в понедельник меняет картину, и, по данным The Register, существенно расширяет заявленные последствия.
Как злоумышленники проникли во второй раз?
Fireworks объясняет, что сторонний облачный провайдер, на котором размещались её машины для исследований и разработки, пострадал от инцидента 23 октября. На следующий день злоумышленник использовал его, чтобы добраться до машин разработки и запустить несанкционированную нагрузку.
Провайдер не назван. Fireworks заявляет, что обнаружила активность в тот же день и что по состоянию на 25 октября других успешных проникновений в платформу, которой пользуются клиенты, не выявлено. Именно такую цепочку зависимостей наш материал о безопасности облака и DevSecOps ставит в центр внимания, ведь твоя инфраструктура надёжна ровно настолько, насколько надёжен самый слабый поставщик.
Какие данные оказались раскрыты?
Fireworks делит данные на три группы.
- Метаданные ресурсов, например идентификаторы, названия, описания и дата создания.
- Платёжные данные, то есть адреса для выставления счетов и доставки, историю счетов и платежей, баланс и использованные кредиты.
- У некоторых клиентов часть весов моделей и датасетов в неполном виде.
Компания утверждает, что номера платёжных карт не хранятся и поэтому не затронуты. Она не указала, сколько клиентов пострадало, как отмечает The Register.
При чём здесь Notion?
Notion в отдельной странице объяснила, что затронуть могло менее 1% её рабочих пространств. Возможно, раскрылись некоторые чаты с Notion AI, которые использовались для функции Insights и были названы «неатрибутируемыми», то есть без указания автора или рабочего пространства и без результатов работы инструментов.
Notion сообщает, что с 3 ноября отключила системы, связанные с Fireworks, и удалила данные, которые там находились. Она советует считать данные раскрытыми и сразу сменить пароли или ключи, вставленные в ассистента. По словам The Register, однако, переписка может содержать идентифицирующие детали.
Для более глубокого погружения читай Iris Ohyama, взлом облака Iris Plaza. Данные 7,7 миллиона человек и Управление клиентами и историей услуг в барбершопе — как превратить данные в повторные записи.
Ограничения, которые стоит знать
Неизвестно, сколько клиентов пострадало от обеих атак и какой именно облачный провайдер был скомпрометирован. Связь атакующих с LLMjacking не подтверждена независимо, это оценка самой Fireworks. Генеральный директор Лин Цяо утверждает, что злоумышленники не охотились за весами моделей, но это заявление самой компании. Расследование совместно с Unit 42 от Palo Alto Networks продолжается, и картина может измениться.
Что это меняет для тех, кто работает с цифровыми сервисами
Если ты пользуешься сервисами ИИ, задумайся, какие поставщики действительно обрабатывают твои данные. Приложение, которое кажется твоим, может опираться на сторонний инференс, как в случае с Notion. Регулярно меняй ключи API и токены и не вставляй учётные данные в чат-боты, ведь переписка может попасть в чужое хранилище. Проверь и договоры, чтобы понимать, обязан ли поставщик тебя уведомить и в какой срок. Разработчикам стоит хранить ключи с минимальными правами и лимитами расходов, тогда кража обойдётся дешевле. Раскрытые платёжные данные тоже стоит считать материалом для целевого мошенничества.
Наше мнение
Этот случай выявляет слабое место, о котором говорят мало. Компании покупают ИИ у платформ, которые, в свою очередь, зависят от других поставщиков, и на стороне клиента никто не видит всю цепочку. Fireworks отреагировала быстро, но сообщала в два этапа, и первая версия занижала масштаб произошедшего. Одних слов о том, что банковские карты не затронуты, недостаточно. Нужны понятные цифры о пострадавших клиентах и об облачном провайдере. До тех пор те, кто пользуется такими сервисами, должны исходить из того, что их данные могли утечь.
Частые вопросы
Что такое Fireworks AI?
Это инференс-платформа для разработчиков, которые хотят запускать открытые модели вроде Mistral, Llama или Gemma без собственного железа. По данным Notion, она обслуживает десятки тысяч клиентов.
Украли ли номера банковских карт?
Нет, по словам Fireworks. Компания заявляет, что не хранит номера платёжных карт, поэтому они не затронуты. А вот адреса, историю счетов и баланс раскрыли.
Когда произошла вторая атака?
Облачный провайдер был скомпрометирован 23 октября, а на следующий день злоумышленники добрались до машин разработки Fireworks. Компания утверждает, что обнаружила это в тот же день.
Что делать, если я пользуюсь Notion AI?
Проверь, связывались ли с тобой, ведь в этом случае твой рабочее пространство затронуто. Notion советует сразу сменить пароли, ключи API и учётные данные, которые могли быть вставлены в ассистента.
Что такое LLMjacking?
Это кража доступа к языковой модели через украденные учётные данные. Доступы перепродают, а законный владелец платит за потреблённое. Google предупредила, что такие атаки растут.
На что смотреть в ближайшие недели по делу Fireworks
Расследование с Unit 42 не завершено, и другие клиенты могут выяснить, что тоже пострадали. Стоит следить за официальными обновлениями.
- Следи за объявлениями о безопасности от Fireworks и поставщиков, которые её используют, чтобы не пропустить сообщения о пострадавших клиентах.
- Проверь, какие из твоих инструментов ИИ используют внешний инференс, и спроси у поставщика, опирается ли он на Fireworks.
- Смотри счета и расход на сервисы ИИ в ближайшие недели, чтобы сразу заметить необычное использование украденных ключей.
Источники
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers