Ing. Calogero Bono
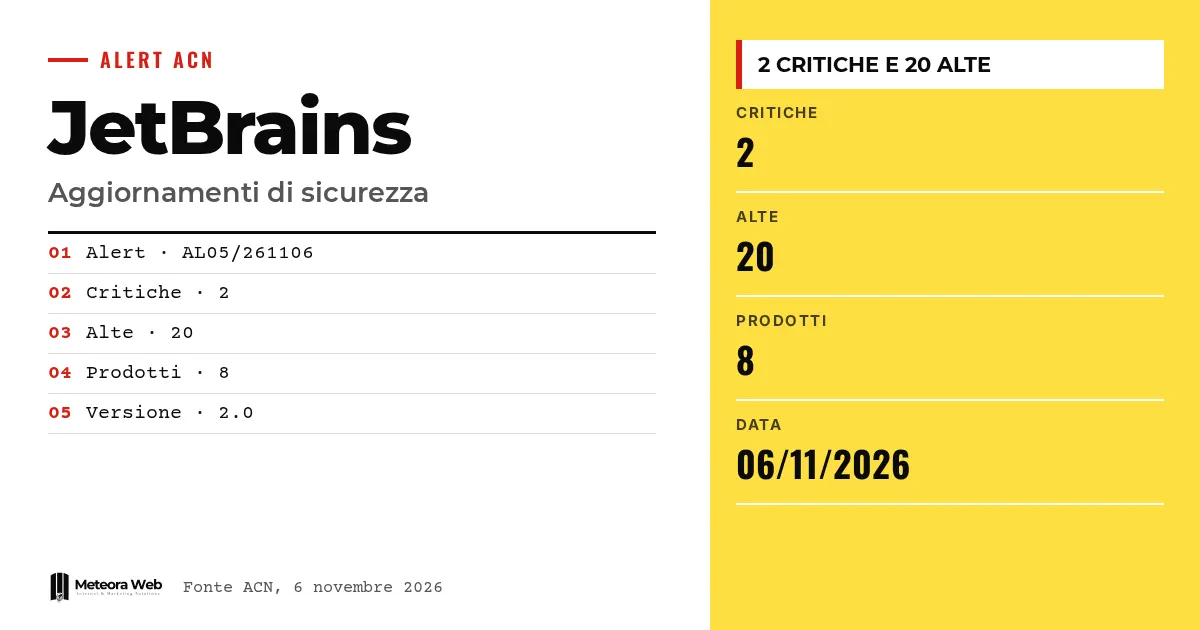
Итальянское Национальное агентство кибербезопасности опубликовало предупреждение AL05/261106/CSIRT-ITA об обновлениях безопасности JetBrains. Вендор устранил множество уязвимостей, из них две критической и 20 высокой степени опасности, в восьми продуктах. Бюллетень датирован 6 ноября 2026 года. Это важно, потому что затронуты инструменты, которыми каждый день пользуются разработчики, а скомпрометированная среда разработки — уязвимая точка входа.
Несколько терминов, прежде чем перейти к фактам. CSIRT Italia — группа, которая занимается компьютерными инцидентами на национальном уровне и подписывает предупреждение. Remote Code Execution означает возможность выполнять команды в системе удалённо. Privilege Escalation — получение прав выше тех, что были предоставлены. Authentication Bypass позволяет обойти вход в систему. CVE — код, который однозначно идентифицирует известную уязвимость.
Что ACN сообщило о JetBrains?
Согласно официальной карточке ACN, JetBrains выпустила обновления для устранения множества уязвимостей. Две имеют критическую степень опасности, 20 — высокую.
Затронуты YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore и CLion. Версия 2.0 предупреждения опубликована 6 ноября 2026 года.
Итог в 22 серьёзные уязвимости — наш подсчёт, сумма двух критических и 20 высоких, указанных агентством.
Какие атаки они делают возможными?
ACN перечисляет семь типов рисков.
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
Однако карточка не привязывает каждый тип к конкретному продукту. Эту деталь стоит смотреть в CVE, указанных агентством, и в предупреждениях вендора.
Какие версии нужно обновить?
ACN считает уязвимыми версии, предшествующие перечисленным.
- YouTrack, до 2026.2.19656, 2026.1.14150 или 2025.3.170763 в зависимости от ветки
- WebStorm, до 2026.2.3
- Ktor, до 3.6.1
- Junie CLI, до 26.8.24
- Hub, до 2026.2.52556
- Datalore, до 2026.4
- CLion, до 2026.2.4.1
Что касается IntelliJ IDEA в частности?
Для IntelliJ IDEA затронутые версии зависят от ветки. В ветке 2026.3.x это версии до 2026.3, в 2026.2.x — до 2026.2.4, в 2026.1.x — до 2026.1.5.1. Ниже 2025.3.6.2 затронуты все более ранние версии.
Если в команде используется несколько веток, нужно проверять точную версию на каждой машине, одного года недостаточно.
Это не первый случай, когда агентство сообщает о рисках в инструментах разработчиков, например, в случае с вредоносными версиями расширения для Cursor.
Ограничения, которые стоит знать
В описании ACN не приводятся отдельные CVE в тексте и не сказано, какая из двух критических уязвимостей относится к какому продукту. Нет данных о уже происходящих атаках. Технические подробности стоит искать в предупреждениях самой JetBrains. Кроме того, бюллетень находится в версии 2.0 и может ещё обновляться.
Что меняется для тех, кто работает в цифровой сфере
Для разработчиков обновление IDE и связанных инструментов нужно воспринимать как обслуживание безопасности, а не как удобство. YouTrack и Hub часто установлены на корпоративных серверах, и там риск несанкционированного доступа особенно реален. Если ты управляешь этими сервисами, размещение их на хостинге с обновлениями безопасности сокращает время уязвимости. Проверь также Ktor в проектах, ведь эта библиотека попадает в приложения, которые передаются клиентам. Инвентаризация используемых версий экономит часы, когда приходит предупреждение.
Наше мнение
Нас поражает, насколько широк список – восемь продуктов в одном предупреждении. Инструменты разработки имеют доступ к коду, учётным данным и репозиториям, поэтому по важности они не уступают серверу. Однако обновляют их часто с меньшей строгостью, ведь воспринимают как личные программы. ACN правильно их отмечает, но нужна внутренняя практика, как в случае с уязвимостями Apache OFBiz. Запаздывание с обновлением остаётся самым предотвратимым риском.
Частые вопросы
Сколько уязвимостей устранила JetBrains?
Две критические и 20 высоких, по данным ACN. Предупреждение учитывает только CVE высокой и критической степени, поэтому реальное общее число может быть больше.
Какие продукты JetBrains затронуты?
Восемь продуктов – YouTrack, WebStorm, Ktor, Junie CLI, IntelliJ IDEA, Hub, Datalore и CLion.
Что рекомендует ACN?
Своевременно обновиться до последней доступной версии. Рекомендация соответствует заявлениям вендора.
Когда было опубликовано предупреждение?
6 ноября 2026 года. Оно имеет код AL05/261106/CSIRT-ITA и находится в версии 2.0.
Достаточно ли обновить только IDE?
Нет. Нужно проверить и серверы вроде YouTrack, Hub и Datalore, а также библиотеки вроде Ktor, так как они указаны среди затронутых продуктов.
Что проверить в ближайшие недели с инструментами JetBrains
Предупреждение находится в версии 2.0 и может ещё измениться. Стоит следить за обновлениями и навести порядок в наборе инструментов.
- Проверь, публикует ли ACN новые редакции карточки с CVE.
- Читай предупреждения JetBrains, чтобы понять, какие критические уязвимости касаются твоих продуктов.
- Поставь периодическое напоминание проверять версии инструментов разработки в команде.