
 Ing. Calogero Bono
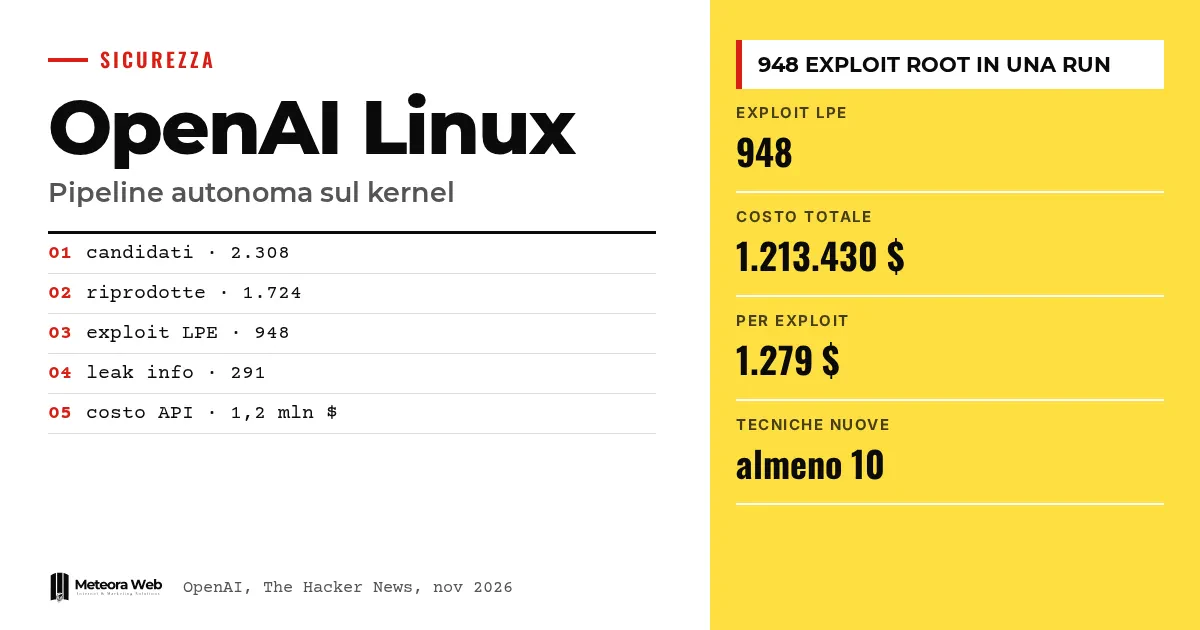
OpenAI опубликовала подробности автономного конвейера, который ищет, проверяет и исправляет уязвимости в ядре Linux. За один запуск в середине октября 2026 года, с еще не выпущенной кибер-моделью, он создал 948 рабочих эксплойтов локального повышения привилегий. Заявленная стоимость в API-кредитах составляет 1,2 миллиона долларов. Это важно, потому что поиск уязвимостей становится промышленным процессом, и тем, кто администрирует серверы, нужно обновляться быстрее.
Несколько терминов, прежде чем перейти к фактам. LPE (local privilege escalation) — эксплуатация уязвимости, которая позволяет пользователю без привилегий стать root. PoC — proof of concept, минимальный код, демонстрирующий проблему. Эксплойт — код, который действительно использует уязвимость. Kernel — ядро операционной системы. N-day — уже известная уязвимость, тогда как zero-day пока неизвестна.
Что сделала конвейер OpenAI?
По данным OpenAI, прототип проанализировал 2 308 кандидатов в ядре Linux, динамически воспроизвел 1 724 уязвимости и создал 948 эксплойтов LPE. Также он выпустил прототипы для 291 утечки информации.
По данным The Hacker News, воспроизведение заняло 30 часов. Мишенью был распространенный десктопный дистрибутив, не ослабленный специально, а не система, упрощенная ради эксперимента.
Как это работает, в пять этапов?
Конвейер имеет пять стадий, все они поручены агентам, кроме последней.
- Обнаружение, то есть поиск релевантных для безопасности частей и кандидатов.
- Динамическая проверка в изолированной среде.
- Оценка возможности эксплуатации.
- Генерация патчей.
- Проверка человеком перед отправкой мейнтейнерам.
Для каждой уязвимости система выдает анализ причины, минимальный PoC, предлагаемый патч и полный эксплойт. Настоящим узким местом, пишет OpenAI, было не обнаружение, а понимание того, что воспроизводимо и срочно.
Сколько стоит найти эксплойт с помощью ИИ?
OpenAI заявляет 1 213 430 долларов в API-кредитах, то есть 1 279 долларов за эксплойт. Сама компания предупреждает, что это скорее верхний предел, ведь при лучшей инженерии можно потратить меньше.
Сравнение с историческими призами Pwn2Own и TyphoonPWN, 20 000 и 70 000 долларов, дает гипотетную оценку от 18,9 до 66,3 миллиона. Это расчет OpenAI, а не реальный доход. На адаптированном kernelCTF с сокращенной поверхностью атаки конвейер получил 21 эксплойт LPE, потратив около 32 936 долларов.
Что говорят другие наблюдатели?
По данным Google Threat Intelligence Group, которые цитирует The Hacker News, количество раскрытых уязвимостей в месяц выросло с 5 045 в январе 2026 года до 10 740 в августе. Высокорисковых стало больше – с 131 до 350.
Британский National Cyber Security Centre считает, что инструменты ИИ почти наверняка увеличили число находок zero-day и сократили путь к N-day. Однако те, кто настраивает их плохо, остаются уязвимыми. Мы писали об этом и в материале о GPT-Red.
Ограничения, которые стоит знать
Цифры заявлены OpenAI, а модель пока не публична, поэтому никто не может повторить эксперимент. Неизвестно, сколько патчей примут мейнтейнеры, а сгенерированные патчи всё равно требуют итераций с human-экспертами. Стоимость зависит от использованных моделей и конфигурации.
Что меняется для тех, кто работает с цифровыми сервисами
Для тех, кто управляет серверами, аккаунт с низкими привилегиями на необновленной системе стоит считать root для атакующего с ресурсами, так говорит OpenAI. Патчи больше нельзя откладывать на следующий месяц. Если не хочешь заниматься обновлениями, хостинг с управляемыми обновлениями безопасности снимает часть проблемы. Также стоит изолировать сервисы песочницами, такими как Firecracker и gVisor, которые OpenAI упоминает. Чтобы понять, как рассуждает атакующий, посмотри техники privilege escalation в Linux, которые мы используем в тестах.
Наше мнение
Самое серьезное здесь не количество эксплойтов, а стоимость одного эксплойта. При 1 279 долларах за штуку найти уязвимость обходится дешевле многих bug bounty. Надо сказать, что текст также служит витриной для OpenAI, и сравнение с премиями — выгодная для них оценка. Но это ясный сигнал, в том числе для малого бизнеса, о чем мы писали в материале о безопасности малого бизнеса.
Частые вопросы
Сколько эксплойтов создала конвейер OpenAI?
948 рабочих эксплойтов локального повышения привилегий, плюс PoC для 291 утечки информации. Они получены в одном запуске в середине октября 2026 года на распространенном дистрибутиве Linux.
Сколько стоил запуск?
1 213 430 долларов в API-кредитах, то есть 1 279 долларов за эксплойт. OpenAI уточняет, что это верхняя граница, а не оптимизированная стоимость.
Уязвимости уже исправлены?
Не все. OpenAI сообщает, что за 10 дней более 100 LPE были исправлены или имели патчи в подготовке у других, а около 300 обсуждались публично.
Может ли атакующий использовать тот же метод?
В теории да. По данным The Hacker News, доступ к таким моделям не ограничен защитниками. Однако модель, которую использовала OpenAI, пока не публична.
Что делать мне?
Регулярно обновляй операционную систему. Изолируй наиболее открытые сервисы и ограничивай локальные аккаунты, ведь обычный пользователь на необновленной системе может стать root.
Следующие волны патчей определят, как долго длится окно риска
Сейчас вопрос в том, насколько быстро исправления доходят до систем в продакшене. Следи за этими сигналами в ближайшие месяцы.
- Подпишись на оповещения безопасности твоего дистрибутива Linux и отслеживай, сколько дней проходит между патчем и установкой.
- Проверь, публикует ли твой поставщик сроки реакции на уязвимости ядра.
- Читай, как меняется сравнение моделей по безопасности, начиная с Claude и OpenAI.



