
 Ing. Calogero Bono
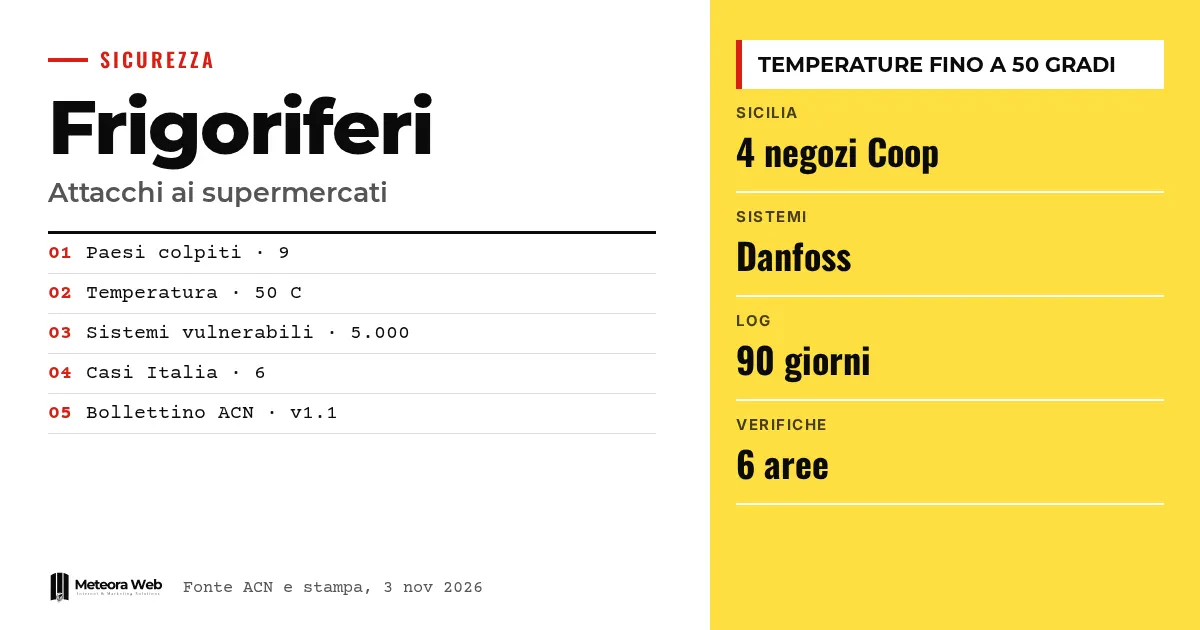
Fransa'dan sonra, süpermarketlerin soğutma sistemlerine yönelik siber saldırılar İtalya'ya da ulaştı. Sicilya'da en az dört Coop markalı satış noktasının soğutma tezgâhları uzaktan manipüle edildi, ACN ise Toskana ve Emilia-Romagna'da iki vakayı daha bildirdi. Hükümet etkinin sınırlı olduğunu söylüyor, ama konu internete bağlı sistemi olan herkesi ilgilendiriyor. Zayıf korunan bir uzak erişim, fiziksel zarara ve çöpe gidecek ürünlere dönüşebilir.
Olaylara girmeden önce birkaç terim. ACN, Ulusal Siber Güvenlik Ajansı'dır. Scada, birden çok makineyi tek bir noktadan denetleyen platformları ifade eder. HMI, operatörün bir tesisi kontrol ettiği arayüzdür. OT, kompresörler ve sıcaklık gibi fiziksel süreçleri yöneten sistemlerdir. Çok faktörlü kimlik doğrulama, şifrenin yanında ikinci bir doğrulama öğesi istemek anlamına gelir.
Süpermarket buzdolaplarında ne oldu?
Punto Informatico'ya göre, Fransa'dan sonra İtalya, Belçika, İrlanda, Lüksemburg, Hollanda, Estonya, İsveç ve Finlandia'daki süpermarketlerin buzdolapları ve dondurucuları hedef alındı. Sıcaklık 50 santigrat dereceye kadar çıkarıldı ve ürünlerin atılması gerekecek. Zarar tam olarak hesaplanmadı, ama milyonlarca avrodan söz ediliyor.
Genel tabloyu görmek için neler olduğu ve yapılması gerekenler başlıklı yazımıza da bakabilirsin.
İtalya'da ne oldu?
DDay'e göre Sicilya'daki saldırı sabah 4'te gerçekleşti. Catania'da üç mağaza ile Palermo'daki bir mağaza, franchise ile Radenza grubu tarafından işletilenler, etkilendi. Genel müdür Giuseppe Spadaro sorunun sınırlandırıldığını söyledi. Polizia Postale saldırıların kaynağını araştırıyor.
ACN ayrıca Toskana'daki bir toplu yemek hizmeti şirketinin NIS bildirimini ve henüz bildirilmemiş, Emilia'daki bir dondurulmuş gıda üreticisine yönelik bir saldırıyı duyurdu. İsimler açıklanmadı. Hükümet, Palazzo Chigi'deki toplantının ardından, ulusal binlerce satış noktasına kıyasla etkinin "büyük ölçüde sınırlı" olduğunu belirtti.
Saldırganlar nasıl hareket etti?
Uzaktan kontrol, teknisyenlerin sıcaklıkları okumasına, alarm almasına ve buzdan arındırmayı programlamasına yarar. Cybersecurity360'a göre bir konsol açıkta duruyorsa ya da bakım erişimi zayıf korunuyorsa, ihlal eden kişi tesisin fiziksel parametrelerini değiştirebilir.
ACN, Fransa'da görülen mekanizmayı hatırlatıyor – eski tesisler, açık arayüzler ve zayıf kimlik doğrulama. Punto Informatico'ya göre Sicilya'da bilinmeyen kişiler sistemlerin genel IP adreslerini bulmuş. Süpermarketlerin hepsinde Danfoss sistemleri var ve Danimarkalı şirket ikinci ihlali doğruladı. Uyarıya rağmen, bağlantıyı kes, güncelle ve koru çağrısının ardından hâlâ yaklaşık 5.000 savunmasız sistem kalmıştı.
ACN hangi kontrolleri istiyor?
Bülten altı alanı belirtiyor.
- Denetleyicileri, HMI'ları, Scada'ları, geçitleri ve tedarikçilerin mobil yönlendiricilerini envanterle.
- Genel erişimi kaldır ve OT ağlarını kurumsal ağlardan ayır.
- Çok faktörlü kimlik doğrulamalı ve sınırlı yetkili VPN kullan.
- Kullanılmayan hesapları sil ve varsayılan şifreleri değiştir.
- Sıcaklıkları, buzdan arındırmayı ve alarmları onaylı yapılandırmalarla karşılaştır.
- Yazılımı ve desteği doğrula, değişimleri planla.
Bülten ayrıca, saklanmışsa son 90 güne kadar kayıtların incelenmesini öneriyor. Yeniden başlatmadan ya da bağlantıyı kesmeden önce, zararı artırmamak için tesisi bilen kişilerle koordine olmak gerekir.
Bilinmesi gereken sınırlar
İtalya'daki ve Avrupa'daki olayların aynı teknik kökene veya aynı faillere sahip olduğu kanıtlanmış değildir. Kaynaklar, Danfoss AK-SM 8xxA denetleyicilerindeki, 4.3.1 yazılımıyla düzeltilebilen CVE-2025-41451 ve CVE-2025-41452 açıklıklarının kasımda istismar edildiğini göstermemektedir. Bülten etkilenen şirketleri listelemiyor ve zararı tahmin etmiyor; Toskana ve Emilia'daki iki şirketin isimleri de bilinmiyor.
Dijitalle çalışanlar için ne değişiyor
Bağlı tesisleri yönetiyor veya bakımını yapıyorsan, İnternet'ten neyin erişilebilir olduğunu bilmelisin. Her tesis için model, sürüm ve sorumluyu gösteren bir envanter gerekir. Mobil yönlendiriciler ve bakım firmalarının bıraktığı erişimler çoğu zaman bilgi işlem biriminin gözünden kaçar. Açıkta duran bir giriş sayfası ya da şifreli bağlantı tek başına yeterli değildir. Açıkta bulunan sunucular ve paneller için güvenlik güncellemeleri uygulanan barındırma ve yönetilen sunucular ile aynı disiplin geçerlidir. Tedarikçi sözleşmeleri, erişim pencereleri ve oturum kayıtları artık güvenliğin parçasıdır.
Bizim değerlendirmemiz
Ders gösterişli değil. Sofistike tekniklere gerek yok; açık adresler ve fabrika varsayılan şifreleri yeter, tıpkı Hollanda'daki küçük dükkânlarda olduğu gibi. Hükümetin etkinin sınırlı olduğunu vurgulaması doğru, ama Fransız uyarısından sonra hâlâ 5.000 savunmasız sistemin bulunması bültenlerin tek başına yetmediğini gösteriyor. Fiziksel tesislerin güvenliği hâlâ tedarikçilerin konusu gibi ele alınıyor, oysa sorumluluk makineyi kullananda. Bağlı tesis satın alan kişiler, güncellemeleri ve desteği yazılı olarak talep etmeli.
Sık sorulan sorular
İtalya'nın hangi bölgeleri etkilendi?
Kaynaklar Sicilya'yı, franchise ile işletilen dört Coop süpermarketiyle birlikte, ardından Toskana ve Emilia-Romagna'yı iki gıda şirketiyle anıyor. Başka ayrıntılar açıklanmadı.
Etkilenen sistemleri hangi firma üretiyor?
Punto Informatico'ya göre süpermarketlerde Danfoss sistemleri kurulu ve şirket ihlali doğruladı. Ancak kaynaklar belirli bir açıklığın istismar edildiğini kanıtlamıyor.
ACN uzak erişim için ne öneriyor?
Çok faktörlü kimlik doğrulamalı kurumsal VPN. Her teknisyen yalnızca kendi sorumluluğundaki tesislere ulaşabilmeli ve varsayılan kimlik bilgileri değiştirilmelidir.
NIS bildirimi nedir?
Avrupa mevzuatının, gıda tedarik zincirinin bir bölümü dahil bazı sektörlerdeki şirketlere zorunlu kıldığı siber olay bildirimidir.
Bir tesisi İnternet'ten çıkarmak yeterli mi?
Tek başına yeterli değil. Sıcaklık, buzdan arındırma ve alarm ayarlarının değiştirilip değiştirilmediğini kontrol etmek ve geri yüklemeden önce kayıtları saklamak da gerekir.
Önümüzdeki haftalarda bağlı tesislerde nelere dikkat edilmeli
Polizia Postale soruşturması ve ACN'nin çalışmaları, vakaların birbiriyle bağlantılı olup olmadığını gösterecek. Bu arada en somut adımlara odaklanmak mantıklı.
- Saldırıların kaynağına ve diğer Avrupa ülkeleriyle olası bağlantısına dair soruşturmanın gelişmelerini takip et.
- Bakım firmalarından, aktif uzak erişimlerin ve müdahale pencerelerinin yazılı listesini iste.
- Destek süresi dolmuş cihazların değiştirilmesini bütçe, sorumlular ve son tarihlerle planla.



