
 Ing. Calogero Bono
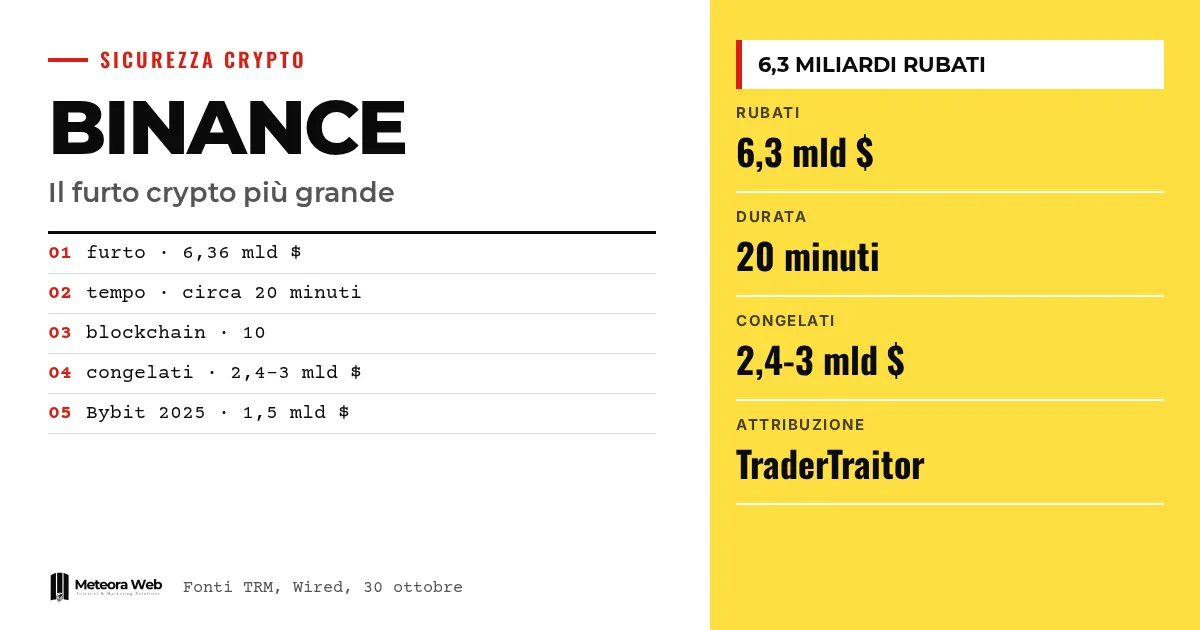
29 Ekim'de dünyanın en büyük kripto para borsası Binance, kaynakların tarihe geçmiş en büyük kripto para hırsızlığı olarak tanımladığı bir saldırıya uğradı. TRM Labs'in analizine göre yaklaşık 6,36 milyar dolar transfer edildi ve bunun büyük bölümü yaklaşık yirmi dakika içinde gerçekleşti. Borsa para yatırma ve çekme işlemlerini askıya aldı, kullanıcı fonlarının güvende olduğunu söyledi ve her türlü kaybı karşılayacağını vaat etti. Sunucuları, erişimleri ve ödeme sistemlerini yöneten herkes için bu olay önemli, çünkü saldırının bir mühendisin dizüstü bilgisayarından başladığı belirtiliyor.
Olaylara girmeden önce birkaç terim. Hot wallet, borsaların müşteri çekimlerini yönetmek için kullandığı, internete bağlı kripto cüzdanıdır. Stablecoin, USDT veya USDC gibi değeri bir dolara sabitlenmiş dijital paradır. DevOps, bir şirketin yazılımını ve altyapısını yöneten teknik uzmandır. Özel anahtar, bir cüzdandaki hareketleri yetkilendiren gizli koddur. TraderTraitor ise birçok analistin, kripto şirketlerini hedef alan Kuzey Koreli bir hacker grubuna verdiği addır.
29 Ekim'de Binance'e ne oldu?
Wired'ın aktardığına göre perşembe günü, ABD Doğu Saati ile 16:00'dan itibaren saldırganlar Binance cüzdanlarından, birden çok blokzincire dağılmış yaklaşık 6,3 milyar dolarlık kripto parayı hızla çekmeye başladı. Binance, soruşturma sürerken neredeyse hemen para yatırma ve çekme işlemlerini durdurdu.
BleepingComputer'da yer alan TRM Labs analizi, on blokzincirdeki cüzdanlardan yaklaşık 6,36 milyar dolar çıktığını ve neredeyse tamamının yaklaşık 20 dakika içinde gerçekleştiğini belirtiyor. Etkilenen ağlar arasında Ethereum, Bitcoin, Tron ve Solana var. Fonlar, tek bir saldırgan tarafından kontrol edilen farklı adreslere gönderildi.
Bu, şimdiye kadar görülen en yüksek rakam. The Verge'e göre geçen yıl Bybit'ten çalınan 1,46 milyar dolarlık önceki rekorun yaklaşık dört katı. Binance, 2019'da da saldırıya uğramış ve o zaman 40 milyon dolar kaybetmişti.
Rakamlara dikkat etmek gerek, çünkü kaynaklara göre değişiyorlar. Tom's Hardware ilk haberinde 5,6 milyar dolardan söz etti ve toplamların geçici olduğunu belirtti. TRM ve Binance'in sonraki tahminleri ise 6,3-6,4 milyar dolar aralığında birleşiyor.
Saldırı nasıl gerçekleştirildi?
Bir mühendisin dizüstü bilgisayarı
Binance, olayda DevOps mühendislerinden birinin dizüstü bilgisayarının rol oynadığını açıkladı. Bu erişim sayesinde saldırganın bir service container'a ulaşıp yetkisiz çekim işlemleri gönderebildiği belirtiliyor. Etkilenen adresin yetkisi hemen iptal edildi.
Ardından tablo genişledi. Şirket X üzerinden yaptığı açıklamada, sonraki incelemede ek ihlal noktaları bulunduğunu ve kolluk kuvvetleriyle birlikte yürütülen karmaşık bir saldırı olduğunu yazdı. Eş genel müdür Richard Teng, saldırganın yalnızca bir mühendisin yetkilerini kullanmadığını ve tek bir tıklamayla gerçekleşen bir eylem olmadığını belirtti. Teng'e göre şimdiye kadar cüzdanların özel anahtarlarının sızdırıldığına dair bir kanıt yok.
Günlerce süren hazırlık
Wired'ın aktardığı TRM'ye göre hazırlık, hırsızlıktan en az 36 saat önce başladı. Saldırganın cüzdanlarından biri test aşamasında üç küçük çekim almış. 29 Ekim'in başında saldırı kodu iki cüzdanda denenmiş. Daha sonra nihai sürüm üçüncü bir cüzdanda denenmiş ve test fonları gönderene geri yollanmış. Dört saat sonra aynı kod bir Binance hot wallet'ına yüklenmiş.
Tom's Hardware, Binance 14, Binance 16 ve Hot Wallet 34 adlı, müşteri fonlarının ortak olarak tutulduğu hot wallet'ların boşaltıldığını ekliyor. Aynı haberde, bunun çalınmış anahtarlarla mı, ele geçirilmiş bir imza süreciyle mi yoksa başka bir yolla mı olduğunun bilinmediği vurgulanıyor. Bu kısım hâlâ açık.
Hırsızlığın arkasında kim var?
Binance sorumluluğu hiçbir gruba atfetmedi. Teng, soruşturmanın olayı herhangi bir kişiye bağlamadığını söyledi. Wired'a göre ne şirket ne de kolluk kuvvetleri Kuzey Koreli hackerlarla bağlantı gösterdi.
Ancak blokzincir analiz şirketleri bu yöne işaret ediyor. TRM ve Chainalysis saldırıyı, BleepingComputer'ın Lazarus Group ve APT38 olarak da andığı Kuzey Kore devlet birimi TraderTraitor'a bağlıyor. Chainalysis yüksek derecede güvenle konuşuyor. Elliptic ise saldırıyı özellikle bu gruba bağlamadığını, ancak örtüşmeler gördüğünü söylüyor. Elliptic'in kurucu ortağı Tom Robinson'a göre, saldırının gerçekten Kuzey Kore'den gelmesi durumunda, bu tek hırsızlık rejimin bugüne kadar kripto parada çaldığı neredeyse her şeyi ikiye katlayacaktı.
Kaynakların gösterdiği ipuçları birkaç tane. Chainalysis, Binance fonlarının geçen ay Bitget'e yapılan ve zaten Kuzey Koreli aktörlere atfedilen bir saldırının fonlarıyla gerçek zamanlı karıştığını gözlemledi. Elliptic, kripto şirketlerinin personelini hedef almanın TraderTraitor'ın imzası olduğunu hatırlatıyor. Saldırganın cüzdanı Tornado Cash ile finanse ettiğini ve Bybit vakasında olduğu gibi saldırıyı önceden test ettiğini de belirtiyor. Wired'a göre Bybit saldırısı da FBI tarafından doğrudan TraderTraitor'a atfedilmişti.
Bunlar, blokzincir üzerindeki ve dışındaki faaliyetlerin analizine dayanan özel şirketlerin atıflarıdır. Bir adli karar değildirler.
Ne kadar fon bloke edildi ve ne kadarı kayıp?
Burada tahminler birbirini tutmuyor, çünkü durum saat saat değişiyor. Bloke edilen fon tutarı, Tom's Hardware'e göre yaklaşık 2,4 milyar dolardan, TRM'ye göre (BleepingComputer üzerinden) 2,7 milyar dolara, Elliptic'e göre 2,8 milyar dolara ve The Verge'de aktarılan Binance rakamına göre yaklaşık 3 milyar dolara kadar uzanıyor.
Dondurmak, geri almak anlamına gelmiyor. Stablecoin çıkaran şirketler hırsızın adresini kara listeye alabilir, böylece hırsız bu token'ları artık taşıyamaz veya takas edemez. TRM'ye göre Tether, Circle, Ripple ve World Liberty Financial harekete geçti. Arbitrum'un Security Council'ı da kendi ağında 8.426 ETH ve 74,6 milyon ARB'yi bloke etti. Tom's Hardware, iadenin genellikle sahiplerin haklarını kanıtlamasından sonra ve çoğu zaman uzun sürede gerçekleştiğini hatırlatıyor.
Asıl sorun, arkasında bir kurum olmayan kripto paralar. Robinson, kalan 3,3 milyar doların ağırlıklı olarak Bitcoin, Ether ve XRP olduğunu tahmin ediyor. Bunları kimse donduramaz. Yalnızca bir borsaya veya başka bir servise ulaştıklarında durdurulabilirler. Ona göre önümüzdeki aylarda bir miktar fon yakalanacak, ancak bloke edilen tutarın çok fazla artmaması bekleniyor.
TRM ayrıca bloklara karşı yürütülen yarışı anlatıyor. Saldırganın market maker'lara USDT satıp Aave üzerinde USDT karşılığında ETH ödünç aldığı belirtiliyor. TRM'ye göre şimdi 420.000'den fazla ETH ve 18.270 BTC kontrol ediyor, bu da ihraççıların erişiminin dışında yaklaşık 2,4 milyar dolar. Chainalysis, daha önce görülmemiş aklama desenleri ve izleri gizlemek için otomasyonla işlenmiş binlerce işlem tespit ettiğini bildiriyor.
Kullanıcılar para kaybetme riski altında mı?
Binance'e göre hayır. Şirket, SAFU fonu ve kendi fonlarıyla tüm kayıpları karşılayacağını ve temizlik tamamlandığında güncel bir Proof of Reserves yayımlayacağını açıkladı. Ayrıca bu olay için şirket fonlarından 6,34 milyar doların üzerinde karşılık ayırdığını, bunun 5 milyar dolarının zaten etkilenen tokenlarda tutulduğunu söyledi. Bunlar şirketin beyanları, bağımsız doğrulamalar değil.
2018'de kurulan ve işlem komisyonlarının yüzde 10'uyla beslenen SAFU fonu, Tom's Hardware'e göre belirtilen fiyattan yaklaşık 1,17 milyar dolarlık 15.000 BTC içeriyor. The Verge ise son değerlemeye göre yaklaşık 1,3 milyar dolarlık bir acil durum rezervinden söz ediyor. İki rakam da Bitcoin fiyatına bağlı. Her hâlükârda fon kaybın yalnızca bir kısmını karşılıyor, bu yüzden şirket fonlarının payı önemli. 2019'da Binance, çalınan 7.000 BTC'nin tamamını SAFU ile karşılamıştı. Tom's Hardware'in aktardığına göre eski CEO Changpeng Zhao da kullanıcıların tazmin edileceğini bekliyor. Aynı kaynak, Binance.us sitesinin şimdiye kadar etkilenmediği bilgisini veriyor.
Binance ayrıca olaydan yararlanan dolandırıcılığa karşı uyarıyor. Şirketi taklit eden e-postalar, SMS'ler ve telefon aramaları dolaşıyor. Tazminat veya çekimlerin yeniden açılacağını vaat eden tekliflere şüpheyle yaklaşmak gerekiyor. Alınan bağlantılar açılmamalı, yalnızca resmi site ve uygulama kullanılmalı.
Bilmen gereken sınırlar
- Rakamlar kesin değil. Toplam çalınan ve bloke edilen tutar kaynağa ve saate göre değişiyor.
- Kuzey Kore atfı Binance'ten veya yetkililerden değil, analiz şirketlerinden geliyor. Elliptic de atıf ile örtüşmeyi ayırt ediyor.
- Kesin yöntem henüz bilinmiyor. Binance dizüstü bilgisayarın yanında birden çok ihlal noktasından söz ediyor ve özel anahtar sızıntısına dair kanıt olmadığını belirtiyor. Diğer ihtimaller açık.
- Geri ödeme vaatleri şirketin beyanları. Zamanlama, yöntem ve Proof of Reserves'ün sonucu bilinmiyor.
- Ne kadarının geri alınacağı bilinmiyor. Dondurulamayan kısım hakkındaki tahminler tek tek analistlere ait.
Dijital alanda çalışanlar için ne değişiyor
Kripto para yönetmeseniz de bu olaydan ders çıkarabilirsin. Binance'in anlattığı hikâyede bir dizüstü bilgisayar, bir servis container'ı ve geçerli kimlik bilgileriyle yapılan yetkili çekimler var. Küçük olsun büyük olsun, teknik personeli ve ayrıcalıklı erişimi olan her şirketin karşılaştığı bir senaryo bu.
Birincisi, hassas erişimi olan kişilerin cihazları altyapının parçasıdır. Üretim sunucularına erişimi olan bir geliştiricinin dizüstü bilgisayarı, sunucunun aldığı korumayı hak eder. Sistemlerini güvenlik güncellemeleri içeren yönetilen hosting ve sunucularla işletiyorsan, bu işin bir kısmı zaten devredilmiş durumda, ama erişimler ve yetkiler hâlâ senin sorumluluğunda.
İkincisi, tek bir erişimin ne yapabileceğini sınırlamak. Teng, saldırının tek bir tıklamayla gerçekleşen bir eylem olmadığını vurguladı. Ancak bu örnek, rolleri ayırmanın, hassas işlemler için birden çok onay istemenin ve olağandışı hareketleri gerçek zamanlı izlemenin ne kadar değerli olduğunu gösteriyor. Yirmi dakika, elle tepki vermek için çok kısa bir süre.
Üçüncüsü, zaman faktörü ve otomasyon. The Verge de OpenAI'nin bir Ethereum test ağında sahte kripto parayı çalabilen modeline ilişkin raporu hatırlatırken bu konuya değiniyor. Bu konuda otonom bir hacker ve bunun İtalyan KOBİ'leri için anlamı hakkında yazmıştık. Saldırganlar giderek daha fazla otomatik araç kullanıyor ve manuel savunmalar her geçen gün daha yavaş kalıyor.
Dördüncüsü, insan faktörü. Elliptic, Kuzey Korelilerin personeli hedef aldığını hatırlatıyor. Wired'ın aktardığı Sophos da grubun geçmişte şirketlere sızmak için sahte uygulamalar oluşturduğunu anımsatıyor. Risk, hesapların ele geçirilmesi dolandırıcılıklarını da kapsıyor. Bunları Meta'nın yapay zekasını hesap çalmak için kullanan hackerlar yazımızda anlatmıştık. Açık kaynak da dahil olmak üzere üçüncü taraf yazılım kuran herkes, şirkette açık kaynak kullanımının uyumluluk ve güvenliği rehberini okumalı.
Son olarak, tedarikçilerinle ilişkin. Bir hizmet müşterilerinin fonlarını veya verilerini saklıyorsa, personelin erişimlerini ve dizüstü bilgisayarlarını nasıl koruduğunu ve bir olay olduğunda ne olacağını sor.
Bizim değerlendirmemiz
En ilginç nokta rakam değil, saldırının karmaşıklığı ile giriş noktası arasındaki orantısızlık. On blokzincirdeki cüzdanları boşaltmak için, en azından başlangıçta, bir insana ve bir dizüstü bilgisayara ulaşmak yeterli olmuş. Başta kriptografi ve en gelişmiş mimariler, insan ve operasyonel çevre kırılgansa çok az anlam taşıyor. Bu konuda Binance şimdiye kadar çok az ayrıntı verdi, soruşturma açıkken bu anlaşılır.
İletişimin hızını ve kapsama vaadini olumlu buluyoruz, ama temkinli bir şekilde. Saldırganın elinde iki milyardan fazla dondurulamayan fon varken kullanıcı fonlarının güvende olduğunu söylemek için rakamların görülmesi gerekiyor. Vaat edilen Proof of Reserves, üçüncü taraflarca doğrulanabileceği için asıl sınav olacak.
Sektöre yönelik bir eleştiri de var. Müşteri fonlarının ortak tutulduğu hot wallet'lar doğası gereği bir hedef ve Bybit'in 2025'teki saldırısından sonra senaryo dört kat daha büyük ölçekte tekrarlandı. 36 saat boyunca hazırlanan ve birkaç kez denenen bir saldırı belki bazı işaretler bırakmıştı. Bu işaretlerin göz ardı edilip edilmediğini görmeyi bekliyoruz. Bizim de bir sınırımız var. Atıflar, kendi yeteneklerini göstermekten çıkar sağlayan özel şirketlerden geliyor ve bunlar mahkeme kararı değil, güvenilir hipotezler olarak ele alınmalı.
Sık sorulan sorular
Binance'ten ne kadar çalındı?
Binance'e ve kaynakların çoğuna göre yaklaşık 6,3 milyar dolar, TRM'ye göre 6,36 milyar dolar. Tom's Hardware'in ilk sayımı 5,6 milyar dolar demişti, ancak bu geçiciydi. Olay, kripto tarihinin en büyük hırsızlığı olacak.
Binance'te hesabım varsa paramı kaybeder miyim?
Binance'e göre hayır, çünkü tüm kayıpları SAFU fonu ve şirket fonlarıyla karşılayacak. Bu şirketin bir beyanı. Şimdilik para yatırma ve çekme işlemleri askıda, bu yüzden kontroller bitene kadar fonlara erişilemiyor.
Binance'e kim saldırdı?
Resmi olarak doğrulanmış değil. TRM ve Chainalysis saldırıyı Kuzey Kore bağlantılı TraderTraitor'a atfediyor, Elliptic ise örtüşmeler görüyor ama bunu özellikle bu gruba bağlamıyor. Binance ve kolluk kuvvetleri sorumlu göstermedi.
Hackerlar nasıl içeri girdi?
Binance, bir DevOps mühendisinin ele geçirilmiş dizüstü bilgisayarından söz ediyor. Bu dizüstü bilgisayar bir service container'a ve yetkisiz çekimlere erişim sağlamış. Sonra başka ihlal noktaları bulduğunu söyledi. Özel anahtar sızıntısını doğrulamadı.
Çalınan fonlar geri alınabilir mi?
Yalnızca kısmen. Dondurulan fonlar tahminen 2,4 ile 3 milyar dolar arasında ve ağırlıklı olarak stablecoin. Ancak dondurulmuş olmak geri verildiği anlamına gelmiyor. Bitcoin, Ether ve XRP dondurulamaz ve Elliptic'e göre bloke edilen tutarın çok fazla artmaması bekleniyor.
Önümüzdeki haftalarda nelere bakmalı
Takip edilecek üç gelişme var. Binance'in saldırı yöntemi hakkında ne yayımlayacağı, güncel Proof of Reserves'ün sonucu ve dondurulamayan yaklaşık 2,4 milyar dolarlık fonun hareketleri. Bu fonlar bir borsaya geçtiklerinde yakalanabilir. Bu arada üç pratik adım var.
- Şirkette ayrıcalıklı erişimi olanları kontrol et, izinleri gerekli olanla sınırla ve sunucu ve üretim üzerinde çalışanların cihazlarını koru. Somut bir destek için Meteora Web ajansının hizmetlerine göz atabilirsin.
- Binance saldırısını konu alan veya tazminat sunan e-postalara, SMS'lere ve aramalara güvenme. Yalnızca resmi site ve uygulamadan gir, alınan bağlantılara tıklama.
- Kritik fonları veya verileri tek bir yerde tutma. Bir borsa kullanıyorsan yalnızca ihtiyacın olanı tut ve yayımlandığında Proof of Reserves'ü oku.
Kaynaklar
- BleepingComputer, Binance 6,3 milyar dolarlık kripto hırsızlığını ele geçirilmiş bir DevOps dizüstü bilgisayarına bağlıyor
- Wired, 6,3 milyar dolarlık Binance hırsızlığı sadece 20 dakikada gerçekleştirildi
- The Verge, Binance hackerları rekor kıran kripto soygununda 6,3 milyar dolar çaldı
- Tom's Hardware, Kuzey Koreli şüpheli hackerlar 5,6 milyar dolarlık kripto para çaldı



