
 Ing. Calogero Bono
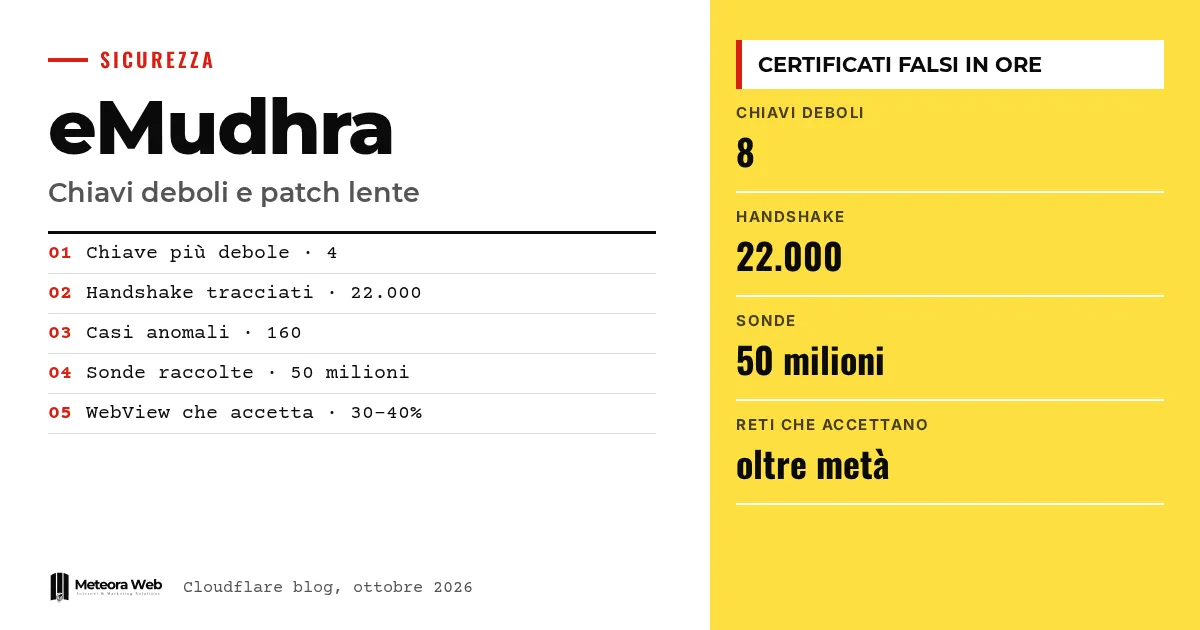
Cloudflare, Hindistan sertifika otoritesi eMudhra'nın 19 Ekim 2026'da keşfedilen sekiz zayıf kriptografik anahtarına dair bir takip analizi yayımladı. Şirkete göre en kritik sistemler zaten korunuyor ve bağlantılarının dinlendiğine dair bir kanıt yok. Ancak sahte sertifikalar birkaç saat içinde ortaya çıktı ve birçok tarayıcı, bot ve gömülü uygulama hâlâ ele geçirilmiş zinciri kabul ediyor. Siteler ve çevrim içi hizmetler yöneten için bu risk teorik değil.
Olayları anlatmadan önce birkaç terim. CA (certificate authority), HTTPS kilit simgesinin dayandığı sertifikaları veren kuruluştur. Ara anahtar, CA'nın site sertifikalarını imzaladığı anahtardır. CRL, iptal edilmiş sertifikaların listesidir. Certificate Transparency, verilen sertifikaların herkese açık kayıt defteridir; SCTler ise bu kayıtların makbuzlarıdır. SAN ve SNI, sertifikadaki alan adlarını ve istemcinin talep ettiği alan adını belirtir.
eMudhra'nın anahtarlarıyla ne oldu?
Cloudflare'e göre eMudhra, anahtarlarını korumak için 115 haneli bir sayı seçmesi gerekirken 4 sayısını kullandı. Diğer yedi anahtar da aynı şekilde zayıftı; 56, 66, 115, 155, 156, 230 ve 237 gibi değerler kullanılmıştı.
Cloudflare, ara anahtarların herkes tarafından herkese açık sertifikalardan neredeyse hemen yeniden oluşturulabildiğini açıklıyor. Bu durumda herkes herhangi bir alan adı için sertifika üretebilir ve güncellenmemiş, Certificate Transparency denetimi olmayan bir istemci bunları kabul ederdi.
Şirkete göre bu vaka eşi benzeri görülmemiş bir durum. DigiNotar, TÜRKTRUST ve TrustWave gibi olaylar, sahte sertifika üretme yetkisini yalnızca birkaç aktöre vermişti.
Cloudflare nasıl tepki verdi?
19 Ekim'de yüksek etkili sistemlere yamalar uygulanmaya başlandı; önce müşteri sunucularına yönelik ve giden bağlantıların çoğunu yöneten Pingora proxy'leriyle başlandı. Birkaç saat içinde zayıf anahtarları reddetmeye başladılar.
Buna paralel olarak yapay zekâ destekli bir kod analizi, bu anahtarlara güvenen diğer sistemleri dört saat içinde belirledi. Her biri için bir kayıt açıldı. Acil müdahaleler hemen, diğerleri geçen haftanın sonuna kadar yapıldı. Yayın tarihi itibarıyla geriye etkisi düşük birkaç kaydın kapatılması kaldı.
Anahtarlar sertifika sahteciliği için zaten kullanıldı mı?
Cloudflare'e göre evet. 21 Ekim'den itibaren Pingora'daki bir günlük, zayıf anahtarlarla imzalanmış sertifikaları kaydediyor. Yaklaşık bir hafta içinde yaklaşık 22.000 el sıkışma denemesi saydı. Bunların üçte ikisi test sitelerineydi, neredeyse geri kalanı ise zayıf ara anahtarla kendi kendine sertifika üretmiş gibi görünen sunucularaydı. Doğrulamanın etkin olduğu her el sıkışma reddedildi.
Yaklaşık 160 vaka anormaldi; bunlarda başka kuruluşların alan adları vardı ve bazıları tüketici IoT cihazlarıyla bağlantılıydı. Bazı sertifikalar iki yıldan uzun süre geçerliydi; bu, herkese açık bir CA'nın verebileceğinden fazla. Birinin tarihi 20 Ekim 18:19 UTC idi, yani Mozilla'nın uyarısının yayımlanmasından bir saatten az bir süre sonra.
Ancak Cloudflare bunların dinleme girişimi değil, sunucuların varsayılan sertifikaları gibi göründüğünü söylüyor. Vaka, Oracle E-Business Suite vakasında olduğu gibi, bir açığın hemen yoklandığı diğer örneklere benziyor.
Kaç ziyaretçi hâlâ savunmasız?
Cloudflare, bağlantıları kesmeden ziyaretçileri doğrudan test edemez. Bu yüzden doğrulama sayfalarına iki sonda ekledi; biri eMudhra sertifikasıyla, diğeri kontrol amaçlı. Bir hafta içinde 50 milyon sondalama topladı.
Tablo şöyle –
- Modern ve güncel tarayıcıların çoğu korunuyor.
- Botlar ve eski tarayıcılar korunmuyor.
- Android WebView gibi gömülü tarayıcılı uygulamalar zinciri yüzde 30-40 oranında hâlâ kabul ediyor.
- Büyük ağlarda sondaların yarısından fazlası ele geçirilmiş zinciri kabul ediyor.
İlk hafta sonunda bazı iyileşmeler görüldükten sonra eğilim yatay. Ancak trafik doğrulanmamış botlarla çarpık ve yalnızca JavaScript çalıştıran istemciler sonda gönderiyor.
Bilmen gereken sınırlar
eMudhra, bir anahtar üretim betiğinde hata olduğunu açıklıyor ama bu betiği henüz paylaşmadı. Denetçilerin ve çapraz imzalayıcıların rolü ile bir CRL'nin neden önce muhtemelen doğru bir anahtarla, sonra zayıf olanla imzalandığı hâlâ açık. Cloudflare dinlemeyi yalnızca dolaylı işaretlere dayanarak dışlıyor. Hedefli bir dinleme ihtimali ise tamamen elenmiş değil. Ziyaretçi verileri de botlardan dolayı çarpık.
Dijitalle çalışanlar için ne değişiyor
Site, uygulama veya yönetim yazılımı işletiyorsan, sunucuların, kütüphanelerin ve istemcilerin eMudhra anahtarlarını reddettiğini kontrol et. Mobil uygulamaların WebView'ları ve otomatik betikler gibi dış hizmetlere bağlanan yazılımlar da önemli, çünkü bunlar genellikle geride kalır. macOS'ta geliştirme yapıyorsan Cloudflare'in verdiği talimatları dikkatle izle. Güvenlik güncellemeleri yönetilen bir barındırma hizmetin varsa, yamanın durumunu sağlayıcınla doğrula. Konu, sertifikaları dijital imza için kullananları da ilgilendiriyor.
Bizim görüşümüz
En endişe verici veri hata değil, güncellemelerin yavaşlığı. Herkesin yeniden üretebileceği bir anahtar çok büyük bir hata, ama sondaların yarısından fazlasının zinciri hâlâ kabul etmesi daha geniş bir sorunu gösteriyor – kimsenin güncellemediği yazılım. Bu vaka, Cisco SD-WAN üzerindeki KeyDrift kötü amaçlı yazılımında olduğu gibi kriptografik anahtarların ne kadar önemli olduğunu hatırlatıyor. Ayrıca denetim ve çapraz imzalamanın hiçbir şeyi durduramamış olması, kontrol sistemi hakkında bir şüphe bırakıyor.
Sıkça sorulan sorular
eMudhra'nın zayıf anahtarları nedir?
Bunlar, 4 veya 56 gibi küçük sayılarla üretilmiş, bir CA'nın sekiz ara anahtarıdır. Bu yüzden herkes bunları herkese açık sertifikalardan yeniden oluşturup sahte sertifikalar imzalayabilir.
Cloudflare ele mi geçirildi?
Cloudflare'e göre bağlantılarının dinlendiğine dair bir kanıt yok. Yüksek öncelikli sistemler güncellendi ve geriye etkisi düşük birkaç kayıt kaldı.
Bir site veya uygulama için risk nedir?
Bu, istemciye bağlı. Güncellenmemiş ve Certificate Transparency denetimi olmayan bir istemci, herhangi bir alan adı için sahte sertifikaları kabul edebilir ve olası bir dinlemeye izin verebilir.
Hangi yazılımlar hâlâ daha açıkta?
Botlar, eski tarayıcılar ve Android WebView gibi gömülü tarayıcılar. Cloudflare'e göre son grupta yüzde 30-40 oranında ele geçirilmiş zincir hâlâ kabul ediliyor.
Şimdi ne yapmalıyım?
Sistemlerini güncelle ve Cloudflare'in andığı, Dennis Jackson'ın yönettiği sitedeki talimatları izle. macOS'ta geliştirme yapıyorsan bu yönergelere öncelik ver.
Önümüzdeki haftalarda eMudhra vakasında nelere bakmalı
Vaka iki cephede açık – eMudhra'nın açıklamaları ve güncellemelerin hızı. İkisini de takip etmek yerinde olur.
- eMudhra'nın anahtar üretim betiğini ve denetim ile çapraz imzalayıcılar hakkındaki sonuçlarını yayımlayıp yayımlamadığını kontrol et.
- Uygulamalarının kullandığı tarayıcı ve çalışma zamanlarındaki güncellemeleri, özellikle WebView'ları izle.
- Sunucu günlüklerinde, istenen alan adlarıyla eşleşmeyen sertifika adlarını kontrol et.



