Ing. Calogero Bono
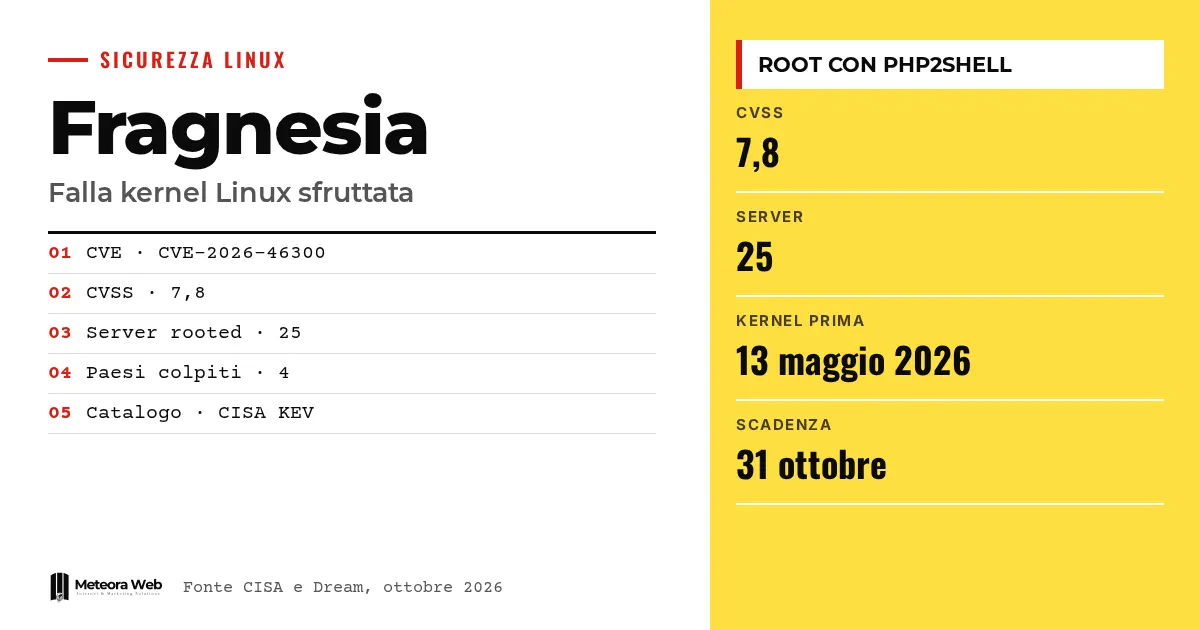
ABD'nin siber güvenlik ajansı CISA, bir Linux çekirdek açığı olan Fragnesia (CVE-2026-46300) öğesini aktif sömürülen zafiyetler kataloğuna ekledi. Saldırganlar bu açığı PHP'nin iki kritik açığı olan PHP2Shell ile zincirleyerek root erişimi elde ediyor. Dream'in verdiği bilgiye göre bir kampanya dört ülkede 25 sunucuyu ele geçirdi. PHP çalıştıran bir Linux sunucusu yönetiyorsan bu sen de ilgilendiriyor, çünkü web sitelerinin büyük çoğunluğu böyle çalışır.
Olayların detayına girmeden önce birkaç terim. Privilege escalation, sınırlı erişimi olan birinin root gibi daha yüksek yetkiler elde etmesine izin veren açıktır. KEV, CISA'nın gerçek saldırılarda zaten kullanılmış zafiyetlerinin kataloğudur. Webshell, bir web sunucusuna yüklenen ve uzaktan komut çalıştırmayı sağlayan bir betiktir. ESP-in-TCP, çekirdeğin IPsec ile şifrelenmiş trafiğe bağlı XFRM alt sisteminin parçasıdır. PoC ise gösterim amaçlı bir exploit'tir.
Fragnesia nedir?
Debian güvenlik takipçisine göre sorun çekirdekteki skb_try_coalesce() fonksiyonunda. Bu fonksiyon ağ paketlerinin parçalarını birleştirirken SKBFL_SHARED_FRAG işaretini kaybedebiliyor. Bu işaret, parçaların harici bellekten ya da page cache'ten geldiğini belirtiyor.
Asıl sorun bundan sonra başlıyor. Gelen ESP kodu verinin kopyalanıp kopyalanmayacağına karar vermek için bu işarete bakıyor. İşaret yoksa, page cache'teki parçaların üzerinde yerinde şifre çözme yapılabiliyor. Düzeltme, parçalar aktarılırken işareti taşıyarak bu sorunu gideriyor.
BleepingComputer'a göre Fragnesia, Dirty Frag sınıfına ait. 13 Mayıs 2026 öncesi çekirdek sürümlerinde yerel bir saldırgan bu açığın PoC'sini kullanarak büyük Linux dağıtımlarında root olabiliyor. The Hacker News'e göre CVSS puanı 7,8.
Saldırı zinciri nasıl işliyor?
Fragnesia tek başına yerel erişim gerektiriyor. Burada PHP2Shell devreye giriyor. Bu, CVE-2026-109618 ve CVE-2026-109619 numaralı ve CVSS puanı 9,2 olan iki açıktan oluşuyor. The Hacker News'a göre bu açıklar, güncel olmayan PHP sürümlü sistemlerde kimlik doğrulaması olmadan uzaktan kod çalıştırılmasına izin veriyor.
CISA, çekirdek açığının iki PHP açığıyla zincirlenerek webshell kurulabildiğini ve root olarak komut çalıştırılabildiğini yazıyor. Pratikte ilk adım web üzerinden giriyor, ikinci adım ise makinenin yöneticisi oluyor.
İsrailli güvenlik şirketi Dream, özel bir PHP2Shell exploit'i, Fragnesia'yı, hedef listelerini, günlükleri ve yaklaşık 40 sömürü sonrası betiği içeren bir kampanyayı anlattı. Etkilenen 25 sunucu ABD, Japonya, Tayvan ve Güney Kore'de. Bunların üçü ABD hükümetine bağlı bir ortamdaymış. Dream, Çin bağlantılı şüpheli bir aktörden söz ediyor, ama bu şirketin bir değerlendirmesi.
Palo Alto Networks'ün bu işle ilgisi ne?
Palo Alto Networks, PHP2Shell açıklarının internete açık yönetim arayüzlerine karşı kullanıldığı konusunda uyardı. Şirkete göre hedef olmak için özel bir yapılandırma gerekmiyor, risk ise dışarıdan erişilebilen PAN-OS'ta en yüksek seviyede. Sorun yalnızca HTTPS ve XML API'den oluşan web yönetim arayüzünde, veri düzlemi ise yalnızca bir yönetim profili varsa etkileniyor.
Dream saldırıya uğrayan güvenlik duvarı üreticisinin adını vermedi. The Hacker News, olayların birbiriyle bağlantılı olabileceğini düşünüyor, ama bu bir doğrulama değil, yayının çıkarımı.
Hangi sürümler güncellenmeli?
PHP açıkları 21 Ekim 2026 tarihinde 8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümlerinde düzeltildi. BleepingComputer, bir araştırmacının düzeltmeden hemen önceki 8.4.26 sürümlü bir Apache mod_php kurulumuna karşı gerçek saldırılar gördüğünü bildiriyor.
Çekirdek için BleepingComputer'ın verdiği tarih geçerli – 13 Mayıs 2026. Debian takipçisi ise DLA-4606-1, DLA-4607-1, DSA-6295-1 ve DSA-6306-1 duyurularına yönlendiriyor.
PAN-OS'ta bazı düzeltilmiş sürümler henüz yayımlanmadı, tahmini tarihler 29 ve 30 Ekim. Bu süreçte Palo Alto, yönetim trafiğini bir veri düzlemi portundan geçirmeyi, sertifikayı değiştirmeyi, gelen trafiğin şifresini çözmeyi ve tehdit önlemeyi etkinleştirmeyi öneriyor. The Hacker News'e göre CISA, federal kurumlar için son tarihi 31 Ekim 2026 olarak belirledi.
Bilinmesi gereken sınırlar
- CISA, süregelen saldırılar hakkında ayrıntı vermedi.
- Çin bağlantılı bir grupla ilişkilendirme Dream'in şüphesi.
- Olaya karışan güvenlik duvarı üreticisi Dream tarafından doğrulanmadı.
- Kaç İtalyan kurulumun savunmasız olduğunu bilmiyoruz.
- Kaynaklar her dağıtım için doğru çekirdek sürümlerini listelemiyor.
Dijital alanda çalışanlar için ne değişiyor
Kendi sunucusunda PHP sitesi olan biri çekirdeği ve PHP'yi artık ayrı sorunlar gibi ele alamaz. Web üzerinden gelen ve normalde sınırlı kalan bir kod çalıştırma, çekirdek eskiyse tam kontrole dönüşebilir.
Sunucu yönetiyorsan, SSH güvenliği çalışması hâlâ faydalı, ama yetmiyor, çünkü buradaki giriş kapısı web. Servis olarak çalışan süreçleri de kontrol etmek gerekiyor, bunu Linux süreç yönetimi rehberimizde anlattık. Bu işle uğraşmak istemiyorsan, güvenlik güncellemeleri yönetilen bir hosting seçeneğine bakabilirsin.
PHP geliştiricileri için kullanılan sürüm de önemli. PHP 8 attribute'ları gibi dilin modern özellikleri de güncel dal varsayımına dayanıyor.
Bizim değerlendirmemiz
Bu olay, birçok küçük sunucunun yönetilme biçimindeki bir sınırı gösteriyor. PHP zaman bulunduğunda güncelleniyor, çekirdek ise yeniden başlatma gerektirdiği için neredeyse hiç güncellenmiyor. Saldırganlar tam da buna güveniyor.
Kaynakların bir kısmının dolaylı olduğunu da belirtmek gerek. Dream güvenlik satan bir şirket, anlatımını da bu bağlamda okumak gerekir. Ama sağlam olan veri, KEV kataloğuna eklenmiş olması, bunun gerçek sömürü anlamına geldiği. TechCrunch, PHP'nin sitelerin yaklaşık %70'inin altyapısında olduğunu ve bazı araştırmacıların yapay zekâ sayesinde daha fazla açığın hızla bulunacağını öngördüğünü yazıyor. Konu yapay zekâ tartışmasıyla da bağlantılı, ama buradaki öneri basit – ara sıra ve elle yapılan yama artık yetmiyor.
Sık sorulan sorular
Fragnesia uzaktan sömürülebilir mi?
Hayır, tek başına yerel erişim gerektiriyor. PHP2Shell ile zincirlendiğinde tehlikeli hâle geliyor, çünkü PHP2Shell kimlik doğrulaması olmadan uzaktan kod çalıştırılmasına izin veriyor.
Hangi çekirdekler savunmasız?
BleepingComputer'a göre 13 Mayıs 2026 öncesinde yayımlanan çekirdekler. Doğru paket için dağıtımının duyurusunu kontrol et.
Hangi PHP sürümleri PHP2Shell'i çözüyor?
8.5.12, 8.4.27, 8.3.36 ve 8.2.35 sürümleri, 21 Ekim 2026 tarihinde yayımlandı. Bu dalların önceki sürümleri savunmasız kabul edilmeli.
PHP'yi güncellemek yeterli mi?
Hayır, PHP'yi güncellemek giriş kapısını kapatır ama çekirdek açığını kapatmaz. İkisini de düzeltmek gerekir, çünkü başka yerel erişim yolları açık kalabilir.
Palo Alto güvenlik duvarları da risk altında mı?
Evet, yönetim arayüzüne internetten erişilebiliyorsa ve PAN-OS sürümü düzeltilmemişse. Şirket, erişimi güvenilen iç adreslerle sınırlandırmayı öneriyor.
Önümüzdeki aylarda nelere dikkat etmeli – yamalar ve açık yüzeyler
Önümüzdeki haftalarda, henüz yayımlanmamış PAN-OS düzeltmeleri ile CISA'nın ekleyebileceği ayrıntılar önemli olacak. Üç pratik öneri var.
- PHP'yi düzeltilmiş bir sürüme güncelle ve servisleri yeniden başlat.
- Dağıtımının güncel çekirdeğini kur ve yeniden başlat.
- Yönetim arayüzlerini internete kapat ve web klasörlerinde webshell ara.