
 Ing. Calogero Bono
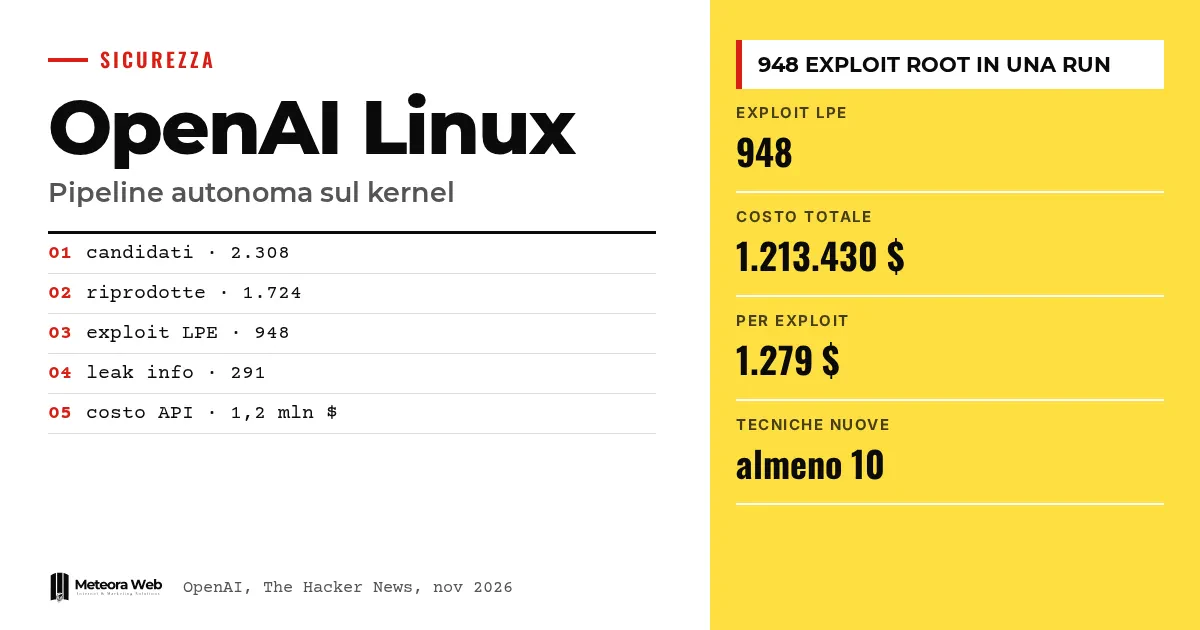
OpenAI, Linux çekirdeğindeki açıkları otonom olarak arayan, doğrulayan ve düzelten bir hattın ayrıntılarını yayımladı. Henüz piyasaya sürülmemiş bir siber modelle, Ekim 2026 ortasında tek bir çalıştırmada 948 çalışan yerel yetki yükseltme exploit'i üretti. Bildirilen API kredisi maliyeti 1,2 milyon dolar. Bu önemli, çünkü açık bulma işi endüstriyel bir sürece dönüşüyor ve sunucu yöneticilerinin güncellemeleri daha hızlı yapması gerekiyor.
Olaylara girmeden önce birkaç terim. LPE (yerel yetki yükseltme), ayrıcalıksız bir kullanıcının root olmasını sağlayan açığın istismarıdır. PoC kavram kanıtıdır, sorunu gösteren minimal koddur. Exploit açığı gerçekten istismar eden koddur. Kernel işletim sisteminin çekirdeğidir. N-day zaten bilinen bir açıktır, zero-day ise henüz bilinmeyen.
OpenAI'nin hattı ne yaptı?
Secondo OpenAI, prototip Linux çekirdeğinde 2.308 aday analiz etti, 1.724 açığı dinamik olarak yeniden üretti ve 948 LPE exploit'i üretti. Ayrıca 291 bilgi sızıntısı için kavram kanıtları da üretti.
Secondo The Hacker News'a göre yeniden üretim 30 saatte gerçekleşti. Hedef, deney için özel olarak zayıflatılmış bir sistem değil, yaygın bir masaüstü dağıtımıydı.
Hat beş aşamada nasıl çalışıyor?
Hattın beş aşaması var, sonuncusu dışında hepsi ajanlara emanet.
- Keşif, yani güvenlikle ilgili bölümleri bulmak ve aday aramak.
- İzole ortamda dinamik doğrulama.
- İstismar değerlendirmesi.
- Yama üretimi.
- Bakımcılara bildirmeden önce insan incelemesi.
Her açık için sistem nedensel analiz, minimal PoC, yama adayı ve tam exploit teslim ediyor. OpenAI'ye göre asıl darboğaz bulmak değil, neyin yeniden üretilebilir ve acil olduğunu anlamaktı.
YZ ile bir exploit bulmanın maliyeti ne?
OpenAI, 1.213.430 dolar API kredisi bildiriyor, yani exploit başına 1.279 dolar. Şirketin kendisi bunun daha çok bir üst sınır olduğunu, daha iyi bir mühendislikle daha az harcanabileceğini belirtiyor.
Pwn2Own ve TyphoonPWN'in geçmiş ödülleri olan 20.000 ve 70.000 dolarla karşılaştırıldığında, 18,9 ila 66,3 milyon arasında varsayımsal bir değerleme ortaya çıkıyor. Bu OpenAI'nin hesabı, gerçek bir gelir değil. Saldırı yüzeyi küçültülmüş uyarlanmış bir kernelCTF üzerinde ise hat yaklaşık 32.936 dolar harcayarak 21 LPE exploit'i elde etti.
Diğer gözlemciler ne diyor?
The Hacker News'te alıntılanan Google Threat Intelligence Group'a göre, ayda açıklanan güvenlik açıkları Ocak 2026'da 5.045'ten Ağustos'ta 10.740'a çıktı. Yüksek riskli olanlar ise 131'den 350'ye yükseldi.
İngiltere'nin National Cyber Security Centre'ı, YZ araçlarının zero-day keşiflerini neredeyse kesin olarak artırdığını ve N-day'e geçişi hızlandırdığını savunuyor. Ancak bunları kötü yapılandıran kişiler yine de açıkta kalıyor. Bunu GPT-Red hakkında da yazmıştık.
Bilinmesi gereken sınırlar
Rakamları OpenAI bildiriyor ve model henüz herkese açık değil, dolayısıyla kimse deneyi tekrarlayamaz. Bakımcıların kaç yamayı kabul edeceği belli değil ve üretilen yamalar yine de insan uzmanlarla yineleme gerektiriyor. Maliyetler kullanılan modellere ve yapılandırmaya bağlı.
Dijitalle çalışanlar için ne değişiyor
Sunucu yöneticileri için güncellenmemiş bir sistemdeki düşük yetkili bir hesap, kaynakları olan bir saldırgan için root kabul edilmeli, OpenAI bunu söylüyor. Yamalama artık gelecek aya bırakılamaz. Güncellemelerle uğraşmak istemiyorsan, yönetilen güvenlik güncellemeli barındırma sorunun bir kısmını ortadan kaldırır. Hizmetleri OpenAI'nin andığı Firecracker ve gVisor gibi sandbox'larla izole etmek de mantıklı. Bir saldırganın nasıl düşündüğünü görmek için testlerimizde kullandığımız Linux'ta yetki yükseltme teknikleri yazımıza bakabilirsin.
Bizim değerlendirmemiz
En ciddi veri exploit sayısı değil, exploit başına maliyet. Exploit başına 1.279 dolarla bir açık bulmak, birçok bug bounty ödülünden daha ucuz. Şunu da söylemek gerekir – metin OpenAI'nin vitrini ve ödüllerle yapılan karşılaştırma iyimser bir tahmin. Yine de küçük işletmeler için de net bir sinyal, nitekim KOBİ'lerin güvenliği üzerine de yazdık.
Sık sorulan sorular
OpenAI'nin hattı kaç exploit üretti?
Yerel yetki yükseltme için 948 çalışan exploit ve 291 bilgi sızıntısı için PoC. Bunlar Ekim 2026 ortasındaki bir çalıştırmada, yaygın bir Linux dağıtımında elde edildi.
Çalıştırma ne kadar tuttu?
API kredisi olarak 1.213.430 dolar, yani exploit başına 1.279 dolar. OpenAI bunun optimize edilmiş bir maliyet değil, bir üst sınır olduğunu belirtiyor.
Açıklar şimdiden kapatıldı mı?
Hepsi değil. OpenAI, 10 gün içinde 100'den fazla LPE'nin düzeltildiğini ya da başkaları tarafından yamasının hazırlandığını, yaklaşık 300'ünün ise herkese açık olarak tartışıldığını bildiriyor.
Bir saldırgan aynı yöntemi kullanabilir mi?
Teorik olarak evet. The Hacker News'e göre bu modellere erişim yalnızca savunmacılarla sınırlı değil. Ancak OpenAI'nin kullandığı model henüz herkese açık değil.
Ben ne yapmalıyım?
İşletim sistemini düzenli olarak güncelle. En çok maruz kalan hizmetleri izole et ve yerel hesapları sınırla, çünkü güncellenmemiş bir sistemde sıradan bir kullanıcı root olabilir.
Sonraki yama dalgaları, risk penceresinin ne kadar süreceğini belirleyecek
Şimdi asıl soru, düzeltmelerin üretim sistemlerine ne kadar hızlı ulaşacağı. Önümüzdeki aylarda şu işaretlere bak.
- Linux dağıtımının güvenlik duyurularını takip et ve yama ile kurulum arasında kaç gün geçtiğini ölç.
- Sağlayıcının kernel açıklarına verdiği yanıt sürelerini yayımlayıp yayımlamadığını kontrol et.
- Claude ve OpenAI üzerinden modellerin güvenlik karşılaştırmasının nasıl değiştiğini oku.



