
 Ing. Calogero Bono
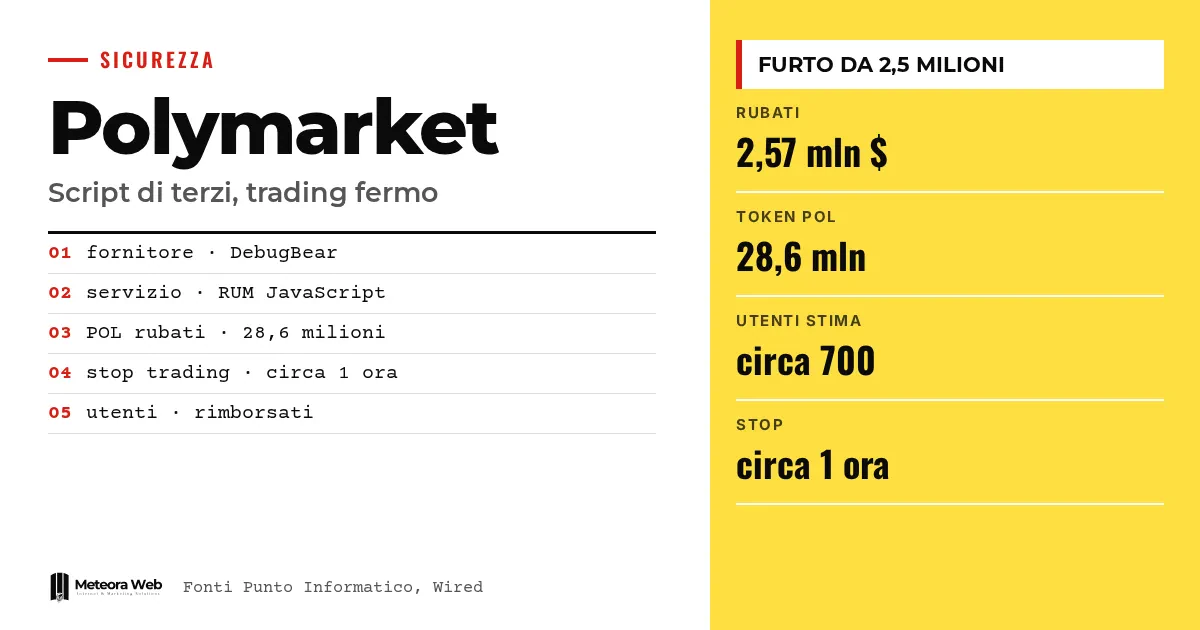
Kripto para tabanlı tahmin piyasası platformu Polymarket, dış bir sağlayıcıdan gelen saldırının ardından işlemleri yaklaşık bir saat askıya aldı. Hudson Rock araştırmacılarına göre yaklaşık 2,5 milyon dolar çalındı. Kötü amaçlı kod, web sitesi performansını ölçen bir hizmet olan DebugBear altyapısında barındırılıyordu. Vaka kripto para kullanmayanlar için de önemli, çünkü bir siteye eklenen tek bir dış scriptin ne kadara mal olabileceğini gösteriyor.
Olaylara girmeden önce birkaç terim. Tahmin piyasası, gerçek olayların sonucu üzerine bahis yapılan bir platformdur. Cüzdan (wallet), kripto paraları saklayan dijital cüzdandır. POL, Polygon blokzincirinin kripto parasıdır. RUM, Real User Monitoring anlamına gelir ve ziyaretçilerin tarayıcılarından bir sitenin performans verilerini toplayan JavaScript scriptini ifade eder. C2, bir kötü amaçlı yazılımın talimat aldığı komuta ve kontrol sunucusudur.
Polymarket'te tam olarak ne oldu?
Punto Informatico'nun aktardığına göre, platformun durum sayfasında soruşturma relayer işlemlerinin kesilmesinin ardından saat 19.05'te başladı. Yalnızca emirlerin iptal edilebildiği «cancel-only» modu devreye alındı. Yaklaşık yarım saat sonra Polymarket sorunu tespit edip çözdüğünü açıkladı, ancak ihtiyat gereği işlemleri durdurmayı sürdürdü.
BleepingComputer'ın aktardığına göre şirket şunu yazdı – «One of our third party providers was compromised, and we have referred this to relevant law enforcement». Ayrıca etkilenen kullanıcıların geri ödeme alacağını ekledi. İşlemler ilk durdurulmanın yaklaşık bir saat sonra yeniden başladı.
Sorun uluslararası platformu etkiledi. Wired'a göre ABD versiyonu Polymarket US etkilenmedi. Yine Wired'a göre ihlal edilen sağlayıcının merkezi Birleşik Krallık'ta ve İngiliz yetkililer bilgilendirildi.
Kötü amaçlı script nasıl çalıştı?
Hudson Rock, DebugBear altyapısındaki bir adresten dağıtılan kötü amaçlı bir JavaScript tespit etti. Polymarket sitesi bu scripti RUM hizmetinin bir parçası olarak yüklüyordu, dolayısıyla kod kullanıcıların tarayıcısında çalışıyordu. Punto Informatico'ya göre bir kurban hesabına giriş yaptığında script cüzdan bakiyesini kontrol edip kripto paraları suçlulara gönderiyordu.
BleepingComputer dosyanın bir kopyasını inceledi ve davranışı daha ayrıntılı tarif ediyor.
- Ziyaretçinin Polymarket'e bağlı olup olmadığını kontrol edip mevcut oturumu kullanmaya çalışıyor.
- Fonların değerini tahmin etmek için bakiyeleri ve pozisyonları kontrol ediyor.
- Bazı durumlarda pozisyonları otomatik satmaya, bazılarında ise token'ları doğrudan saldırganın cüzdanına aktarmaya çalışıyor.
- Platformda zaten bulunan işlem fonksiyonlarını kullanarak kripto paraları transfer edilebilir varlıklara dönüştürmeye çalışıyor.
Script ayrıca talimat almak ve hesap, adres ve sonuç verilerini göndermek için bir DebugBear sunucusuyla iletişim kuruyordu. BleepingComputer'a göre aynı altyapının hem dağıtım hem de C2 olarak kullanılması, saldırganların şirketin sistemlerine ne kadar erişimi olduğu konusunda soru işaretleri doğuruyor.
Gerçekte ne kadar çalındı?
Rakamlar birbiriyle uyuşmuyor ve hiçbiri Polymarket tarafından doğrulanmadı. Aşağıdaki hesap bize ait, ancak yalnızca kaynakların verilerini yan yana koyuyor.
- Hudson Rock yaklaşık 28,6 milyon POL'dan söz ediyor, bu da yaklaşık 2,57 milyon dolar değerinde. Punto Informatico ve BleepingComputer bunu aktarıyor.
- BleepingComputer, Hudson Rock'un incelemesi sırasında şüpheli cüzdanda yaklaşık 2,19 milyon dolar bulunduğunu bildiriyor.
- Wired'a göre analiz şirketi Bubblemaps yaklaşık 700 kullanıcının etkilendiğini ve yaklaşık 2,7 milyon dolar çalındığını tahmin ediyor.
Wired'ın sorduğu Polymarket, kaç tüccarın etkilendiğini ya da ne kadar kayıp yaşandığını belirtmek istemedi. Etkilenen kullanıcılara geri ödeme yapacağını yineledi.
Üçüncü taraf scriptler neden risk?
Çünkü dış bir script, ziyaretçinin tarayıcısında sitenin sahip olduğu izinlerle çalışır. Sağlayıcı ihlal edilirse kod, sen tek satıra dokunmadan değişebilir. Bu örnekte hizmet yalnızca performansı ölçmek içindi, ama bu noktadan sonra kimlik doğrulaması yapılmış oturumlar içinde işlem yapmak mümkün hale geldi.
DebugBear olayı X üzerinden doğruladı ve BleepingComputer'a göre müşterilerinden RUM kodunu sitelerinden kaldırmalarını istedi. Şirketin sözleriyle – «We're impacted by an ongoing security incident». Hudson Rock araştırmacıları ayrıca Polymarket'in kendi commit mesajını buldu – chore(polymarket) remove debugbear rum script. Bu, entegrasyonun duyurudan kısa süre önce kaldırıldığını gösteriyor.
Bu konu, İtalyan KOBİ'ler ve otomatik saldırılar hakkında yazdığımızda da karşımıza çıkıyor. Milyarlarca dolarlık bir platform olmak gerekmiyor, açık bir yüzey olması yeterli.
Bilmen gereken sınırlar
- Polymarket kaç kullanıcının etkilendiğini, ne kadar çalındığını ve geri ödemenin nasıl işleyeceğini açıklamadı.
- Sağlayıcının adını Polymarket vermedi. DebugBear, Hudson Rock'un analizinden ve şirketin kendi doğrulamasından ortaya çıktı.
- İtalyan ve Amerikan kaynaklarındaki saatler farklı saat dilimlerinde verilmiş ve biz bunları uzlaştırmadık. Bu yüzden yaklaşık bir saatlik durdurma verisinde kalıyoruz.
- Saldırının failleri bilinmiyor. DebugBear'in nasıl ele geçirildiği de bilinmiyor.
- BleepingComputer iki şirketle iletişime geçti ancak yanıt aldığını bildirmiyor, bu yüzden anlatı değişebilir.
- Punto Informatico, platforma teorik olarak İtalya'dan erişilmemesi gerektiğine dikkat çekiyor.
Dijital alanda çalışanlar için ne değişiyor
İlk etki pratik. Siteye yapıştırılan her snippet, ister analitik ister sohbet, izleme ya da reklam olsun, kontrol etmediğin kod gibi ele alınmalı. Site giriş, ödeme ya da kişisel veri içeriyorsa, bu kod kullanıcının gördüğü her şeye erişebilir.
Geliştiriciler için risk iki katmanlı. Hem kullanıcıların güvenliği var hem de müşteriye karşı sorumluluk var, çünkü müşteri kendi kodu ile sağlayıcının kodunu ayırt etmez. Çevrimiçi mağazalar ve yönetim yazılımları da giriş yapılan sayfalara sahip, dolayısıyla bu mantık kripto paranın çok ötesinde geçerli. Çevrimiçi mağaza işletiyorsan sepet ve ödeme sayfalarında hangi scriptleri yüklediğini bilmelisin.
Bir de hız meselesi var. Scriptin kaldırılmasından platformun yeniden açılmasına kadar yaklaşık bir saat geçti. Ele geçirilmiş bir sağlayıcıyı ayırmak için önceden yazılmış bir prosedür çok değerli zaman kazandırır.
Bizim değerlendirmemiz
Vaka öğretici, çünkü hata çarpıcı değil. Performans izleme hizmeti zararsız görünüyor ve tam da bu yüzden kimse ona şüpheyle bakmıyor. Oysa çalışabilmesi için tüm ziyaretçilerin tarayıcısında çalışması gerekiyor. Yapıştırılan tek satır kodun kolaylığının bedeli, çok az kişinin durup değerlendirdiği bir erişim.
Polymarket'in zamanlaması bence doğru. İşlemleri durdurdu, scripti kaldırdı, geri ödeme sözü verdi. Ancak iletişimi daha az ikna edici. Sağlayıcının adını vermedi ve kaç kişinin etkilendiğini açıklamadı, bu hesabı Hudson Rock ve Bubblemaps'e bıraktı. Wired ayrıca 2 milyon doların üzerinde kayıp yaşatan daha önceki bir ihlali hatırlatıyor ve benzer iki olay bunun şans değil bir süreç sorunu olabileceğini düşündürüyor. Şirketler için de aynı kural geçerli. Saldırı yüzeyinde, takip ettiğimiz diğer vakalarda olduğu gibi risk, kendiliğinden doğru kabul edilen şeylerden başlar.
Sık sorulan sorular
Polymarket doğrudan mı hacklendi?
Hayır, kaynaklara göre saldırı dış bir sağlayıcı üzerinden geçti. Wired ihlal edilen bir İngiliz tedarikçiden söz ediyor, platformun sitesinden değil. Yine de kötü amaçlı kod Polymarket sayfalarında çalışıyordu.
Ne kadar çalındı?
Resmi bir rakam yok. Hudson Rock yaklaşık 2,57 milyon dolar, Bubblemaps ise yaklaşık 700 etkilenen kullanıcıyla birlikte yaklaşık 2,7 milyon dolar veriyor. Polymarket rakamları doğrulamadı.
Kullanıcılar geri ödeme alacak mı?
Polymarket'e göre evet. Şirket etkilenen tüm tüccarlara geri ödeme yapacağını beyan ediyor. Ancak sürecin nasıl işleyeceğini açıklamadı.
DebugBear nedir?
Web sitesi performansını izleyen bir hizmettir. RUM ürünü, ziyaretçilerin tarayıcılarından metrik toplamak için JavaScript kullanıyor. Şirket olayı doğruladı ve müşterilerinden kodu kaldırmalarını istedi.
Dış scriptler kullanan bir sitem varsa kendimi nasıl korurum?
Scriptlerin bir envanterini çıkar ve gerekmeyenleri kaldır. Giriş ve ödeme yapılan sayfalarda sağlayıcıları sınırla. Onları hızlıca devre dışı bırakmak için bir prosedür hazırla.
Önümüzdeki aylarda neyi kontrol etmeli
Önümüzdeki dönemde yetkililerin soruşturmasını, DebugBear'in açıklamalarını ve Polymarket'in geri ödemelerini takip etmek gerekiyor. Bu arada üç alanda adım atabilirsin.
- Sitenin yüklediği her dış scripti listele ve özellikle özel alanlarda hâlâ gerekli olup olmadığını sorgula.
- Sunucuları ve bileşenleri güncel tut, güvenlik güncellemeleri içeren yönetilen barındırma da bunun için işe yarar, ve sağlayıcıların uyarılarını kontrol et.
- Bir entegrasyonu dakikalar içinde kimin ve nasıl kaldırabileceğini belirle, böylece olay sırasında doğaçlama yapmazsın. Özel uygulaman varsa konuyu proje aşamasında yazılım geliştirme ekibinle birlikte ele al.
Otomasyonun riski nasıl değiştirdiğini anlamak için, otonom bir hackerın KOBİ'ler için ne anlama geldiği üzerine yazdığımız derinlemesine analizi de oku.



