
 Ing. Calogero Bono
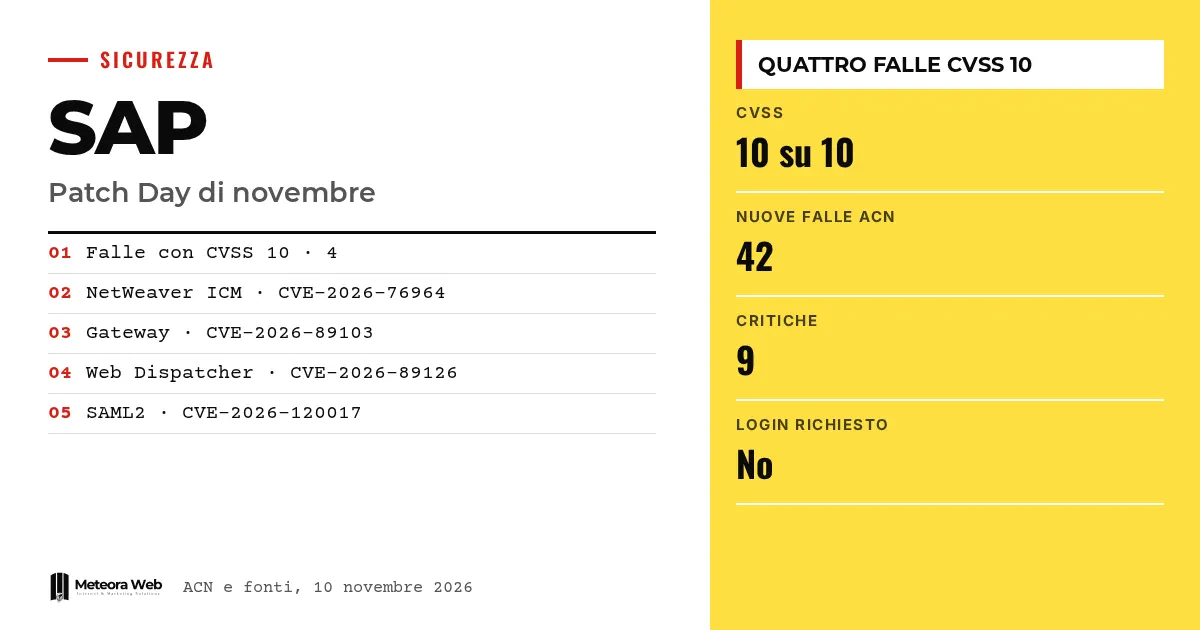
10 Kasım 2026'da SAP, aylık Security Patch Day kapsamında CVSS ölçeğinde 10 üzerinden 10 puan alan dört açığı yayımladı. Açıklar, birçok kurumsal sistemin merkezinde yer alan NetWeaver Application Server ABAP, Web Dispatcher ve Gateway bileşenlerini etkiliyor. SAP'a göre kimlik bilgisi olmayan bir saldırgan bunları uzaktan kullanarak sistemi ele geçirebilir. Önemli olan şu – iki açık kod çalıştırılmasına izin veriyor ve hiçbiri kullanıcının bir işlem yapmasını gerektirmiyor.
Olaylara geçmeden önce birkaç terim. CVSS, bir açığın ciddiyetini 0 ile 10 arasında ölçen puanlama sistemidir. NetWeaver, SAP uygulamalarının üzerinde çalıştığı platformdur. Web Dispatcher, gelen web isteklerini alıp sunucuya yönlendirir; yük dengeleyici ve ters proxy olarak çalışır. ICM (Internet Communication Manager), sunucunun web trafiğini yönetir. SAML, oturum açma işlemini bir kimlik sağlayıcıya devrederek tek oturum açmayı mümkün kılar.
SAP kasımda neyi düzeltti?
Ulusal Siber Güvenlik Ajansı'nın bülteni 42 yeni açıktan söz ediyor; bunların 9'u kritik, 19'u yüksek seviyede. BleepingComputer ise ay içindeki güncellemelerde 35 açık sayıyor. Kaynaklar bu sayı farkını açıklamıyor.
10 puanlık dört açık şunlar – CVE-2026-76964 (ICM), CVE-2026-89126 (Web Dispatcher), CVE-2026-89103 (Gateway) ve CVE-2026-120017 (SAML2 sağlayıcısı). Her birinin kendi SAP notu var ve etkilenen sürümler farklı.
ICM2SHELL ve PROXYGATE nedir?
Üç açığı bulan şirket Onapsis, bunlara bu adları verdi. ICM2SHELL, CVE-2026-76964 ve CVE-2026-89126'yı kapsıyor; ikisi de bölünmüş WebSocket mesajlarını birleştiren kernel kodundaki aynı hatadan kaynaklanıyor. The Hacker News'a göre Onapsis, SAP'a <sid>adm olarak işletim sistemi komutları çalıştıran çalışan bir istismar kodu iletti.
Aynı hata ICM ya da Web Dispatcher'ın çökmesine de yol açabilir. Web Dispatcher çökerse, arkasındaki tüm SAP sistemleri erişilemez hale gelir. WebSocket desteği varsayılan olarak açık olduğu için kullanmasan bile etkilenirsin.
Gateway açığı ve SAML açığı nasıl çalışıyor?
PROXYGATE, CVE-2026-89103 numarasını taşıyor. Gateway'in dışarıdaki bir saldırganı iç uygulama sunucularından biri sanmasını sağlıyor. Onapsis, maruz kalmanın çoğu rehberin işaret ettiği secinfo ve reginfo listelerine değil, prxyinfo proxy listesine ya da liste yoksa gw/acl_mode_proxy parametresine bağlı olduğunu açıklıyor.
SAML açığı (CVE-2026-120017) ise belirli yapılandırmalarda doğrulanmayan asserzion imzalarıyla ilgili. Tedarikçiye göre, SAML tek oturum açma kullanan bazı sistemlerde herhangi bir kullanıcı olarak, yetkili olanlar dahil, içeri girilebiliyor.
Bu açıklar şimdiden kullanılıyor mu?
Şimdilik kaynaklar herhangi bir saldırı bildirmiyor. Onapsis araştırmacıları ICM2SHELL ve PROXYGATE'in istismar edildiğini görmediklerini söylüyor; buna karşın saldırının tamamını SAP ile paylaşılan bir kavram kanıtında gösterdiler.
Ancak bağlam önemli. BleepingComputer'a göre ABD'deki CISA, Kasım 2021'den beri aktif olarak istismar edilen 14 SAP açığı bildiriyor; bunlardan üçü fidye yazılımı gruplarınca da kullanılmış. Ağustos ayında düzeltilen ve Commerce Cloud'da yer alan 10 puanlık bir açık, yamadan birkaç gün sonra istismar edildi olarak işaretlendi. Bu tablo, yamadan sonra Oracle E-Business Suite üzerinde yapılan taramalarla benzerlik taşıyor.
Bilinmesi gereken sınırlamalar
SAP'ın notları yalnızca giriş gerektiren SAP for Me üzerinde yer alıyor, bu yüzden onlara erişemedik. Onapsis'e göre bakım süresi dolmuş kernel'lar etkileniyor ve bunlar için düzeltme gelmeyebilir. Kaynaklar sayılar konusunda birbirinden farklı ve The Hacker News, Gateway açığıyla ilgili bir hatayı düzeltti. Kamuya açık istismar kodlarının yayımlanıp yayımlanmayacağını bilmiyoruz.
Dijital işlerle uğraşanlar için ne değişiyor
SAP sistemlerinden sorumluysan ilk adım, kernel'ların ve Web Dispatcher'ların envanterini çıkarmak olmalı; unutulmuş tek bir örnek bile açığın kapanmadığı anlamına gelir. RedRays, ay içindeki 17 düzeltmenin tamamını kapsayan tek bir sürüm yüklenmesini öneriyor. Gateway için prxyinfo listesini kontrol et, çünkü liste gevşek tanımlanmışsa yalnızca yama yetmez. SAML için geçici bir çözüm yok. WebSocket'i kapatmak bir geçici önlemdir ama bazı Fiori işlevlerini ve ABAP Push Channels'ı bozar. Kritik sistemlerini kendi sunucularında barındıran kullanıcılar, güvenlik güncellemeleri yönetilen bir barındırma hizmetinden yararlanabilir.
Bizim değerlendirmemiz
En rahatsız edici veri puan değil, korumanın yapılandırmaya bağlı olması. Gevşek bir Gateway proxy listesi, hangi yama seviyesinde olursa olsun sistemi açıkta bırakır; bazı kernel'larda daha yüksek bir seviye, düzeltmenin yüklü olduğu anlamına gelmez. Yamayı uygulayıp bileti kapatan, sahte bir güvenlik duygusuna kapılma riski taşır. Yamalar yalnızca kurulmakla kalmamalı, doğrulanmalı. Linux kernel yönetimi için de aynı kural geçerli.
Sıkça sorulan sorular
Kasım ayındaki SAP açıkları şimdiden istismar ediliyor mu?
Kaynaklar herhangi bir saldırıya yer vermiyor. Onapsis, ICM2SHELL ve PROXYGATE'in istismar edildiğini görmediğini belirtiyor; ancak SAP ile paylaşılan birer kavram kanıtı (proof of concept) mevcut.
Bu açıkları kullanmak için kimlik bilgisi gerekir mi?
Hayır. SAP ve Onapsis'e göre kullanıcı adı, şifre ya da kullanıcı işlemi gerekmiyor; saldırganın yalnızca bileşene ağ üzerinden ulaşması yeterli.
ICM2SHELL ile PROXYGATE arasındaki fark nedir?
ICM2SHELL, ICM ve Web Dispatcher'ın ortak kullandığı bir bellek hatasıdır. PROXYGATE ise Gateway ile ilgilidir ve dışarıdaki bir saldırganı iç uygulama sunucusu sanmasına yol açar.
WebSocket'i kapatmak yeterli mi?
Hayır, bu yalnızca geçici bir çözümdür. ICM ve Web Dispatcher'daki hatayı engeller, ancak ABAP Push Channels ve bazı Fiori işlevleri gibi özellikleri bozar.
Resmi talimatları nerede bulabilirim?
SAP bülteninde ve giriş gerektiren SAP for Me içindeki notlarda. ACN, güncellemeler için tedarikçinin bültenine yönlendiriyor.
Önümüzdeki haftalarda SAP sistemlerinde neye bakmalısın
Risk artık açığın keşfinden çok, sistemlerin ne kadar hızlı güncellendiğine kayıyor. Üç noktaya dikkat etmek gerekiyor.
- CISA ve ACN gibi kurumların aktif istismar uyarılarını takip et.
- Kernel 7.93 sürümlerinin doğru seviyede olup olmadığını kontrol et, çünkü 419 numaralı yama hâlâ açık görünüyor.
- Bakım süresi dolmuş kernel'lardan desteklenen sürümlere geçişi planla.



