
 Ing. Calogero Bono
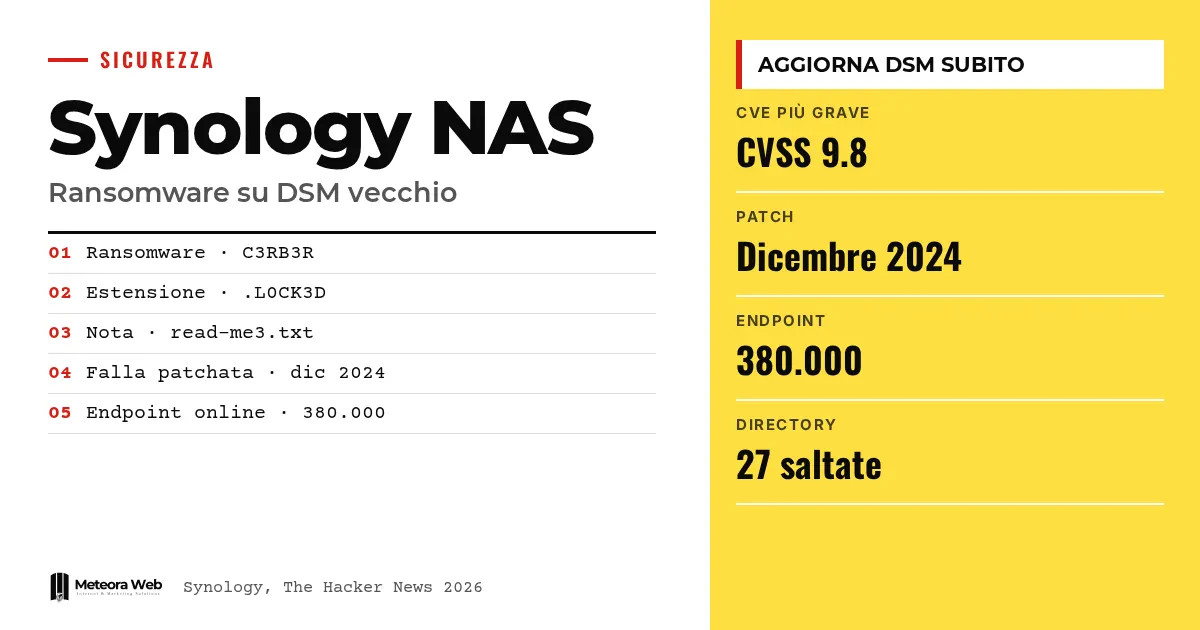
Synology, bazı saldırganların Aralık 2024'te düzeltilen bir güvenlik açığını kullanarak eski DSM sürümlü NAS cihazlarını hedef aldığı konusunda müşterilerini uyardı. Saldırılar verileri şifreleyip fidye istemeyi amaçlıyor. Sektör basınının topladığı bildirimlere göre arkasında C3RB3R fidye yazılımı bulunuyor. Bir NAS üzerinde kurumsal arşiv tutan biri için mesele somut, çünkü ertelenen tek bir güncelleme yeterli olabilir.
Olaylara girmeden önce birkaç terim. NAS, şirket içinde dosyaları paylaşan bir ağ diskidir. DSM, Synology NAS cihazlarının işletim sistemi olan DiskStation Manager'dır. CVE, bilinen bir güvenlik açığını tanımlayan koddur. CVSS, 0 ile 10 arasındaki ciddiyet puanıdır. N-day, zaten yamalanmış ama hiç güncellenmemiş cihazlarda hâlâ kullanılabilen bir açıktır.
Synology saldırılar hakkında ne dedi?
Tayvanlı üretici, saldırganların Aralık 2024'te düzeltilen bir güvenlik açığını eski DSM'li cihazlara karşı kullandığını gözlemlediğini açıkladı. The Hacker News'un aktardığı nota göre, «bu saldırılar verileri şifrelemeyi ve fidye sızdırmayı hedefliyor».
Synology, savunmasız sürümleri kullananları DSM'i hemen güncellemeye ve otomatik güncellemeleri açmaya çağırıyor. Ancak hangi açığın kullanıldığını belirtmiyor.
Hangi güvenlik açıkları ve hangi DSM sürümleri?
Şirket, üç açığın yer aldığı Kasım 2024 tarihli bir bildirime yönlendiriyor.
- CVE-2024-10441, CVSS 9.8, uzaktan kod çalıştırma.
- CVE-2024-50629, CVSS 5.3, sınırlı dosya okuma.
- CVE-2024-10445, CVSS 4.3, sınırlı dosya yazma.
Düzeltilmiş sürümler
- DSM 7.2.2, 7.2.2-72806-1 ya da daha yeni
- DSM 7.2.1, 7.2.1-69057-6 ya da daha yeni
- DSM 7.2, 7.2-64570-4 ya da daha yeni
- DSM 7.1, 7.1.1-42962-7 ya da daha yeni
- DSM 6.2, 6.2.4-25556-8 ya da daha yeni
TechRadar'a göre yalnızca 6.2 için ciddiyet «orta» seviyede, diğerlerinde ise kritik.
C3RB3R fidye yazılımı nedir?
Müşteri bildirimleri .L0CK3D uzantılı kilitlenmiş dosyalardan söz ediyor. The Hacker News'e göre Çinli şirket Qihoo 360, C3RB3R'yi analiz etti ve bunu NAS cihazlarına yönelik uzun bir saldırı geçmişine sahip olarak tanımladı; bu saldırılar Synology'nin Eylül 2026'da düzelttiği iki DSM açığı üzerinden de yapılmış.
Zararlı yazılım, şifrelemeyi engelleyecek çökmeleri önlemek için 27 dizini ve BAT, DLL ve EXE gibi bazı uzantıları atlıyor. Şifrelediği her klasörde read-me3.txt adlı bir fidye notu bırakıyor. TechRadar, BleepingComputer'a atıfla, müşterilerin anahtar için «binlerce dolar» ödemesi gerektiğini aktarıyor.
NAS cihazları daha önce de saldırıya uğradı mı?
Evet. 2019'da QNAP NAS cihazları, eCh0raix olarak da bilinen QNAPCrypt tarafından vuruldu. Ağustos 2021'de Synology, StealthWorker bağlantılı kaba kuvvet saldırılarına karşı uyardı. Aynı ay Palo Alto Networks'ün Unit 42 ekibi, hem QNAP hem Synology'yi etkileyebilen bir eCh0raix varyantını anlattı.
Unit 42, o dönemde internete açık yaklaşık 250.000 QNAP ve Synology NAS bulunduğunu tahmin ediyordu; bunların çoğu QNAP'tı. Mesele şu ki, küçük ofis cihazları sürekli bir hedef, çoğu zaman da özel bir güvenlik personeli yok. Küçük işletmelerin riskleri için KOBİ'ler için fidye yazılımı rehberimize bakabilirsin.
Bilinmesi gereken sınırlar
Synology hangi güvenlik açığının kullanıldığını, nerede ve hangi başarı oranıyla kullanıldığını belirtmiyor. Kaç cihazın risk altında olduğu da bilinmiyor. Shadowserver Foundation 380.000 bağlı uç nokta sayıyor, bunların çoğunun muhtemelen zaten güncel olduğunu düşünmek mümkün. Saldırı ile C3RB3R arasındaki bağlantı müşteri bildirimlerinden geliyor, üretici tarafından doğrulanmış değil.
Dijitalle çalışanlar için ne değişiyor
Bir Synology NAS'ın varsa bugün DSM sürümünü kontrol et ve tabloyla karşılaştır. Şirketin önerdiği gibi otomatik güncellemeleri etkinleştir. NAS'ı genel erişimden çıkar ya da yalnızca birkaç doğrulanmış kullanıcıya aç. Entegre RAID ve yedeklemelerin şifrelemeye karşı mutlaka koruma sağlamadığını unutma, bu yüzden ayrı bir kopyaya ihtiyacın var. Hasar zaten olduysa, olay müdahalesi ve ödeme yapmadan kurtarma rehberimiz işine yarayabilir.
Bizim görüşümüz
Bu olay eski bir sorunu gösteriyor. Neredeyse iki yıl önce yamalanmış bir açık hâlâ zarar veriyor, çünkü küçük işletmelerde NAS kurulur ve unutulur. Uyarının şeffaflığı da zayıf – açığı adlandırmıyor ve kullanıcıları onu tahmin etmeye zorluyor. Bir üretici, özellikle saldırılar sürerken daha net yönlendirme yapmalı. Yine de güncellemenin sorumluluğu cihazı yöneten kişidedir.
Sık sorulan sorular
Saldırılarda Synology'nin hangi güvenlik açığı kullanılıyor?
Synology bunu belirtmedi. Ancak üç açığın yer aldığı Kasım 2024 tarihli bir bildirime atıfta bulundu; bunlar arasında CVSS 9.8 puanlı CVE-2024-10441 de var. Gerçekte hangisinin kullanıldığı doğrulanmış değil.
Hangi DSM sürümleri güvenli?
Düzeltilmiş derlemelerle aynı ya da daha yeni olanlar, örneğin 7.2.2 için 7.2.2-72806-1 ya da 6.2 için 6.2.4-25556-8. Kendi sürümün için üreticinin bildirimini kontrol et.
C3RB3R'nin etkilediği bir NAS nasıl anlaşılır?
Şifrelenmiş dosyaların uzantısı .L0CK3D olur ve şifrelenen her klasörde read-me3.txt adlı bir not bulunur. Aktarılan analizlerde bildirilen belirtiler bunlar.
NAS'taki RAID ve yedeklemeler fidye yazılımına karşı yeterli mi?
Hayır, her zaman değil. TechRadar, entegre RAID ve yedeklemelerin veri şifrelemesine karşı mutlaka koruma sağlamadığını hatırlatıyor. Ayrı bir kopya gerekli.
Otomatik güncellemeleri açmak mantıklı mı?
Evet, Synology'nin de önerisi bu. Böylece DSM, birinin hatırlamasına bağlı kalmadan güncel tutulur.
Önümüzdeki haftalarda NAS saldırılarında nelere dikkat edilmeli
Tablo hâlâ eksik. Synology'nin açıklayacaklarını ve bildirimlerin nasıl geliştiğini takip etmek mantıklı.
- Synology'nin istismar edilen açığı içeren daha ayrıntılı bir bildirim yayınlayıp yayınlamadığını kontrol et.
- NAS'ının internetten dış erişim testine yanıt verip vermediğini doğrula.
- NAS'tan ayrı tutulan bir yedeği geri yüklemeyi dene, çalıştığından emin ol.




