
 Ing. Calogero Bono
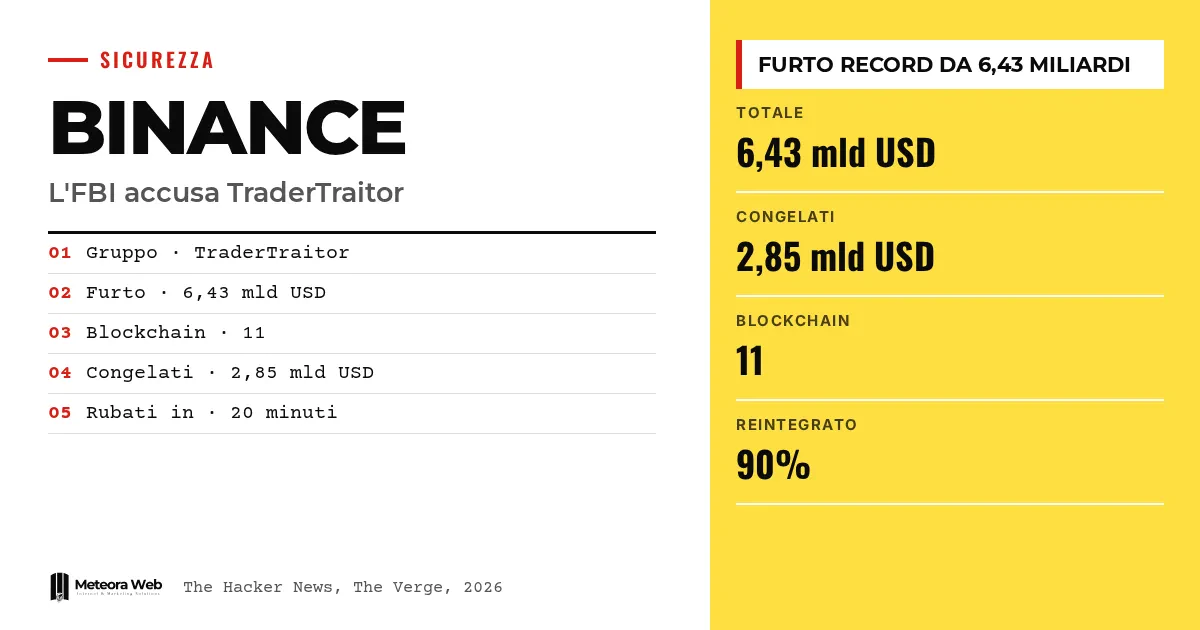
美国联邦调查局正式将Binance的一起巨额数字资产盗窃案归因于与朝鲜有关的黑客组织TraderTraitor,被盗金额超过60亿美元。据该消息来源,这是有史以来规模最大的加密货币盗窃案,是2025年2月Bybit遭袭事件的四倍多。Binance已开始逐步重新开放提现。即使你不使用加密货币,这件事也与你有关,因为攻击者往往更多地把目标对准人,而不是技术本身。
在进入事实之前,先了解几个术语。 TraderTraitor是一个朝鲜相关黑客组织的名称,至少自2020年起活跃,也被称为Jade Sleet或UNC4899。DeFi指去中心化金融服务,常被用来打乱资金流向。Terraform provider是开发者用来管理云基础设施的组件。Backdoor是一种隐藏的访问通道,可以远程控制电脑。链上冻结指发行方或网络对资金实施的冻结。
FBI对Binance盗窃案认定了什么?
据The Hacker News报道,FBI与美国特勤局及国税局刑事调查部门共同观察到,该组织主要将被盗资金兑换为以太坊。该机构预计,这些资金随后将通过DeFi服务和即时兑换服务转移,为进一步洗钱做准备。
FBI还公布了攻击者可能正在使用的钱包地址清单。此次被盗金额超过Bybit被盗的14.6亿美元。资金分布于11条区块链上,其中82%位于以太坊和比特币。
我们此前在文章Binance,20分钟内被盗63亿中已报道过早期细节。
被盗和被冻结的金额各是多少?
不同来源的数字有所不同。据The Hacker News引述,FBI的数字是64.3亿美元。The Verge报道为63亿美元,TechRadar为63.6亿美元,均发生在约20分钟内。
在这64.3亿美元中,28.5亿美元已被Tether、Circle、Ripple、Arbitrum和Optimism在链上冻结。这一比例是我们的估算,约占总额的44%。
据分析公司Elliptic的观点,此次事件的金额几乎是朝鲜政权此前盗窃额的两倍。近年来归因于朝鲜相关主体的盗窃案金额据称已超过65亿美元。
Binance的用户能拿回资金吗?
Binance表示将全额覆盖财务影响。据The Verge报道,其CEO称已补足90%的资金。其余10%涉及“流动性较差”的代币,可能需要更长时间。
deVere Group的CEO Nigel Green指出,应急基金约为12亿美元,而缺口要大得多。因此其余部分预计需要从公司自有资金中支出。
关于提现,Binance已通知第一阶段已恢复,时间为UTC时间6点至9点。该公司表示,充值始终保持开放,且未受影响。
TraderTraitor如何运作,开发者又扮演什么角色?
该组织利用被感染的应用程序欺骗受害者。根据源文中引用的SentinelOne、Zscaler和微软的报告,它将被篡改的Terraform provider用作传播手段。一个Bash加载器会为目标操作系统选择合适的恶意软件,最终部署ROOFDECK后门。
诱饵是虚假的工作机会。微软描述了冒充一家基于AI的区块链情报公司招聘人员的情况,他们联系软件工程师并安排面试。AI还被用于制造诱饵和虚假档案。
关于攻击者如何进入Binance,TechRadar报道称,一名员工被入侵的笔记本电脑是最初假设,但事情似乎更为复杂。Malwarebytes的研究员Pieter Arntz表示,需要弄清楚哪些防御措施未能阻止未经授权的交易。
同样的前端攻击模式,我们也在黑客利用AI盗取账户的分析中见到过。
需要了解的局限
目前尚不清楚攻击者是如何进入Binance提现系统的,笔记本电脑被入侵只是最初的假设。不同来源给出的数字也有出入。使用Terraform provider的手法是否确实用于攻击Binance尚未得到证实,消息来源只是将该组织与此类手法联系起来。我们也不知道能追回多少资金,以及提现何时能完全恢复。
对数字领域从业者的影响
如果你负责开发或管理基础设施,安装的组件都应当当作需要核验的代码来对待,即使它们来自一个熟悉的工作流程。请检查Terraform provider和依赖项的来源。对于要求你在面试中运行代码的招聘人员要保持警惕。对于拥有自有服务器的公司而言,更新和持续监控比单纯的入口防护更重要,正如Huntress的Ben Bernstein所提醒的那样,应假设总有人会进来。最后,留意那些借Binance事件进行钓鱼的消息。
我们的看法
最令人不安的一点是,一家防护复杂的大型机构,在经过数天准备后,仅用约20分钟就被攻破。关于赔付的声明能让客户安心,但没有回答核心问题,即哪些控制措施失效了。在Binance解释清楚之前,透明承诺仍然不完整。对企业来说,这一课的意义不在加密货币本身,而在于攻击目标是人和日常工作工具,仅靠技术安全是不够的。
常见问题
TraderTraitor是什么组织?
这是一个与朝鲜保持一致的黑客组织,至少自2020年起活跃。据该消息来源,它也被称为Jade Sleet和UNC4899,此前已被认为与DMM Bitcoin、Bybit、KelpDAO和Bitget的攻击有关。
Binance被盗了多少?
取决于来源。据The Hacker News引述,FBI给出的数字是64.3亿美元,The Verge报道为63亿美元,TechRadar则为63.6亿美元。
资金追回了吗?
部分追回。Tether、Circle、Ripple、Arbitrum和Optimism已冻结28.5亿美元。Binance还表示已为客户补足了90%的资金。
Binance的提现恢复了吗?
是的,但是逐步进行。Binance在UTC时间6点至9点之间重新开放了第一阶段提现,充值则从未关闭。
不持有加密货币的人会受到影响吗?
据Huntress的Ben Bernstein表示,直接风险很小。但仍可能出现借此事件作诱饵的诈骗,因此请只通过官方应用或网站查看账户状态。
FBI归因之后需要关注什么
此案在多个方面仍在展开,从调查到赔付。以下是未来几周值得关注的信号。
- 关注Binance是否发布技术报告,说明攻击者如何进入提现系统,以及新的储备金证明。
- 利用FBI公布的钱包地址,查看是否有新的资金被冻结或追回。
- 观察美国、欧洲和亚洲的监管机构是否对平台引入强制性安全标准,正如Nigel Green所预测的那样。



