
 Ing. Calogero Bono
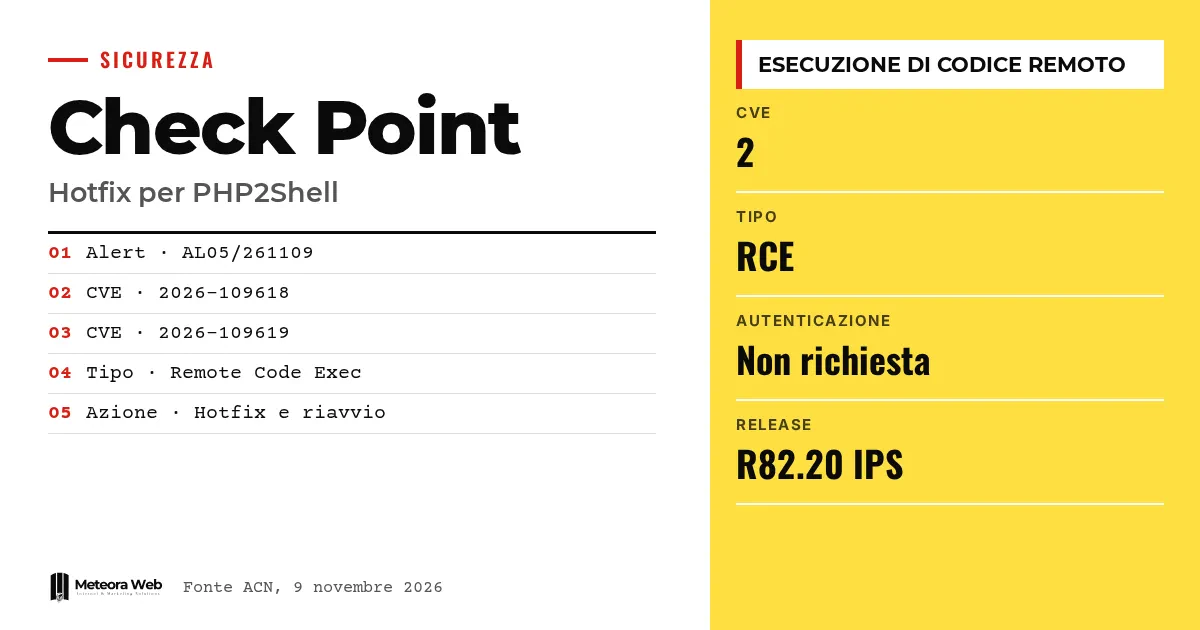
2026年11月9日,隶属于 ACN(国家网络安全局)的意大利 CSIRT 发布了通报 AL05/261109,内容是 Check Point 针对 PHP2Shell 关键漏洞的更新。受影响的产品包括 Firewall、Cloud Firewall、Security Gateway 和 Spark Firewall。远程且未经身份验证的攻击者可能在设备上执行任意代码。这一点很关键,因为这些都是边界设备,本应保护企业网络。
在进入正题前,先了解几个术语 PHP2Shell 是两个漏洞的统称,分别为 CVE-2026-109618 和 CVE-2026-109619,存在于产品集成的 PHP 运行时中。Remote Code Execution 指在远程对设备执行命令。Hotfix 是厂商为某个特定版本发布的修复程序。EoS 表示版本已停止支持,厂商可能不再发布修复。IPS 是用于拦截恶意流量的入侵防护系统。
ACN 对 PHP2Shell 发布了哪些通报?
这份ACN通报之前,针对同一漏洞已有三份通报(AL07/261021、AL01/261025 和 AL10/261028)。现在 Check Point 发布了关于其产品影响的公告,其中包含热修复和缓解措施。
厂商表示,攻击是通过针对设备所暴露的 Web 界面精心构造的请求实现的。ACN 还提醒,有关利用方式的技术信息已经公开,因此建议尽快采取行动。
哪些产品和功能受到影响?
使用以下至少一项功能的产品都在受影响范围内。
- Mobile Access Portal(Spark 不适用)
- 带 SSL Network Extender 的 Remote Access VPN(Spark 不适用)
- 启用了 SAML Realm 身份验证的 Remote Access VPN
- 已启用的 Identity Awareness Captive Portal
- UserCheck Portal
- Zero Phishing
对于 Firewall、Cloud Firewall 和 Security Gateway,受影响版本为 R81.20、R82、R82.10 和 R82.20,另有 R80 至 R81.10 之间的多个 EoS 版本。Spark Firewall 涉及 R81.10.x 和 R82.00.x,另有已停止支持的 R77.20.x 和 R80.20.x。
哪些产品不存在漏洞?
Check Point specifies 表示,Security Management Server 和 Log Server 不存在漏洞。Check Point Portal 和 SaaS 服务同样不受影响,因为它们已经完成更新。厂商还声明,其产品不受 CVE-2026-115560 影响。
如果你只使用这些组件,或者没有启用上述任何功能,那么你的风险敞口会有所不同。不过仍需逐台设备核实,因为受影响与否取决于哪些功能处于启用状态。
如何应用热修复和缓解措施?
ACN 与厂商的建议一致,步骤如下。
- 在所有受影响的系统上安装适用于本版本的热修复。
- 如果你之前手动应用过缓解措施,请先撤销对 $CPDIR/web/Apache/conf/cp-httpd.conf 文件的修改。
- 安装完成后重启设备。
- 如果无法立即更新,请使用公告中“Mitigation”部分的临时缓解措施。
R82.20 版本内置了 IPS 防护规则“PHP Remote Code Execution”,Check Point 称即使不启用 HTTPS Inspection,也无需启用 IPS 模块即可生效。但它仍不能替代热修复。
需要了解的局限
ACN 的通报概括了厂商的公告,并未描述在意大利观察到的实际攻击。我们也不知道有多少设备暴露在风险之中。对于 EoS 版本,厂商可能不会发布任何热修复,因此这些系统的情况可能会有所不同。具体操作细节应参阅 Check Point 的公告,但本文未将其列为参考来源。
这对数字从业者意味着什么
如果你负责企业网络或受托管理网络,首先要确认防火墙运行的是哪个版本,以及哪些功能处于启用状态。VPN 和 Captive Portal 门户出于设计常常暴露在互联网上。对于负责服务器与托管服务的人来说,道理相同,凡是可以从外部访问的系统,都要尽快更新。这起事件也让人想起与 PHP2Shell 同时遭受攻击的 Fragnesia。如果某台设备已停止支持,就应该提前规划更换。
我们的看法
最令人不安的是 EoS 版本的清单,数量多而且版本老旧。一台在生产环境中被遗忘多年的防火墙,是任何热修复都解决不了的风险。另外值得注意的是,这个漏洞位于辅助组件,即负责 Web 界面的 PHP,而不是过滤引擎本身。人们往往把防火墙看作一整块铁板,但它的管理和访问界面同样需要维护。卖安全产品的厂商,应当默认让这些界面更难被暴露。
常见问题
PHP2Shell 漏洞是什么?
这是两个严重漏洞,即 CVE-2026-109618 和 CVE-2026-109619,存在于部分 Check Point 产品集成的 PHP 运行时中。它们可能让未经身份验证的远程攻击者在防火墙上执行代码。
哪些 Check Point 产品受影响?
受影响的包括 Firewall、Cloud Firewall、Security Gateway 和 Spark Firewall,前提是启用了 Mobile Access Portal、带 SAML 的 VPN、Captive Portal、UserCheck 或 Zero Phishing 等功能。Security Management Server 和 Log Server 不在受影响范围内。
我应该立即做什么?
安装适用于你版本的热修复并重启设备。如果暂时无法安装,可应用 Check Point 公告中的临时缓解措施。如果你之前手动应用过缓解措施,请先将其撤销,再安装热修复。
R82.20 版本已经受到保护了吗?
该版本内置了 IPS 防护规则“PHP Remote Code Execution”,厂商称即使不启用 HTTPS Inspection 也有效。但 ACN 指出,它并不能替代热修复。
已停止支持的版本怎么办?
对于 EoS 版本,厂商可能不会发布任何热修复。在这种情况下,只能依靠临时缓解措施,并在中期迁移到受支持的版本。
未来几周,暴露在外的防火墙需要关注什么
这份通报是 ACN 第四次发布关于 PHP2Shell 的通报,因此事件尚未结束,值得持续关注其后续进展。
- 留意 ACN 是否会发布通报的新版本,毕竟此前已经有三次。
- 与供应商确认你正在使用的 EoS 版本是否会获得热修复,还是需要更换。
- 安装热修复后,检查手动修改的配置文件是否已被撤销,服务是否运行正常。



