
 Ing. Calogero Bono
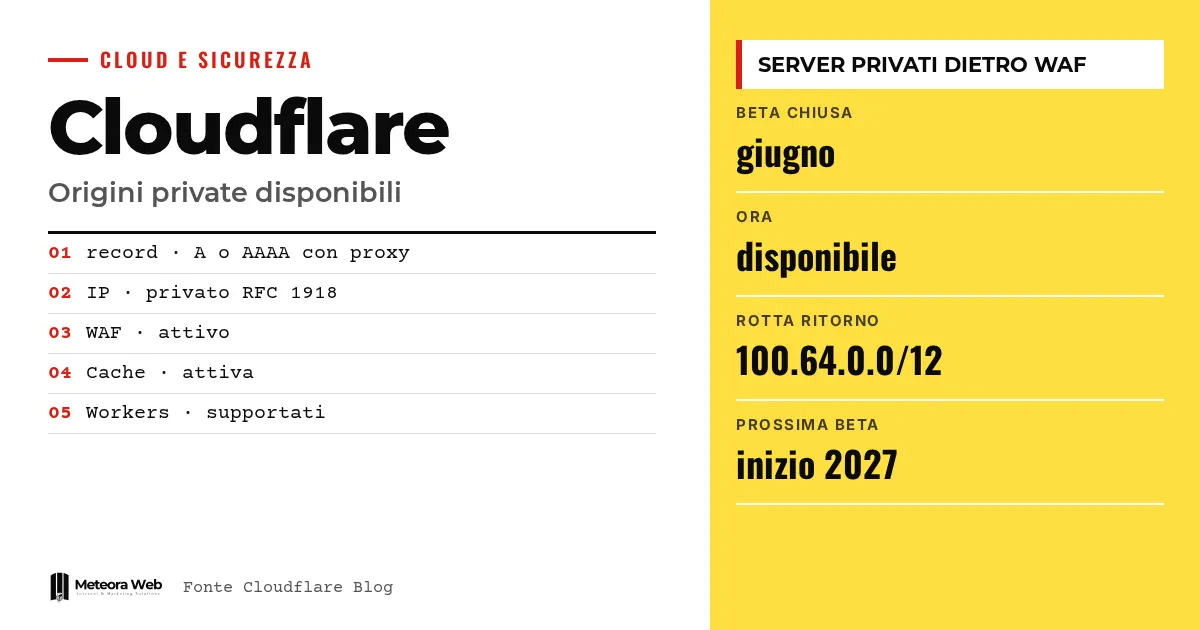
Cloudflare 已正式开放私有源站支持,此前该功能在六月进行过封闭测试。带代理的 DNS 记录现在可以指向一个私有 IP,流量通过你已有的 Cloudflare One 连接抵达服务器。对于管理内部 API、IA 代理后端或运维工具的团队来说,这意味着无需将服务器暴露在互联网上,也能启用 WAF、缓存和 bot 管理。不过,真正需要满足哪些条件,仍有待弄清。
在进入正题之前,先了解几个术语。 源站是位于 Cloudflare 后方、承载应用程序的服务器。WAF是过滤恶意请求的应用层防火墙。Cloudflare One是该公司的私有连接平台,包含隧道和网络。RFC 1918定义了 IPv4 私有地址,例如 10.0.0.50。CGNAT指 100.64.0.0/10 段中由运营商使用的共享地址。
Cloudflare 发布了什么?
据 Cloudflare 官方博客介绍,在封闭测试期间,只有符合条件的客户可以使用,并需要向客户团队申请。现在,访问范围已扩展到这一群体之外。
你只需将一条带代理的 A 或 AAAA 记录指向私有 IP,应用层工具的使用方式与公网源站相同。
- WAF 与托管规则
- Bot 管理
- 速率限制
- 缓存
- 转换与重写规则
- Workers
它解决了什么问题?
Cloudflare 表示,他们经常遇到同一个问题。内部 API、IA 代理后端、MCP 服务器和运维工具本不是为互联网而设计的,却需要接收来自合作伙伴、客户或代理的请求。
过去,要把 Cloudflare 放在这些服务前面,需要一个公网 IP、在防火墙上开放端口,或者在服务器旁边运行 cloudflared。私有应用往往因此得不到与公网应用相同的防护。
对私有网络感兴趣的读者,可以参阅我们关于 AWS 上私有子网与安全组的指南。
私有路由如何工作?
你需要创建一条带代理、指向源站的记录。对于支持的私有地址段,私有路由选项会自动启用。如果源站拥有一个只能从私有网络访问的公网 IP,则需要手动开启。
对于 RFC 1918 地址、RFC 6598 的 CGNAT 段以及 RFC 4193 的本地 IPv6 地址,该设置都是自动的。对于这些地址段,无法关闭它,通过 API 尝试关闭会返回错误。
通过 API 只需在 DNS 记录上设置 private_routing 属性。代理看到该属性后,会把请求交给私有网络层,该层利用现有的连接,包括 IPsec、GRE、Cloudflare Tunnel、CNI 或 Cloudflare Mesh。使用 Cloudflare WAN 时,源站上不需要任何连接器。使用 Mesh 时,网络中的一个连接器可以服务多个源站。
开通需要满足哪些条件?
Cloudflare 列出了以下几项要求。
- 账户上的 Private Origins 授权,需向客户团队申请。
- 使用 IPsec、GRE、CNI、Tunnel 或 Mesh 的 Cloudflare One 连接。
- 启用 Unified Routing,使用 Tunnel 时除外。
- 使用 WAN 或 Mesh 时,需为 Cloudflare 的源地址段配置返回路由,IPv4 为 100.64.0.0/12,IPv6 为 2606:4700 – cf1:5000 – – /64。
Cloudflare 警告说,缺少返回路由是最常见的配置错误。如果请求超时且服务器没有收到任何数据,应首先检查这一项。
需要了解的限制
仍存在一些限制。Argo Smart Routing 和 CDN 专用出口 IP 暂不支持,源站健康检查则需要负载均衡功能。完整列表见开发者文档。我们没有找到价格信息,也没有独立验证,开通需要通过客户团队办理。私有网络之间的流量仍在开发中。
对数字化工作者意味着什么
为合作伙伴或 IA 代理提供 API 的团队,可以在服务器没有公网 IP、也不开放端口的情况下运行服务,从而减少攻击面。不过,即使如此,服务器仍需要在 Linux 网络层面仔细配置访问规则。你已经在使用的 WAF 规则、缓存和 bot 管理,无需额外操作即可应用到该主机名。对于小型企业来说,主要障碍在于商务层面,因为需要 Cloudflare One 基础设施并联系销售人员。
我们的看法
这一步很有价值,它把原本因为麻烦而放弃的公网防护,带到了私有服务上。但隐性成本是依赖性。要保护一项私有服务,就得把网络、DNS 和过滤都交给同一家供应商,而且各项要求还要通过客户团队来确认。对于已经使用 Cloudflare One 的企业,这很合适;其他企业在做出承诺之前,不妨先比较一下更简单的方案。
常见问题
Cloudflare 的私有源站是什么?
它们是拥有私有 IP 的服务器,Cloudflare 通过你的 Cloudflare One 连接访问它们,这些服务器不会暴露在互联网上。WAF、缓存、bot 管理和 Workers 的功能与公网源站相同。
需要在防火墙上开放端口吗?
不需要。根据 Cloudflare 的说明,源站保留私有 IP,防火墙上无需设置任何入站例外。使用 Cloudflare WAN 时,服务器上甚至不需要安装连接器。
支持哪些连接方式?
Cloudflare 列出的有 IPsec、GRE、CNI、Cloudflare Tunnel 和 Cloudflare Mesh。除 Tunnel 外,所有方式都支持 Unified Routing。
为什么请求会超时?
几乎都是因为缺少返回路由。Cloudflare 表示,这是测试期间最常见的错误。如果使用 WAN 或 Mesh,请为 100.64.0.0/12 以及 2606:4700 – cf1:5000 – – /64 配置路由。
私有网络之间也能用吗?
目前还不行。此次发布覆盖的是公网到私有源站的流量。Cloudflare 计划在 2027 年初开启私有网络之间流量的封闭测试。
私有网络流量的下一步,预计 2027 年推出
Cloudflare 公布的下一步计划,是把 WAF 和速率限制也扩展到私有网络之间的流量。目前这还只是目标,封闭测试预计在 2027 年初开始。
- 在规划迁移之前,先阅读文档中最新的限制清单。
- 向你的客户团队咨询 Private Origins 以及未来私有测试版的接入条件。
- 梳理哪些内部服务确实需要接收外部请求,以便确定这项防护的使用范围。



