Ing. Calogero Bono
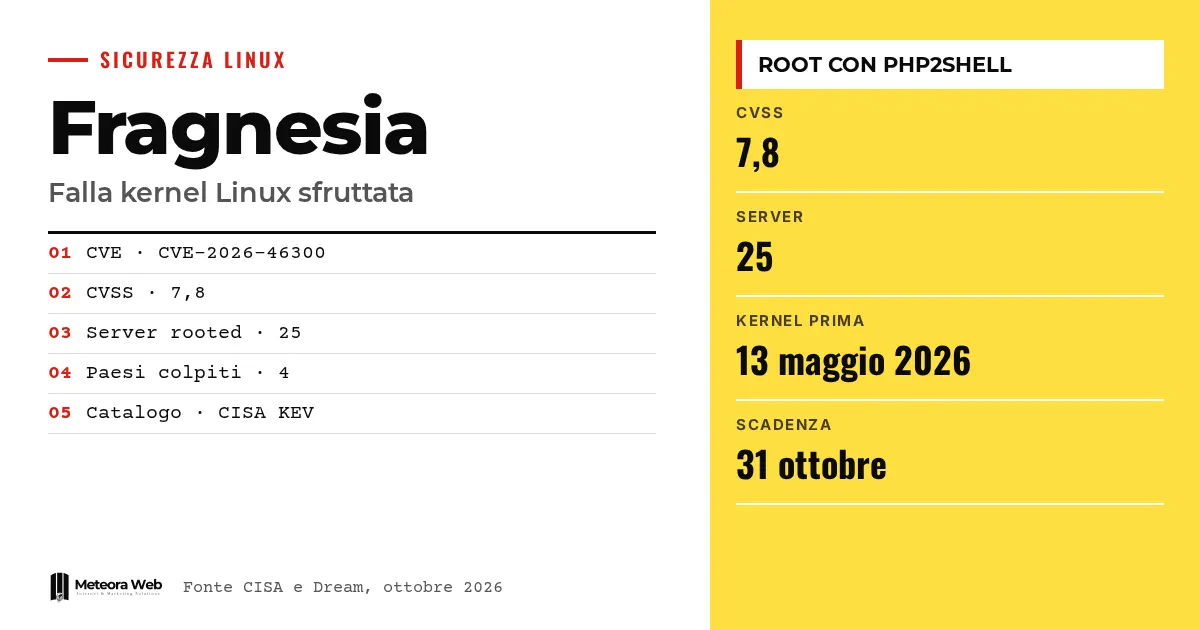
La CISA, l'agenzia statunitense per la cybersicurezza, ha inserito Fragnesia (CVE-2026-46300), una falla del kernel Linux, nel catalogo delle vulnerabilità sfruttate. Gli attaccanti la concatenano con PHP2Shell, due falle critiche di PHP, per ottenere l'accesso root. Secondo Dream, una campagna ha compromesso 25 server in quattro Paesi. Riguarda chiunque gestisca un server Linux con PHP, cioè gran parte dei siti web.
Alcuni termini prima di entrare nei fatti. Una privilege escalation è una falla che permette a chi ha già un accesso limitato di ottenere permessi più alti, per esempio root. Il KEV è il catalogo CISA delle vulnerabilità già sfruttate in attacchi reali. Una webshell è uno script caricato su un server web che consente di eseguire comandi da remoto. ESP-in-TCP fa parte del sottosistema XFRM del kernel, legato al traffico cifrato IPsec. Il PoC è un exploit dimostrativo.
Che cos'è Fragnesia?
Secondo il tracker di sicurezza di Debian, il problema sta nella funzione skb_try_coalesce() del kernel. Quando unisce frammenti di pacchetti di rete, può perdere il marcatore SKBFL_SHARED_FRAG. Quel marcatore indica che i frammenti appartengono a memoria esterna o alla page cache.
Il guaio è nella fase successiva. Il codice ESP in ingresso controlla il marcatore per decidere se saltare la copia dei dati. Se il marcatore manca, può decifrare sul posto sopra frammenti che stanno nella page cache. La correzione propaga il marcatore quando i frammenti vengono trasferiti.
Secondo BleepingComputer, Fragnesia appartiene alla classe Dirty Frag e ha un PoC che un attaccante locale può usare per diventare root sulle principali distribuzioni con kernel precedenti al 13 maggio 2026. Il punteggio CVSS è 7,8, secondo The Hacker News.
Come funziona la catena di attacco?
Fragnesia da sola richiede un accesso locale. Qui entra PHP2Shell, cioè CVE-2026-109618 e CVE-2026-109619, con punteggio CVSS 9,2. Secondo The Hacker News permettono l'esecuzione di codice remoto senza autenticazione su sistemi con versioni vulnerabili di PHP.
La CISA scrive che la falla del kernel può essere concatenata con le due di PHP per installare webshell e lanciare comandi come root. In pratica il primo passaggio entra dal web, il secondo diventa amministratore della macchina.
Dream, azienda israeliana di sicurezza, ha descritto una campagna con exploit PHP2Shell personalizzato, Fragnesia, liste di bersagli, log e circa 40 script di post-sfruttamento. I server compromessi sono 25 tra Stati Uniti, Giappone, Taiwan e Corea del Sud. Tre appartenevano a un ambiente collegato al governo USA. Dream parla di un sospetto attore legato alla Cina, ma si tratta di una valutazione dell'azienda.
Cosa c'entra Palo Alto Networks?
Palo Alto Networks ha avvisato che le falle PHP2Shell vengono sfruttate contro le interfacce di gestione esposte a internet. Secondo l'azienda non serve alcuna configurazione particolare per essere colpiti e il rischio è massimo su PAN-OS con accesso dall'esterno. Riguarda solo l'interfaccia web di gestione, cioè HTTPS e API XML, e il dataplane solo se ha un profilo di gestione.
Dream non ha nominato il produttore del firewall. The Hacker News ritiene che i fatti possano essere collegati, ma si tratta di una deduzione della testata, non di una conferma.
Quali versioni vanno aggiornate?
PHP ha corretto le falle il 21 ottobre 2026 nelle versioni 8.5.12, 8.4.27, 8.3.36 e 8.2.35. BleepingComputer riporta che un ricercatore ha visto attacchi reali contro un'installazione Apache mod_php con PHP 8.4.26, quindi una versione appena precedente alla correzione.
Per il kernel conta la data indicata da BleepingComputer, il 13 maggio 2026. Il tracker Debian rimanda agli avvisi DLA-4606-1, DLA-4607-1, DSA-6295-1 e DSA-6306-1.
Su PAN-OS alcune versioni corrette erano ancora in arrivo, con date stimate al 29 e 30 ottobre. In attesa, Palo Alto indica di far passare il traffico di gestione da una porta dataplane, sostituire il certificato, decifrare il traffico in ingresso e attivare la threat prevention. La CISA ha fissato al 31 ottobre 2026 la scadenza per le agenzie federali, secondo The Hacker News.
Limiti da conoscere
- La CISA non ha dato dettagli sugli attacchi in corso.
- L'attribuzione a un gruppo legato alla Cina è un sospetto di Dream.
- Il produttore del firewall coinvolto non è confermato da Dream.
- Non sappiamo quante installazioni italiane siano esposte.
- Le fonti non elencano le versioni di kernel corrette per ogni distribuzione.
Cosa cambia per chi lavora con il digitale
Chi ha un sito PHP su un server proprio non può più trattare kernel e PHP come due problemi separati. Un'esecuzione di codice sul web, normalmente contenuta, diventa controllo totale se il kernel è vecchio.
Se gestisci server, il lavoro sulla sicurezza SSH resta utile ma non basta, perché l'ingresso qui è il web. Anche i processi che girano come servizio vanno controllati, come spiegato nella nostra guida alla gestione dei processi Linux. Chi preferisce non occuparsene può affidarsi a un hosting con aggiornamenti di sicurezza gestiti.
Per gli sviluppatori PHP conta anche la versione in uso. Lo stile moderno del linguaggio, come negli attributes di PHP 8, presuppone comunque rami aggiornati.
Il nostro parere
Questa vicenda mostra un limite del modo in cui molti piccoli server vengono gestiti. Si aggiorna PHP quando c'è tempo e il kernel quasi mai, perché richiede un riavvio. Gli attaccanti contano proprio su questo.
Resta da dire che le fonti sono in parte indirette. Dream è un'azienda che vende sicurezza e la sua ricostruzione va letta come tale. Il dato solido è però l'inserimento nel catalogo KEV, che indica sfruttamento reale. TechCrunch parla di PHP alla base di circa il 70% dei siti e di ricercatori che prevedono più falle trovate in fretta grazie all'AI. Il tema collega al dibattito sull'AI, ma qui il consiglio è semplice. Il patching manuale e occasionale non regge.
Domande frequenti
Fragnesia si sfrutta da remoto?
No, da sola serve un accesso locale. Diventa pericolosa quando viene concatenata con PHP2Shell, che consente l'esecuzione di codice remoto senza autenticazione.
Quali kernel sono vulnerabili?
Quelli rilasciati prima del 13 maggio 2026, secondo BleepingComputer. Controlla l'avviso della tua distribuzione per il pacchetto corretto.
Quali versioni di PHP risolvono PHP2Shell?
Le 8.5.12, 8.4.27, 8.3.36 e 8.2.35, uscite il 21 ottobre 2026. Le versioni precedenti dei rispettivi rami vanno considerate esposte.
Basta aggiornare PHP?
No, aggiornare PHP chiude l'ingresso ma non la falla del kernel. Conviene correggere entrambi, perché altre vie di accesso locale restano possibili.
Anche i firewall Palo Alto sono a rischio?
Sì, se l'interfaccia di gestione è raggiungibile da internet e la versione PAN-OS non è corretta. L'azienda raccomanda di limitare l'accesso a indirizzi interni fidati.
Cosa guardare nei prossimi mesi, tra patch e superfici esposte
Nelle prossime settimane contano le correzioni PAN-OS ancora in arrivo e i dettagli che la CISA potrebbe aggiungere. Tre consigli pratici.
- Aggiorna PHP a una versione corretta e riavvia i servizi.
- Installa il kernel aggiornato della tua distribuzione e riavvia.
- Chiudi le interfacce di gestione a internet e cerca webshell nelle cartelle web.