
 Ing. Calogero Bono
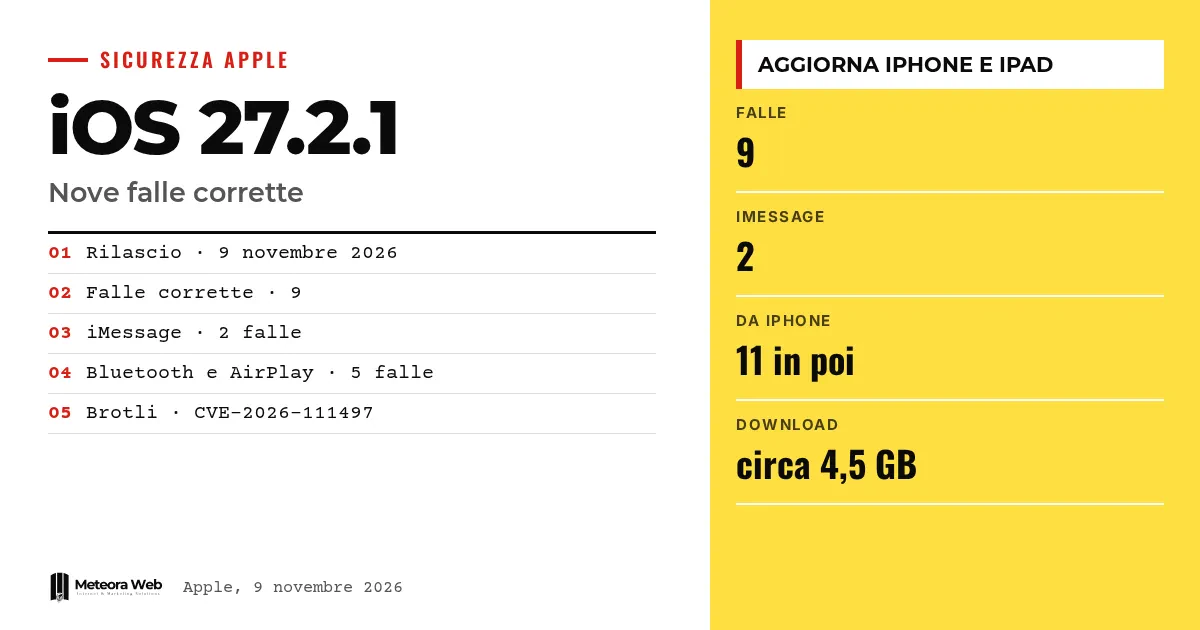
2026 年 11 月 9 日,苹果发布了 iOS 27.2.1 和 iPadOS 27.2.1。这次更新的简短说明看起来只是小修小补,但安全页面显示它修复了九个漏洞。两个涉及 iMessage 群聊,其余则影响蓝牙配对和 AirPlay。这一点值得关注,部分漏洞无需受害者进行任何操作,而且并非所有设备都能获得相同的修复。
在进入具体内容之前,先了解几个术语。 CVE 是用来唯一标识已知漏洞的编号。速率限制是对重复尝试次数的限制,例如配对码的输入次数。释放后使用是一种内存错误,程序会访问已经被释放的数据。Brotli 是谷歌开发的一个压缩库。KEV 是美国网络安全局 CISA 维护的已被主动利用漏洞目录。
iMessage 中修复了哪些问题?
根据苹果的安全页面,有两个漏洞涉及信息(Messages)。CVE-2026-113961 可能让远程攻击者进入 iMessage 群聊并接收消息。苹果将其归为授权问题,并通过改进验证予以修复。
CVE-2026-113960 涉及被加入群组的成员,他们原本可以读取加入之前发送的消息。苹果通过删除存在漏洞的代码解决了这一问题。两个漏洞均归功于一位匿名研究人员。
蓝牙和 AirPlay 有哪些变化?
配对相关的修复不止一处。CoreUtils 中的两个漏洞可能让配对在用户无感知的情况下完成,一个来自恶意蓝牙设备,另一个来自无线电范围内的人。
另外两个漏洞允许绕过配对码的尝试次数限制,一个通过 AirPlay 中的蓝牙近距离实现,另一个在 rapportd 中通过同一网络实现。还有一个蓝牙漏洞可能破坏进程的内存。正如Punto Informatico所解释的,这就像一把锁没有在几次错误之后停止尝试,而是把所有组合都试了一遍。
为什么 Brotli 漏洞更值得警惕?
CVE-2026-111497 是 Brotli 中的一个越界写入问题,经过精心构造的输入可能导致内存损坏。据The Hacker News报道,CISA 于 10 月 27 日将其加入已被利用漏洞目录。
苹果的说明并未提及利用此漏洞的攻击。因此这一信息来自 CISA 而非苹果,应当与苹果的说明区分开来。CISA 还指出,其他产品也可能使用同一组件。
哪些设备可以更新,如何操作?
此次更新适用于 iPhone 11 及之后机型,以及多款 iPad,从第四代 12.9 英寸 iPad Pro 到第六代 iPad mini。操作路径是进入“设置”、“通用”、“软件更新”。据 Punto Informatico 介绍,下载包约为 4.5 GB。
同一天发布的其他更新有各自的说明。据 The Hacker News 报道,iMessage 和 Brotli 的修复并未出现在 iOS 18.7.12 和 watchOS 26.6.1 中。如需了解其他平台的整体情况,可以阅读我们关于 11 月 9 日安全更新的文章。
延伸阅读,iOS 27.3,苹果在 27.2 发布一周后推出首个开发者测试版,以及iPhone Duo,苹果称超过 10 万款应用已完成优化,并说明如何做好准备。
需要了解的局限
苹果的说明没有提及 iMessage 相关漏洞是否已被利用,攻击者需要什么条件,群成员能否察觉入侵者,也没有说明是否所有用户都必须更新才能获得保护。我们也不清楚已配对的恶意设备可能在背后做些什么。iPhone XS、XS Max、XR、第七代 iPad 以及部分 Apple Watch 并未获得同样的修复。Punto Informatico 报道称苹果并未发现配对漏洞被实际利用的迹象,但我们在苹果官方页面上并没有找到这一说明。
对数字工作者意味着什么
如果你在工作中使用 iMessage 与客户或合作伙伴沟通,请立即更新你的 iPhone 和 iPad,并提醒团队也这样做。风险主要在于私密对话的保密性,而这些对话往往包含商业数据。对于无法获得这些修复的旧款企业设备,你需要评估是否还能用于敏感沟通。负责管理设备车队的人应核对各设备的系统版本。开发者则应注意 Brotli 是一个广泛使用的库,即使不在苹果生态内,也应检查自己的项目是否在使用它。
我们的看法
这次发布暴露出沟通上的问题。说明简短、又没有新功能,很多人会因此推迟更新,而这次更新恰恰修复了私人聊天中的漏洞。苹果在拿到补丁之前选择不发表评论,这种做法可以理解。但对于需要同时管理多种设备、必须尽快做出决定的人来说,这样的沉默留下了很多疑问。苹果应当清楚说明哪些型号仍存在风险以及原因。详细的安全页面并不能替代这样的解释。
常见问题
iOS 27.2.1 是什么时候发布的?
2026 年 11 月 9 日。它面向 iPhone 11 及之后机型以及多款 iPad,不包含新功能,只有漏洞修复。
它修复了多少个漏洞?
根据 Punto Informatico 的报道是九个,涉及信息(Messages)、蓝牙、AirPlay、CoreUtils、rapportd、App Intents 和 Brotli。
iMessage 的漏洞被利用过吗?
官方没有声明。苹果的说明并未提及,也没有解释攻击者需要什么条件。
我的 iPhone XS 受到保护了吗?
并没有。据 The Hacker News 报道,iPhone XS、XS Max 和 XR 的更新中未列出 iMessage 相关的修复。
如何安装这次更新?
进入“设置”、“通用”、“软件更新”。据 Punto Informatico 介绍,下载包大小约为 4.5 GB。
未来几周需要关注苹果补丁的哪些动向
关于旧款机型的更新计划,以及 iMessage 漏洞的实际风险,目前仍有许多未解之处。苹果后续的更新说明或许能给出答案。
- 留意 iPhone XS 和 XR 是否会收到包含 iMessage 修复的更新。
- 关注 CISA 的目录,看看还有没有其他苹果漏洞被标记为已被利用。
- 阅读 iOS 27.3 测试版的说明,了解后续会推出哪些修复。
来源
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



