Ing. Calogero Bono
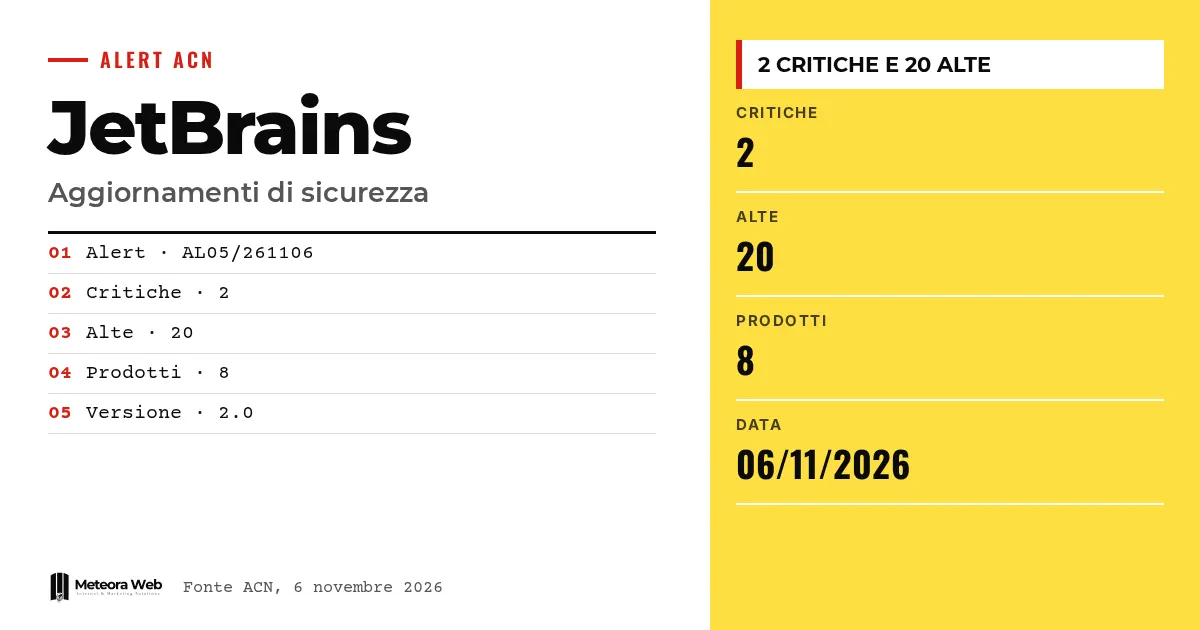
意大利国家网络安全局发布了通报 AL05/261106/CSIRT-ITA,涉及 JetBrains 的安全更新。该厂商在八款产品中修复了多个漏洞,其中两个为严重级别,20 个为高危级别。通报日期为 2026 年 11 月 6 日。这件事值得关注,因为它涉及开发者每天都在使用的工具,而被攻破的开发环境是一个很敏感的入口。
在进入事实之前,先了解几个术语。 CSIRT Italia 是在全国范围内处理网络安全事件的团队,并负责签发此通报。Remote Code Execution 指从远程在系统上执行命令的能力。Privilege Escalation 指获取超出授权范围的权限。Authentication Bypass 允许绕过登录验证。CVE 是为已知漏洞分配的唯一编号。
ACN 通报了哪些内容?
根据 ACN 的官方通报,JetBrains 发布了更新以修复多个漏洞,其中两个为严重级别,20 个为高危级别。
受影响产品包括 YouTrack、WebStorm、Ktor、Junie CLI、IntelliJ IDEA、Hub、Datalore 和 CLion。通报 2.0 版的发布日期为 2026 年 11 月 6 日。
22 个高危及以上漏洞这一总数是我们的统计,即通报中两个严重漏洞与 20 个高危漏洞之和。
这些漏洞可能导致哪些攻击?
ACN 列出了七类风险。
- Remote Code Execution
- Privilege Escalation
- Authentication Bypass
- Information Disclosure
- Arbitrary File Write
- Security Restrictions Bypass
- Spoofing
但通报并未把每一类风险对应到具体产品。若需要这些细节,请查阅通报中提到的 CVE 以及厂商公告。
需要更新到哪些版本?
ACN 将低于下列版本的产品视为存在漏洞。
- YouTrack,低于 2026.2.19656、2026.1.14150 或 2025.3.170763,具体取决于分支
- WebStorm,低于 2026.2.3
- Ktor,低于 3.6.1
- Junie CLI,低于 26.8.24
- Hub,低于 2026.2.52556
- Datalore,低于 2026.4
- CLion,低于 2026.2.4.1
IntelliJ IDEA 有哪些特别之处?
IntelliJ IDEA 受影响的版本取决于分支。在 2026.3.x 分支中,受影响的是 2026.3 之前的版本;在 2026.2.x 分支中,是 2026.2.4 之前的版本;在 2026.1.x 分支中,是 2026.1.5.1 之前的版本。2025.3.6.2 以下的版本也在受影响之列。
因此,同时使用多个分支的团队需要核对每台机器上的确切版本,而不能只看年份。
这已经不是该机构第一次通报开发工具的风险,例如此前就曾通报过 Cursor 某扩展的恶意版本。
需要了解的局限
ACN 的页面并未在正文中列出各个 CVE,也没有说明两个严重漏洞分别影响哪款产品。文中也没有提及是否已有实际攻击发生。技术细节需要查阅 JetBrains 的安全公告。此外,该通报目前为 2.0 版,之后可能仍会更新。
对数字工作者意味着什么
对开发者而言,IDE 及相关工具的更新应当被视为安全维护,而不只是便利性的改进。YouTrack 和 Hub 常部署在企业服务器上,那里未经授权访问的风险更为实际。如果你负责管理这些服务,将其部署在提供安全更新的托管服务上,可以缩短暴露时间。也请检查项目中的 Ktor,因为该库会被打包进交付给客户的应用中。维护一份版本清单,能在通报到来时节省大量时间。
我们的看法
让我们印象深刻的是这份名单之长,一份通报涵盖八款产品。开发工具可以访问代码、凭据和代码仓库,因此其重要性不亚于服务器等关键基础设施。然而,它们的更新往往不够及时,因为很多人把它们当作个人软件。ACN 的通报很有必要,但团队内部也需要建立相应的流程,就像应对 Apache OFBiz 的漏洞那样。拖延更新仍然是最可以避免的风险。
常见问题
JetBrains 修复了多少个漏洞?
据 ACN 通报,两个严重漏洞和 20 个高危漏洞。通报只统计高危和严重级别的 CVE,因此实际总数可能更多。
涉及哪些 JetBrains 产品?
共八款产品,分别是 YouTrack、WebStorm、Ktor、Junie CLI、IntelliJ IDEA、Hub、Datalore 和 CLion。
ACN 的建议是什么?
尽快更新到最新可用版本。这一建议与厂商的声明一致。
通报是什么时候发布的?
2026 年 11 月 6 日。编号为 AL05/261106/CSIRT-ITA,目前为 2.0 版。
只更新 IDE 就够了吗?
不够。YouTrack、Hub、Datalore 等服务器以及 Ktor 等库也都在受影响产品之列,同样需要检查。
未来几周 JetBrains 工具需要关注什么
该通报目前为 2.0 版,内容仍可能变化。建议持续关注后续进展,并整理好团队使用的工具。
- 留意 ACN 是否发布包含 CVE 信息的通报新版本。
- 阅读 JetBrains 的安全公告,了解哪些严重漏洞影响你使用的产品。
- 设定定期提醒,检查团队开发工具的版本。