
 Ing. Calogero Bono
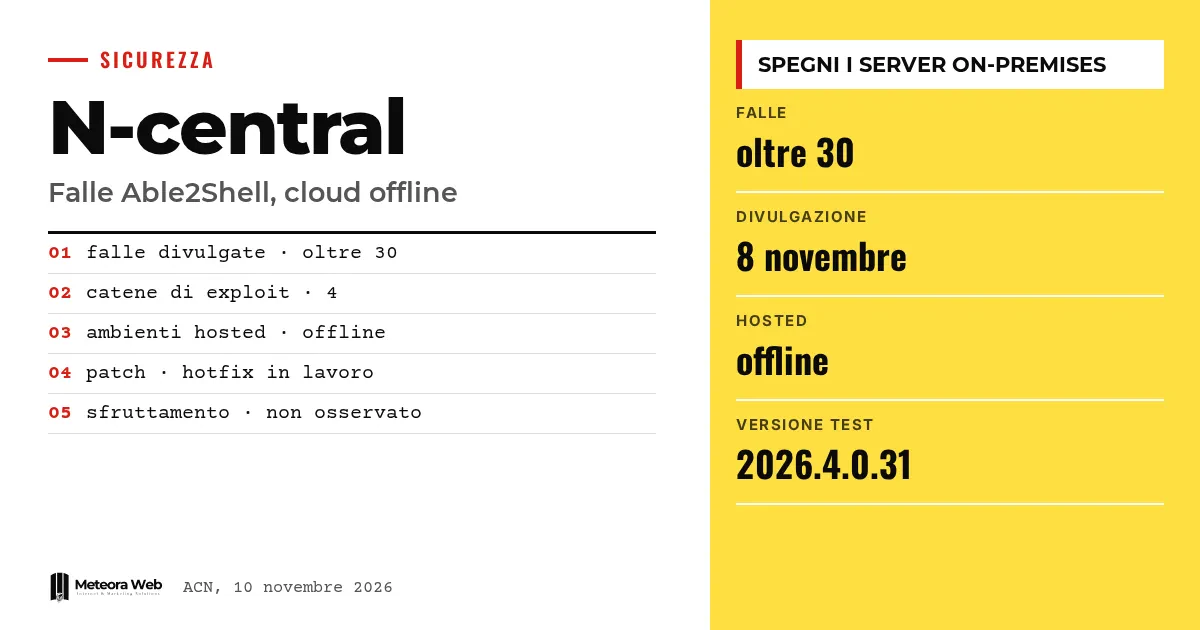
N-able 已下线 N-central 的托管环境,并要求本地部署的客户关闭自己的服务器。11 月 9 日,在超过 30 个名为 Able2Shell 的 0-day 漏洞公开后,该公司宣布发生严重事件。意大利国家网络安全局(ACN)也发布了警报。这一点很重要,因为 N-central 是许多 IT 企业用来远程管理客户设备的平台。
在进入事实之前,先了解几个术语。 RMM 是对设备进行远程监控和管理的软件。0-day 是在修复程序出现之前就可被利用的漏洞。RCE 指远程代码执行。XXE 是一种滥用 XML 文件来读取数据或获取访问权限的攻击。XSS 会把恶意代码植入网页,之后由访问者的浏览器执行。
N-central 发生了什么?
据 BleepingComputer 报道,研究员 Sean Bales 于 11 月 8 日星期日公开了这些漏洞。他在 GitHub 上发布了名为 Able2Shell 的代码库,其中附带演示性的利用代码。
N-able 表示,它收到了一份关于严重漏洞的“非负责任”披露,这些漏洞由一位独立研究员发现。次日,公司关闭了美洲、欧洲和亚太地区的托管环境,The Hacker News 也报道了这一情况。
这些漏洞能让攻击者做什么?
ACN 的警报提到,一名未经认证的远程攻击者可能绕过身份验证、获取凭据、修改配置、写入文件,并以提升的权限执行代码。
该机构描述了网上可用的四条攻击链。其中一条从认证前的 XXE 开始,最终通过重置密码并以 nable 用户身份执行命令。另一条则把补丁元数据中的存储型 XSS 转变为以 UID 0,即 root 权限执行代码。
哪些版本受影响?
ACN 指出,受影响的是 N-central 的托管版和本地部署版。根本原因包括对用户输入数据处理不当、权限检查不足,以及会话、客户和设备之间的隔离不正确。
Bales 称他在预发布版 2026.4.0.31 上测试了这些利用代码,并认为几乎所有漏洞也影响更早的版本。这是他个人的判断,官方来源尚未证实。
客户应该怎么做?
ACN 建议遵循厂商的指引,在更新发布之前关闭本地部署的服务器。如果无法关闭,可以将可访问范围限制在已授权的网络和系统内,包括使用 VPN。该机构特别指出,这些措施无法完全缓解风险。
N-able 表示,可通过 N-able Login 访问的 Ecoverse 服务仍在运行,其中包括 Asset View、Patching 和 Vulnerability Management。类似的紧急情况我们也曾见过,例如Cisco ASA 和 FTD 的 SSL VPN 0-day。
需要了解的局限
BleepingComputer 并未独立核实所有漏洞,不过正在准备的修复程序表明,其中至少一部分是真实存在的。N-able 称尚未观察到实际利用行为,也没有发现未经授权访问数据的情况,但这只是该公司的说法。目前没有恢复日期。Bales 关于此前报告被忽视的指控仍有待证实,公司对此未作回应。
这对数字领域从业者意味着什么
如果你为使用 N-central 的客户提供服务,眼下你将失去用来监控和更新他们设备的工具。你需要一个替代方案,例如厂商指定的服务,并确保能及时通知客户。请检查你的本地服务器能否从互联网访问,因为一旦远程管理平台被攻破,所有与之相连的设备都会暴露。这起事件也说明了正确配置基础设施的重要性,而使用带安全更新的托管服务器的人都清楚,应将暴露面降到最低。
我们的看法
这起事件暴露出两个问题。第一是技术层面,拥有如此广泛权限的工具本应是防护最严密的,而 ACN 描述的攻击链表明控制措施薄弱。第二是流程层面,在不预先通知的情况下公开利用代码,会让成千上万的客户面临风险,无论 Bales 的理由是什么。如果他的指控属实,那么 N-able 恰恰忽略了本应避免此类局面的沟通渠道。在事实清楚之前,我们不应只归咎于一方。
常见问题
Able2Shell 是什么?
这是 Sean Bales 公开的 N-central 中 30 多个 0-day 漏洞的统称。该名称也是 GitHub 上那个附带演示利用代码的代码库的名字。
N-central 现在还能用吗?
不能,托管环境已下线。N-able 要求本地部署的客户在另行通知前保持服务器关闭。
目前有实际攻击发生吗?
N-able 表示尚未观察到实际利用。不过 ACN 指出网上已有可用的攻击链,因此风险依然存在。
有补丁吗?
暂时没有。N-able 正在开发并验证一个热修复程序,但尚未公布发布日期。
如果无法关闭服务器,我该怎么办?
将访问限制在已授权的网络和系统内,包括通过 VPN。ACN 提醒,这些措施并不能完全缓解这些漏洞。
未来几天 N-central 需要关注什么
眼下的关键是弄清热修复程序何时发布,以及是否出现真实攻击的迹象。N-able 承诺每四小时更新一次进展。
- 在重新开启任何服务器之前,关注 N-able 的状态更新和 ACN 的通报。
- 补丁发布后,检查管理员账户和日志,确认没有未经授权创建的用户。
- 关注 Bales 所称尚未修复的其他 N-able 漏洞是否会被进一步披露。



