
 Ing. Calogero Bono
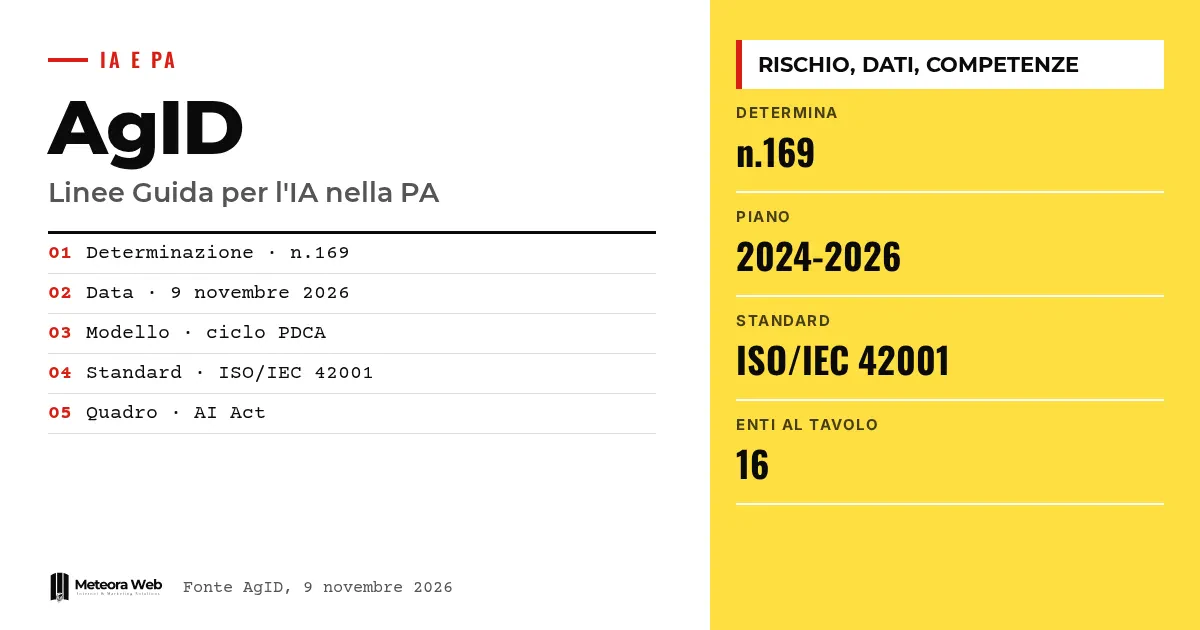
Die italienische Digitalagentur AgID hat die Leitlinien für den Einsatz von KI in der öffentlichen Verwaltung verabschiedet, mit der Verfügung Nr. 169 vom 9. November 2026. Der Text ist im Dreijahresplan für Informatik in der öffentlichen Verwaltung 2024-2026 vorgesehen. Er gibt Ämtern und Behörden praktische Hinweise, wie sie KI-Systeme einführen, ohne die europäischen und nationalen Regeln zu verletzen. Wichtig ist er auch für Anbieter und Entwickler, die mit der Verwaltung zusammenarbeiten.
Ein paar Begriffe, bevor wir zu den Fakten kommen. AI Act ist die europäische Verordnung, die KI-Systeme nach Risikostufen einordnet. PDCA steht für Plan-Do-Check-Act, einen Zyklus kontinuierlicher Verbesserung in vier Schritten. ISO/IEC 42001 ist der internationale Standard für Managementsysteme für KI. UTD bezeichnet die Stellen für die digitale Transformation in den Verwaltungen. Poisoning und Evasion sind Angriffe, die Trainingsdaten verfälschen oder das Modell täuschen.
Was sind die Leitlinien der AgID zur KI?
Laut AgID ist es ein Dokument, das Verwaltungen beim verantwortungsvollen, wirksamen und verantwortlichen Einsatz KI-basierter Technologien unterstützt. Es folgt dem Verfahren des Artikels 71 des Codice dell'Amministrazione Digitale (CAD).
Es übernimmt den europäischen und nationalen Rechtsrahmen und gibt Hinweise zu Konformität und organisatorischen Auswirkungen. Wer den Kontext einordnen will, findet in unserem Leitfaden zum EU AI Act mehr.
Wer hat an dem Dokument gearbeitet?
Der Text wurde am Konzertierungstisch des Dreijahresplans erarbeitet. Beteiligt waren ACN, ANAC, ANCI, Konferenz der Regionen, Consip, Dipartimento della Funzione Pubblica, Dipartimento per la Trasformazione Digitale, INAIL, INPS, ISTAT, IPZS, MEF, MIMIT, PagoPA und UPI.
Dass zentrale Ministerien, Agenturen, Regionen und Gemeinden gemeinsam am Tisch saßen, deutet auf ein Dokument hin, das auf sehr unterschiedlichen Ebenen angewendet werden soll. Das ist unsere Lesart, die Quelle sagt es so nicht.
Wie müssen die Verwaltungen das Risiko einstufen?
Die Verwaltungen sind verpflichtet, KI-Systeme nach den Risikostufen des AI Act einzuordnen. Danach müssen sie Anforderungen an Transparenz, menschliche Aufsicht und Verantwortlichkeit anwenden, vor allem bei Hochrisikolösungen.
Das Einführungsmodell stützt sich auf den PDCA-Zyklus und die Standards ISO/IEC 42001, mit Selbstbewertungsinstrumenten für die organisatorische und technologische Reife. Für Softwareentwickler ergänzen unsere Beiträge zu den Pflichten des AI Act für Entwickler das Bild gut.
Was sehen sie zu Daten, Sicherheit und Kompetenzen vor?
Das Datenmanagement gilt als Grundvoraussetzung für verlässliche Systeme. Das Dokument nennt vier Prinzipien, Genauigkeit, Kohärenz, Vollständigkeit und Aktualität, und stellt ihnen Cybersicherheitsmaßnahmen gegen Evasion-, Poisoning-, Datenschutz- und Missbrauchsangriffe zur Seite.
Auf menschlicher Ebene wird ein menschenzentriertes KI-Modell gefördert, mit einem ethischen Verhaltenskodex, Investitionen in digitale Bildung und der Aufwertung spezialisierter Profile in den UTD. Technisch lohnt außerdem der Leitfaden zu Jailbreaks und Prompt Injection.
Grenzen, die du kennen solltest
Grundlage ist die offizielle Mitteilung der AgID, nicht der vollständige Text der Leitlinien, den wir hier nicht analysiert haben. Wir wissen nicht, welche Fristen, Sanktionen oder finanziellen Instrumente die Einführung begleiten. Unklar bleibt, wie sich die Anforderungen an Anbieter in Ausschreibungen verändern. Der Text könnte mit dem nächsten Dreijahresplan noch aktualisiert werden.
Was sich für alle ändert, die im digitalen Bereich arbeiten
Wenn du Software oder Dienstleistungen an öffentliche Stellen verkaufst, rechne mit Fragen zur Risikoeinstufung, zur Dokumentation und zur Datenqualität. Es lohnt sich, menschliche Aufsichtsprozesse und KI-spezifische Sicherheitsmaßnahmen bereit zu haben. Für Freiberufler gilt das gleiche Prinzip im Kleinen, und unser Leitfaden zu KI für KMU hilft, ohne Verschwendung zu starten. Wer maßgeschneiderte Lösungen entwickelt, muss von Anfang an über Daten und Nachvollziehbarkeit nachdenken.
Unsere Einschätzung
Das Dokument geht in die richtige Richtung, weil es Daten und Kompetenzen vor die Technik stellt. Das Risiko ist, dass es für kleine Behörden mit wenig Personal und wenig geschulten Mitarbeitern eine bloße Liste von Pflichten bleibt. Der PDCA-Zyklus funktioniert nur, wenn jemand wirklich Zeit hat zu kontrollieren. Ohne Ressourcen und Weiterbildung kann Compliance zu einer Papierübung werden.
Häufige Fragen
Wer hat die Leitlinien verabschiedet?
Die Digitalagentur Italiens, mit der Verfügung Nr. 169 vom 9. November 2026. Der Text ist im Dreijahresplan für Informatik in der öffentlichen Verwaltung 2024-2026 vorgesehen.
An wen richten sie sich?
An die öffentlichen Verwaltungen, die KI-Systeme einsetzen. Sie geben praktische Hinweise zu Rechtskonformität und organisatorischen Auswirkungen.
Was muss die Verwaltung beim Risiko tun?
Sie muss KI-Systeme nach dem AI Act einstufen. Für Hochrisikosysteme sind Transparenz, menschliche Aufsicht und Verantwortlichkeit erforderlich.
Was ist der PDCA-Zyklus?
Ein Modell kontinuierlicher Verbesserung in vier Schritten, Plan-Do-Check-Act. Die Leitlinien verbinden es mit dem Standard ISO/IEC 42001 und Selbstbewertungsinstrumenten.
Welche Sicherheitsbedrohungen werden genannt?
Evasion, Poisoning, Datenschutz- und Missbrauchsangriffe. Das Dokument begegnet ihnen mit Cybersicherheitsmaßnahmen, verbunden mit der Datenqualität.
Worauf du nach der Verabschiedung der Leitlinien achten solltest
Der Text ist verabschiedet, die eigentliche Probe ist die Umsetzung in den Behörden. Es gibt drei Punkte, die du in den kommenden Wochen im Blick behalten solltest.
- Lies den vollständigen Text, den die AgID veröffentlicht, und markiere die Anforderungen, die deine Arbeit betreffen.
- Prüfe, ob die nächsten öffentlichen Ausschreibungen auf die Leitlinien oder den Standard ISO/IEC 42001 verweisen.
- Beobachte, wie die UTD reagieren, denn sie werden deine Ansprechpartner für den technischen Teil sein.



