
 Ing. Calogero Bono
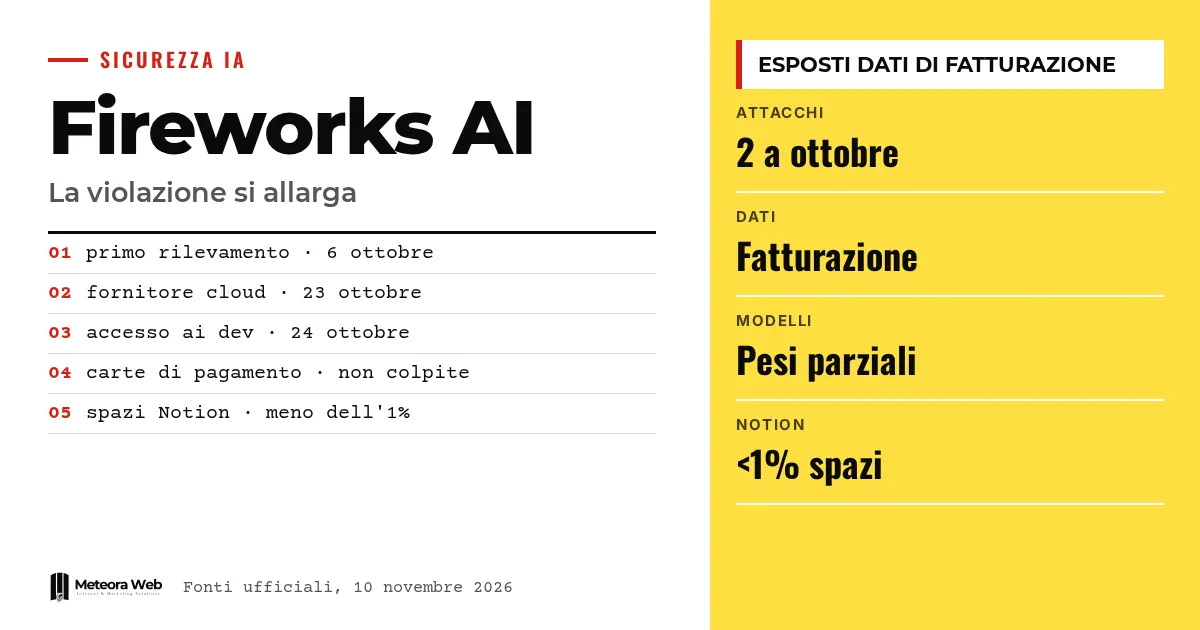
Fireworks AI, eine Plattform, auf der du KI-Modelle betreiben kannst, hat am Montag mitgeteilt, dass auf den Sicherheitsvorfall Anfang Oktober ein zweiter Angriff folgte. Die Angreifer sind über einen externen Cloud-Anbieter vorgedrungen und haben Entwicklungsrechner erreicht. Betroffen sind Abrechnungsdaten, Datensätze und unvollständige Modellgewichte. Das ist wichtig, weil viele Unternehmen diese Dienste nutzen, ohne es zu wissen, wie der Fall Notion zeigt.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. LLMjacking bezeichnet die Kaperung eines Sprachmodells mit gestohlenen Zugangsdaten, sodass andere seine Leistung nutzen und der Eigentümer die Rechnung zahlt. Modellgewichte sind die Parameter, die ein Modell im Training lernt, also sein eigentlicher technischer Wert. Inferenz ist die Nutzung eines bereits trainierten Modells, um Anfragen zu beantworten. Umgebungsvariablen sind Konfigurationswerte, oft API-Schlüssel und Token, die Programme beim Ausführen auslesen. API-Schlüssel ist das Passwort, mit dem eine Software auf einen Dienst zugreift.
Was ist bei Fireworks AI passiert?
Laut The Hacker News, die die Mitteilung des Unternehmens aufgreift, wurde der erste Vorfall am 6. Oktober entdeckt. Interne Zugangsdaten, die ohne Berechtigung verwendet wurden, verschafften Zugriff auf Umgebungsvariablen einzelner Kundenkonten, darunter API-Schlüssel und Token.
Damals hatte Fireworks keine Hinweise auf Zugriffe auf Modelle, Datensätze, Trainingsdaten, Inferenzverkehr oder personenbezogene Daten gefunden. Das Update vom Montag ändert das Bild, und laut The Register erweitert es die angegebenen Auswirkungen erheblich.
Wie sind die Angreifer diesmal eingedrungen?
Fireworks erklärt, dass ein externer Cloud-Anbieter, der seine Forschungs- und Entwicklungsrechner hostete, am 23. Oktober einen Vorfall hatte. Am Tag darauf nutzte der Angreifer ihn, um die Entwicklungsrechner zu erreichen und eine nicht autorisierte Arbeitslast auszuführen.
Der Anbieter wird nicht genannt. Fireworks gibt an, die Aktivität am selben Tag bemerkt zu haben und dass bis zum 25. Oktober keine weiteren erfolgreichen Zugriffe auf die von Kunden genutzte Plattform festgestellt wurden. Es ist genau die Art von Kette, die unser Beitrag zu Cloud-Sicherheit und DevSecOps in den Mittelpunkt stellt, denn deine Infrastruktur ist nur so sicher wie der schwächste Anbieter.
Welche Daten wurden offengelegt?
Fireworks unterteilt die Daten in drei Gruppen.
- Metadaten der Ressourcen, etwa Kennungen, Namen, Beschreibungen und Erstellungsdatum.
- Abrechnungsdaten, also Rechnungs- und Lieferadressen, Verlauf von Rechnungen und Zahlungen, Guthaben und verbrauchte Gutschriften.
- Bei einigen Kunden ein Teil der Modellgewichte und Datensätze, in unvollständiger Form.
Das Unternehmen erklärt, Zahlungskartennummern würden nicht gespeichert und seien daher nicht betroffen. Wie The Register anmerkt, hat es nicht angegeben, wie viele Kunden betroffen sind.
Warum ist Notion involviert?
Notion hat auf einer eigenen Seite erklärt, dass womöglich weniger als 1 Prozent seiner Arbeitsbereiche betroffen ist. Eventuell offengelegt wurden einige Chats mit Notion AI, die für die Funktion Insights genutzt wurden und als »nicht zuordenbar« beschrieben werden, also ohne Angabe von Autor oder Arbeitsbereich und ohne Werkzeugergebnisse.
Notion sagt, die Systeme seien seit dem 3. November von Fireworks getrennt und die dort vorhandenen Daten gelöscht worden. Es rät, die Daten als offengelegt zu betrachten und Passwörter oder Schlüssel, die im Assistenten eingefügt wurden, sofort zu ändern. Laut The Register könnten die Unterhaltungen jedoch identifizierende Details enthalten.
Zum Weiterlesen – Iris Ohyama, Datenpanne in der Cloud von Iris Plaza. Daten von 7,7 Millionen Menschen und Kundenverwaltung und Leistungshistorie im Barbershop, wie du Daten in wiederkehrende Termine verwandelst.
Grenzen, die du kennen solltest
Unklar ist, wie viele Kunden von den beiden Angriffen betroffen sind und welcher Cloud-Anbieter kompromittiert wurde. Dass die Angreifer mit LLMjacking in Verbindung stehen, wurde nicht unabhängig geprüft, es ist die Einschätzung von Fireworks. CEO Lin Qiao sagt, die Angreifer hätten nicht nach den Gewichten gesucht, doch das ist eine Aussage des Unternehmens. Die Untersuchung zusammen mit Unit 42 von Palo Alto Networks läuft noch, und das Bild kann sich ändern.
Was sich für alle ändert, die digital arbeiten
Wenn du KI-Dienste nutzt, frag dich, welche Anbieter deine Daten tatsächlich verarbeiten. Eine App, die nach deiner eigenen aussieht, kann auf fremde Inferenz zurückgreifen, wie im Fall Notion. Rotiere API-Schlüssel und Token regelmäßig und füge keine Zugangsdaten in Chatbots ein, denn ein Chat kann in einem fremden Speicher landen. Prüfe außerdem die Verträge, um zu wissen, ob der Anbieter dich warnen muss und innerhalb welcher Frist. Wer entwickelt, sollte Schlüssel mit minimalen Rechten und Ausgabenlimits betreiben, damit ein Diebstahl weniger kostet. Auch offengelegte Abrechnungsdaten sind nützliches Material für gezielte Betrugsversuche.
Unsere Einschätzung
Der Fall zeigt eine wenig beachtete Schwachstelle. Unternehmen kaufen KI bei Plattformen, die selbst von weiteren Anbietern abhängen, und an der Kundenseite sieht niemand diese Kette. Fireworks hat schnell reagiert, kommunizierte aber in zwei Schritten, und die erste Fassung unterschätzte den Vorfall. Zu sagen, Kreditkartendaten seien nicht betroffen, reicht nicht. Nötig sind klare Zahlen zu den betroffenen Kunden und zum Cloud-Anbieter. Bis dahin sollte, wer diese Dienste nutzt, davon ausgehen, dass Daten abfließen könnten.
Häufig gestellte Fragen
Was ist Fireworks AI?
Es ist eine Inferenzplattform für Entwickler, die offene Modelle wie Mistral, Llama oder Gemma betreiben wollen, ohne die Hardware selbst zu verwalten. Laut Notion versorgt sie Zehntausende Kunden.
Wurden Kreditkartennummern gestohlen?
Laut Fireworks nein. Das Unternehmen sagt, es speichere keine Zahlungskartennummern, daher seien sie nicht berührt worden. Offengelegt wurden dagegen Adressen, Rechnungsverlauf und Guthaben.
Wann fand der zweite Angriff statt?
Der Cloud-Anbieter wurde am 23. Oktober kompromittiert, und am folgenden Tag gelangten die Angreifer zu den Entwicklungsrechnern von Fireworks. Das Unternehmen sagt, es habe dies am selben Tag bemerkt.
Was soll ich tun, wenn ich Notion AI nutze?
Prüfe, ob du eine Benachrichtigung erhalten hast, denn dann ist dein Arbeitsbereich betroffen. Notion rät, Passwörter, API-Schlüssel oder Zugangsdaten, die im Assistenten eingefügt wurden, sofort zu ändern.
Was ist LLMjacking?
Es ist der Diebstahl des Zugangs zu einem Sprachmodell mit gestohlenen Zugangsdaten. Die Zugänge werden weiterverkauft, und der rechtmäßige Eigentümer zahlt für den Verbrauch. Google hat gewarnt, dass solche Angriffe zunehmen.
Worauf du im Fall Fireworks in den nächsten Wochen achten solltest
Die Untersuchung mit Unit 42 ist nicht abgeschlossen, und weitere Kunden könnten sich als betroffen herausstellen. Es lohnt sich, den offiziellen Mitteilungen zu folgen.
- Verfolge die Sicherheitshinweise von Fireworks und der Anbieter, die es nutzen, um zu sehen, ob neue Mitteilungen zu betroffenen Kunden kommen.
- Prüfe in deinen KI-Werkzeugen, welche externe Inferenz verwenden, und frag den Anbieter, ob er auf Fireworks setzt.
- Kontrolliere in den kommenden Wochen Rechnungen und Verbrauch deiner KI-Dienste, um ungewöhnliche Nutzung gestohlener Schlüssel sofort zu erkennen.
Quellen
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers



