
 Ing. Calogero Bono
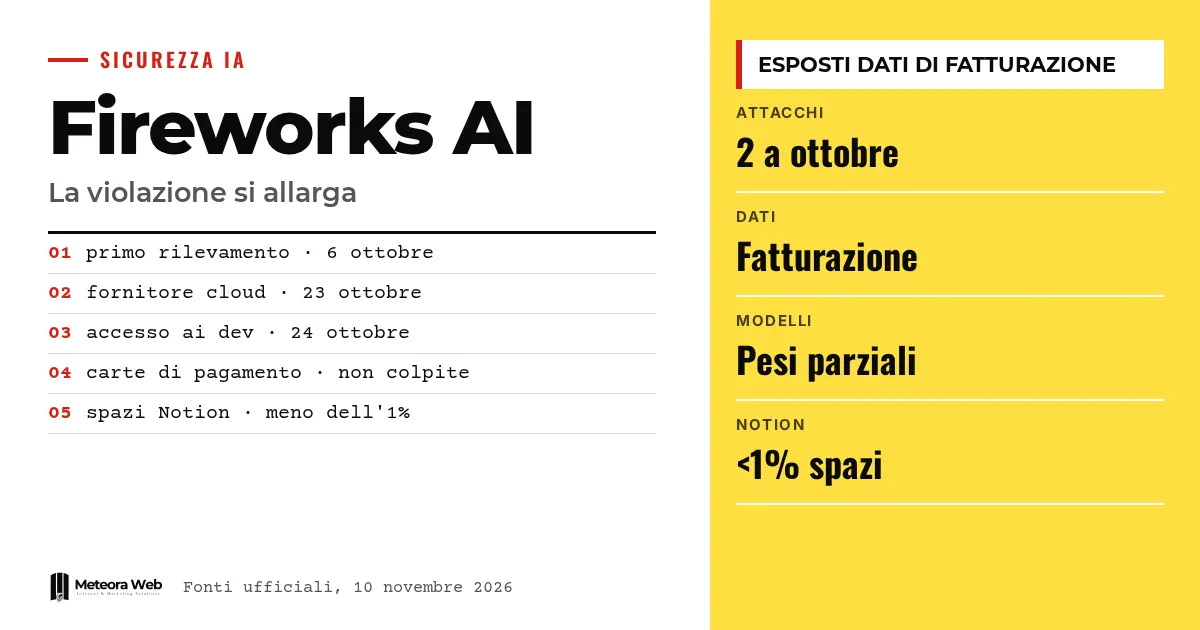
Fireworks AI, een platform waarmee je AI-modellen kunt draaien, heeft maandag laten weten dat het beveiligingsincident van begin oktober gevolgd is door een tweede aanval. De daders zijn via een externe cloudleverancier binnengedrongen en hebben ontwikkelcomputers bereikt. Factuurgegevens, datasets en onvolledige modelgewichten zijn in het vizier geraakt. Dat is belangrijk omdat veel bedrijven deze diensten gebruiken zonder het te weten, zoals het geval Notion laat zien.
Een paar termen voordat we naar de feiten gaan. LLMjacking is het kapen van een taalmodel met gestolen inloggegevens, zodat anderen de capaciteit gebruiken en de eigenaar de rekening betaalt. Modelgewichten zijn de parameters die een model tijdens de training leert, dus de technische kern ervan. Inferentie is het gebruik van een al getraind model om verzoeken te beantwoorden. Omgevingsvariabelen zijn configuratiewaarden, vaak API-sleutels en tokens, die programma's tijdens het draaien uitlezen. API-sleutel is het wachtwoord waarmee software toegang krijgt tot een dienst.
Wat is er precies gebeurd bij Fireworks AI?
Volgens The Hacker News, dat het bericht van het bedrijf citeert, is het eerste incident op 6 oktober opgemerkt. Interne inloggegevens zijn zonder toestemming gebruikt om toegang te krijgen tot omgevingsvariabelen van enkele klantaccounts, inclusief API-sleutels en tokens.
Toen vond Fireworks nog geen bewijs van toegang tot modellen, datasets, trainingsdata, inferentieverkeer of persoonsgegevens. De update van maandag verandert dat beeld, en volgens The Register vergroot die de gemelde impact aanzienlijk.
Hoe zijn de aanvallers de tweede keer binnengekomen?
Fireworks legt uit dat een externe cloudleverancier, die zijn onderzoeks- en ontwikkelmachines hostte, op 23 oktober een incident had. De dag erna gebruikte de dader die leverancier om de ontwikkelmachines te bereiken en een ongeautoriseerde workload uit te voeren.
De leverancier wordt niet genoemd. Fireworks zegt de activiteit dezelfde dag te hebben opgemerkt en dat er op 25 oktober geen andere geslaagde toegang tot het platform van klanten is vastgesteld. Het is het soort keten waar ons artikel over cloudbeveiliging en DevSecOps om draait, want je infrastructuur is zo veilig als de zwakste leverancier.
Welke gegevens zijn blootgesteld?
Fireworks verdeelt de gegevens in drie groepen.
- Metadata van resources, zoals identificatoren, namen, beschrijvingen en aanmaakdatum.
- Factuurgegevens, dat wil zeggen factuur- en verzendadressen, factuur- en betaalgeschiedenis, saldo en gebruikte tegoeden.
- Voor sommige klanten een deel van modelgewichten en datasets, in onvolledige vorm.
Het bedrijf zegt dat betaalkaartnummers niet worden opgeslagen en daarom niet betrokken zijn. Het heeft niet gezegd hoeveel klanten getroffen zijn, zoals The Register opmerkt.
Waarom speelt Notion een rol?
Notion heeft in een speciale pagina uitgelegd dat minder dan 1% van zijn werkruimten betrokken kan zijn. Mogelijk zijn enkele chats met Notion AI blootgesteld, gebruikt voor de functie Insights, die als «niet toewijsbaar» worden omschreven, dus zonder auteur- of werkruimte-indicatie en zonder toolresultaten.
Notion zegt dat het sinds 3 november de systemen van Fireworks heeft losgekoppeld en de daar aanwezige gegevens heeft verwijderd. Het adviseert de gegevens als blootgesteld te beschouwen en wachtwoorden of in de assistent geplakte sleutels direct te wijzigen. Volgens The Register kunnen de gesprekken echter identificerende details bevatten.
Lees ook Iris Ohyama, inbreuk op de cloud van Iris Plaza. Gegevens van 7,7 miljoen mensen en Klantenbeheer en servicegeschiedenis in de barbershop — hoe je gegevens omzet in terugkerende afspraken.
Beperkingen om te kennen
Het is niet bekend hoeveel klanten door de twee aanvallen zijn getroffen, en ook niet welke cloudleverancier is gecompromitteerd. Dat de daders aan LLMjacking verbonden zijn, is niet onafhankelijk geverifieerd en is de inschatting van Fireworks. CEO Lin Qiao zegt dat de aanvallers niet op de gewichten uit waren, maar dat is een verklaring van het bedrijf zelf. Het onderzoek met Unit 42 van Palo Alto Networks loopt nog en het beeld kan veranderen.
Wat verandert er voor wie met digitale techniek werkt
Als je AI-diensten gebruikt, vraag je dan af welke leveranciers je gegevens echt verwerken. Een app die van jou lijkt, kan op inferentie van derden draaien, zoals bij Notion. Wissel API-sleutels en tokens regelmatig en plak geen inloggegevens in chatbots, want een chat kan in andermans archief terechtkomen. Controleer ook je contracten, om te weten of de leverancier je moet waarschuwen en binnen welke termijn. Wie ontwikkelt, doet er goed aan sleutels met minimale rechten en uitgavenlimieten te gebruiken, zodat een diefstal minder kost. Ook blootgestelde factuurgegevens kunnen bruikbaar zijn voor gerichte oplichting.
Ons oordeel
Dit geval laat een zwak punt zien dat weinig besproken wordt. Bedrijven kopen AI van platforms die op hun beurt van andere leveranciers afhankelijk zijn, en aan de klantkant ziet niemand die keten. Fireworks reageerde snel, maar communiceerde in twee fasen en de eerste versie onderschatte wat er was gebeurd. Zeggen dat de kaartgegevens niet betrokken waren, is niet genoeg. Er zijn duidelijke cijfers nodig over de getroffen klanten en de cloudleverancier. Tot die tijd moet wie deze diensten gebruikt ervan uitgaan dat zijn gegevens kunnen zijn uitgelekt.
Veelgestelde vragen
Wat is Fireworks AI?
Het is een inferentieplatform voor ontwikkelaars die open modellen zoals Mistral, Llama of Gemma willen draaien zonder de hardware zelf te beheren. Volgens Notion bedient het tienduizenden klanten.
Zijn de kaartnummers gestolen?
Nee, volgens Fireworks. Het bedrijf zegt geen betaalkaartnummers op te slaan, dus die zijn niet geraakt. Wel zijn adressen, factuurgeschiedenis en saldo blootgesteld.
Wanneer vond de tweede aanval plaats?
De cloudleverancier werd op 23 oktober gecompromitteerd en de dag erna bereikten de aanvallers de ontwikkelmachines van Fireworks. Het bedrijf zegt dat het dezelfde dag is opgemerkt.
Wat moet ik doen als ik Notion AI gebruik?
Kijk of je bent benaderd, want dan is je werkruimte betrokken. Notion adviseert wachtwoorden, API-sleutels of inloggegevens die in de assistent zijn geplakt direct te wijzigen.
Wat is LLMjacking?
Het is het stelen van toegang tot een taalmodel met gestolen inloggegevens. De toegang wordt doorverkocht en de legitieme eigenaar betaalt het verbruik. Google waarschuwde dat dit soort aanvallen toenemen.
Waar je in de komende weken op moet letten bij de zaak Fireworks
Het onderzoek met Unit 42 is niet afgerond en er kunnen nog meer klanten blijken getroffen. Het loont om de officiële updates te volgen.
- Volg de beveiligingsmeldingen van Fireworks en de leveranciers die het gebruiken, om te zien of er nieuwe berichten over getroffen klanten komen.
- Controleer in je AI-tools welke externe inferentie gebruiken en vraag de leverancier of die op Fireworks draait.
- Let de komende weken op de facturen en het verbruik van je AI-diensten, zodat je ongebruikelijk gebruik van gestolen sleutels snel opmerkt.
Bronnen
- thehackernews.com, Fireworks AI Breach Widens to Expose Customer Billing Data and Incomplete Model Weights
- theregister.com, Fireworks AI gets burned twice as customer data exposure widens
- bleepingcomputer.com, Fireworks AI discloses new breach after cloud provider hack
- notion.com, Fireworks AI security breach impacts Notion and their customers



