
 Ing. Calogero Bono
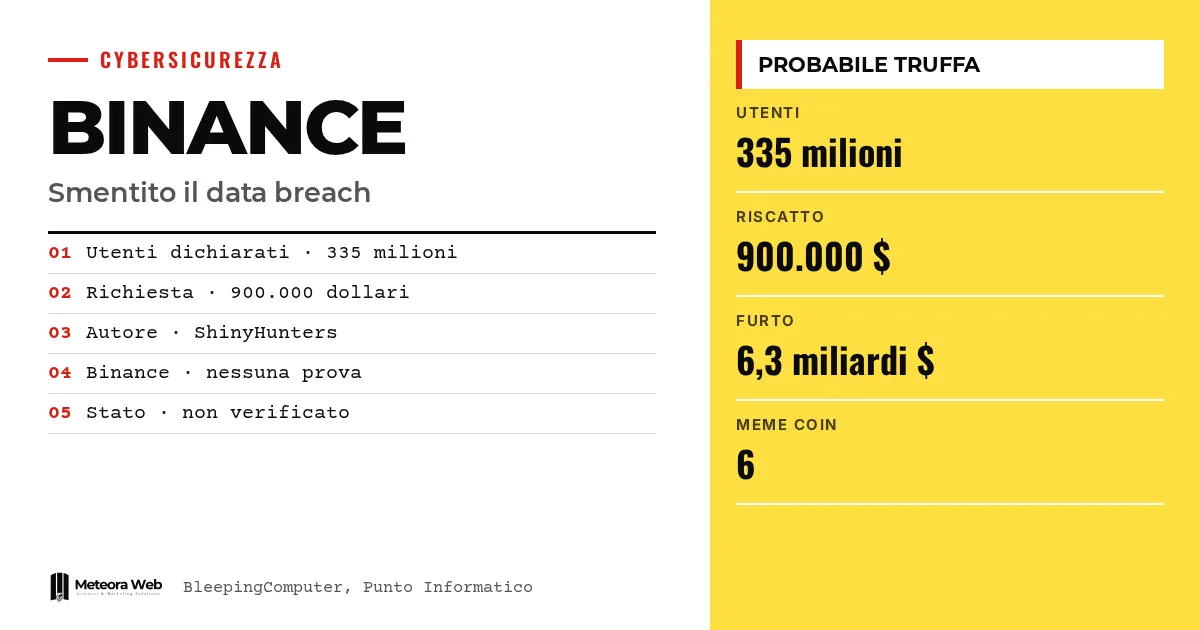
Binance hat dementiert, erneut ein Datenleck erlitten zu haben. Ein Nutzer eines Untergrundforums, der den Namen ShinyHunters verwendet, behauptet, die Daten von 335 Millionen Kunden zu besitzen, und verlangt 900.000 Dollar, damit er sie nicht veröffentlicht. Die Börse spricht von einem wahrscheinlichen Betrugsversuch. Der Fall kommt wenige Tage nach dem Diebstahl von rund 6,3 Milliarden Dollar, der nordkoreanischen Hackern zugeschrieben wird, und deshalb hat die Meldung viel Aufmerksamkeit erregt.
Ein paar Begriffe, bevor wir zu den Fakten kommen. Data Breach ist eine Verletzung von Systemen, die zum Diebstahl von Daten führt. KYC (Know Your Customer) sind die Ausweisdokumente, die eine Börse sammelt, um Kunden zu verifizieren. Infostealer ist Schadsoftware, die Passwörter und Daten direkt vom Gerät des Opfers stiehlt. Meme-Coin ist eine Kryptowährung, die aus Spaß oder Modeerscheinung entsteht und sich leicht erstellen lässt. Liquiditätspool ist eine Reserve an Token auf einer dezentralen Börse, die für Handelsgeschäfte genutzt wird.
Was ist beim mutmaßlichen Datenleck bei Binance passiert?
Laut BleepingComputer hat ein Akteur in einem gerade erst gegründeten Forum angeboten, was er als Datensätze von 335 Millionen Nutzern bezeichnet. Die Liste umfasst KYC-Dokumente, Informationen zur internen Infrastruktur, Passwörter, private Schlüssel von Wallets, Transaktionshistorien, E-Mail-Adressen und Telefonnummern.
Verlangt werden 900.000 Dollar. Der Verfasser schreibt, Binance bleiben "zwei Optionen", und fasst sie als "zahlen oder veröffentlichen" zusammen. Wie Punto Informatico berichtet, wäre diese Summe genau das Lösegeld, das die Börse zahlen soll.
Warum spricht Binance von Betrug?
Ein Sprecher sagte BleepingComputer, dass man keine Belege dafür gefunden habe, dass Systeme, KYC-Daten, Zugangsdaten oder private Schlüssel kompromittiert wurden. Ähnliche Fälle hätten oft Daten betroffen, die durch Infostealer auf den Geräten der Nutzer gesammelt wurden, nicht eine Verletzung der Börse.
Binance weist außerdem auf Ungereimtheiten in der Ankündigung hin.
- Die Börse hält nicht die privaten Schlüssel externer Nutzer-Wallets.
- Sie speichert keine Passwörter im Klartext.
- Sie ist in einigen der im Beitrag genannten Länder nicht mehr tätig.
Auch andere Nutzer des Forums zeigten sich skeptisch. Sie fragten, warum jemand, der tatsächlich die Schlüssel aller Wallets besitze, die Daten verkaufen sollte, da er die Wallets einfach leeren könnte.
Welche Verbindung gibt es zum Diebstahl von 6,3 Milliarden?
Eine nachgewiesene Verbindung gibt es nicht. Der Kontext wiegt dennoch schwer. Binance hat bestätigt, dass nordkoreanische Hacker einen Mitarbeiter durch ein fingiertes Vorstellungsgespräch dazu gebracht haben, Schadsoftware zu installieren, und so rund 6,34 Milliarden Dollar erbeuteten. Darüber haben wir in diesem Artikel zum gefälschten Vorstellungsgespräch berichtet.
Das FBI hat den Angriff TraderTraitor zugeschrieben, einer vom nordkoreanischen Staat unterstützten Gruppe, die auch als Lazarus Group, Jade Sleet und APT38 bekannt ist. Mehr dazu findest du auch in dem Beitrag über die Wiederaufnahme der Auszahlungen. Die Gruppe wurde bereits im Februar 2025 mit dem Diebstahl von 1,5 Milliarden Dollar bei Bybit in Verbindung gebracht.
Wie werden die erbeuteten Gelder gewaschen?
Die Experten von Elliptic haben eine Methode entdeckt, die Meme-Coins nutzt. Rund 430.000 Dollar wurden über einen Liquiditätspool auf einer dezentralen Börse in der NEAR-Blockchain gewaschen.
Die Kriminellen haben sechs Meme-Coins erstellt und deren Token im Pool gegen echte Vermögenswerte getauscht. So verschoben sie Gelder zwischen Wallets, indem sie den Pool passierten. Die Transaktionen bleiben auf der öffentlichen Blockchain sichtbar und lassen sich nachverfolgen, die Methode verlangsamt die Ermittlungen jedoch.
Grenzen, die du kennen solltest
Eine unabhängige Überprüfung der zum Verkauf stehenden Daten gibt es nicht. Das Dementi stammt von Binance, einer beteiligten Partei, und keine Quelle zeigt Datenproben. Wir wissen nicht sicher, wer der Verfasser des Beitrags tatsächlich ist. Punto Informatico spricht von einem starken Verdacht, nicht von Gewissheit. Offen bleibt die Möglichkeit, dass alte, durch Infostealer gesammelte Daten im Umlauf sind. Das Bild kann sich ändern, wenn überprüfbare Proben auftauchen.
Was sich für alle ändert, die digital arbeiten
Für alle, die eine Börse nutzen oder Krypto im Unternehmen verwalten, ist das konkreteste Risiko Phishing. Binance rät, niemals Passwörter, 2FA-Codes, Seed-Phrasen oder private Schlüssel weiterzugeben. Wer E-Mails erhält, die einen angeblichen Datendiebstahl erwähnen, sollte misstrauisch sein.
Das gilt auch für alle, die Kundendaten verwalten. Wenn dir jemand schreibt, er habe deine Daten, und Lösegeld verlangt, prüfe das, bevor du zahlst. Sollte tatsächlich eine Verletzung vorliegen, gelten die Pflichten, die in unserem Leitfaden zur DSGVO-Meldung beschrieben sind.
Unsere Einschätzung
Das Dementi ist plausibel, aber man sollte dem Wort des Unternehmens nicht blind vertrauen. Die technischen Hinweise sind stichhaltig, vor allem das Paradox mit den privaten Schlüsseln. Auffällig ist jedoch der Zeitpunkt. Nach einem Rekorddiebstahl kann jeder die Angst ausnutzen, um Geld zu erpressen oder Zweifel zu säen. Das eigentliche Risiko bleibt das Vertrauen der Nutzer, das auch durch einen Fehlalarm erschüttert wird. Deshalb braucht es klare und überprüfbare Kommunikation, nicht nur Dementis.
Häufig gestellte Fragen
Hat Binance ein neues Datenleck erlitten?
Nach Angaben von Binance nein. Die Börse sagt, sie habe keine Hinweise auf eine Kompromittierung ihrer Systeme gefunden. Eine unabhängige Überprüfung gibt es derzeit nicht.
Wer ist ShinyHunters?
Es handelt sich um eine im Cyberkriminellen-Milieu bekannte Erpressergruppe. Quellen gehen davon aus, dass der Verfasser des Beitrags ihren Namen nutzt, um von deren Bekanntheit zu profitieren.
Wie viel verlangen die Kriminellen?
Sie verlangen 900.000 Dollar. Der Beitrag nennt 335 Millionen betroffene Nutzer und droht mit der Veröffentlichung, falls Binance nicht zahlt.
Könnten die Daten von woanders stammen?
Das ist möglich. Binance weist darauf hin, dass ähnliche Fälle oft Daten betrafen, die durch Infostealer von den Geräten der Nutzer gestohlen wurden, nicht aus den Systemen der Börse.
Was sollte ein Binance-Nutzer tun?
Gib niemals Passwörter, 2FA-Codes, Seed-Phrasen oder private Schlüssel weiter. Achte auf Phishing-Versuche, darauf weist Binance selbst hin.
Worauf du in den kommenden Wochen bei Binance achten solltest
Es braucht Belege, nicht Ankündigungen. Entscheidend sind überprüfbare Datenproben und der Fortgang der Ermittlungen zum Diebstahl von 6,3 Milliarden Dollar.
- Prüfe, ob Datenproben im Forum auftauchen und ob unabhängige Experten sie verifizieren.
- Verfolge die Mitteilungen von Binance und dem FBI zur Zuordnung des Angriffs und zur Rückholung der Gelder.
- Lies die erste Darstellung von Binance zur Schadsoftware auf Macs, über die der Podcast von 9to5Mac berichtet.



