
 Ing. Calogero Bono
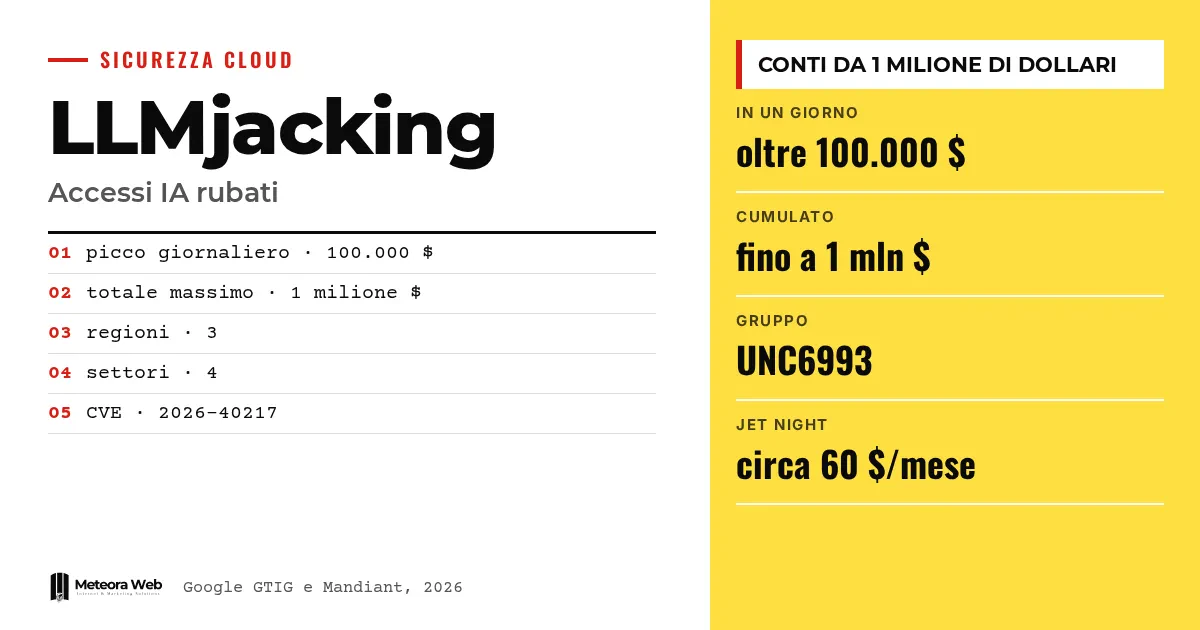
Die Google Threat Intelligence Group und Mandiant haben einen Bericht über LLMjacking veröffentlicht, die Kaperung von Firmenzugängen zu Sprachmodellen. Laut Google haben die Angriffe im Jahr 2026 Organisationen in Nordamerika, Südamerika und im asiatisch-pazifischen Raum getroffen. An einem einzigen Tag überstiegen die betrügerischen Ausgaben 100.000 Dollar, und bei einigen Unternehmen erreichte die Summe 1 Million, bevor die Zugänge gesperrt wurden. Wichtig ist das, weil die Kosten vom Opfer getragen werden, nicht vom Angreifer.
Ein paar Begriffe, bevor wir zu den Fakten kommen LLM ist ein großes Sprachmodell, die Technik hinter Chatbots. API-Key ist der Schlüssel, mit dem ein Programm einen Dienst nutzen kann. IAM bezeichnet die Verwaltung von Identitäten und Berechtigungen in der Cloud. Service Account ist eine technische Identität, die von Anwendungen und nicht von Personen genutzt wird. MFA ist die Mehrfaktor-Authentifizierung, die zweite Sicherheitsebene neben dem Passwort.
Was ist LLMjacking und warum kostet es so viel?
Es ist eine Weiterentwicklung des Diebstahls von Cloud-Ressourcen. Ein Angreifer erlangt einen Schlüssel oder Zugang und verbraucht KI-Modelle, während der Eigentümer die Rechnung zahlt. Laut dem Bericht von Google steigen die Kosten hier innerhalb weniger Stunden, anders als beim Cryptojacking, das Ressourcen schrittweise verbraucht.
TechRadar berichtet, dass die Kosten in sechs Minuten sechsstellige Beträge erreichen können. Diese Angabe ist eine Zusammenfassung der Zeitung und sollte mit Vorsicht gelesen werden, denn der Bericht spricht von Stunden.
Wie verschaffen sich die Angreifer Zugang?
Die Angreifer ignorieren Support-Chatbots und zielen auf die Modelle im Backend. Sie suchen offene Endpunkte oder gültige API-Schlüssel. Laut Google ist der häufigste Weg jedoch offengelegte oder gestohlene Cloud-Identitäts-Token, etwa IAM-Zugangsdaten, Schlüssel von Service Accounts, persönliche GitHub-Token und aktive Session-Token.
Eine Gruppe namens UNC6993 hat eine Cloud-Instanz mit einem falsch konfigurierten Service-Account-Schlüssel kompromittiert. Anschließend nutzte sie eine gefälschte Anmeldeseite, damit Nutzer ihr Session-Token einfügen, und umging so Passwort und MFA. Eine andere Gruppe sammelte Firmen-API-Schlüssel aus öffentlichen GitHub-Repositories.
Was tun die Angreifer, wenn sie drin sind?
Sie suchen weitere Zugangsdaten, erweitern ihre Rechte und bleiben im System. Laut dem Bericht klonen sie Code auf der Suche nach Geheimnissen, lesen Logs und legen unautorisierte Konten an. Außerdem hinterlegen sie SSH-Schlüssel auf virtuellen Maschinen. Ein Akteur erstellte gefälschte Service-Konten, getarnt als interne Tools zur Optimierung der Abrechnung.
In einem Fall wurde die Schwachstelle CVE-2026-40217 im LiteLLM-Gateway ausgenutzt, um normale Schlüssel in Administratorzugangsdaten zu verwandeln. Um Anfragelimits zu umgehen, nutzte ein Akteur die Strategie «burn and rotate», bei der er ständig Service-Konten anlegte und wieder löschte.
Wenn du die APIs von Google in deinen Projekten nutzt, hilft dir unser Leitfaden zur Gemini API dabei zu verstehen, wo die Schlüssel liegen.
Wer sind die LLM Mixers?
Sie sind die Betreiber des nachgelagerten Marktes. Laut Google fungieren sie als illegale Gateways, die unautorisierte Modellzugänge weiterleiten, bündeln und weiterverkaufen. So entsteht eine Arbeitsteilung zwischen denen, die in Systeme eindringen, und denen, die daraus Geld machen.
Laut The Hacker News bietet ein Dienst namens Jet Night einen Plan mit unbegrenzten Tokens und angeblichem Zugang zu einem Frontier-Modell für etwa 60 Dollar im Monat. Symantec und Carbon Black beschreiben außerdem einen Dienst, der die Tools Codex und Claude Code neu installiert und die Anfragen über Server Dritter leitet. Betroffen sind vor allem Organisationen in der Volksrepublik China sowie Niederlassungen in Südkorea, Taiwan und Malaysia.
Grenzen, die du kennen solltest
Der Bericht beschreibt Vorfälle, ohne die betroffenen Unternehmen zu nennen, deshalb lassen sich die Fälle nicht überprüfen. Wir wissen nicht, wie viele Organisationen betroffen sind und wie viele davon aus Italien stammen. Googles Prognosen zum Wachstum des Phänomens sind eine Schätzung, kein Messwert. Beim von Symantec beschriebenen Dienst gibt es keine Belege dafür, dass Prompts gesammelt oder Antworten verändert werden.
Was sich für alle ändert, die digital arbeiten
Wer Systeme entwickelt oder betreibt, sollte einen API-Schlüssel als wirtschaftlich kritische Information behandeln, ähnlich wie eine Kreditkarte. Google empfiehlt, die Transparenz auf LLM-Plattformen zu erhöhen, die Erkennung von Änderungen an Konten und Diensten zu priorisieren und jede nicht autorisierte Aktivierung als kritischen Vorfall zu behandeln. Notwendig ist außerdem das Prinzip der minimalen Rechte. Wer Anwendungen auf eigenen Servern betreibt, kann auf gemanagtes Hosting mit Sicherheitsupdates setzen, doch die Schlüssel bleiben in der Verantwortung dessen, der sie erstellt. Wichtig ist auch, was Mitarbeitende tun, denn die Installation nicht genehmigter Tools entsteht oft aus Neugier.
Unsere Einschätzung
Der Bericht hat einen Verdienst – Er verlagert die Diskussion von der Angst vor KI hin zum Umgang mit Geheimnissen. Fast alles beginnt mit Zugangsdaten, die dort liegen, wo sie nicht hingehören, etwa in öffentlichen Repositories oder bei Schlüsseln mit zu weiten Rechten. Das sind alte Fehler, die durch nutzungsabhängig abgerechnete Dienste teuer werden. Bleibt der Verdacht, dass ein Teil der Alarmstimmung auch dazu dient, Erkennungstools zu verkaufen. Der Rat selbst aber ist stichhaltig und kostet wenig. Bevor du einem Produkt KI-Funktionen hinzufügst, solltest du Ausgabenlimits und Abrechnungswarnungen festlegen.
Häufige Fragen
Was ist LLMjacking?
Es ist der Diebstahl von Zugriff auf Sprachmodelle einer Organisation. Der Angreifer nutzt gestohlene API-Schlüssel oder Cloud-Identitäten, und der Eigentümer bezahlt den Verbrauch. Der Begriff erinnert an Cryptojacking.
Wie teuer kann ein Angriff werden?
Laut Google über 100.000 Dollar an einem einzigen Tag. Bei einigen Organisationen erreichte die Summe 1 Million, bevor die Zugänge gesperrt wurden.
Wie verschaffen sich die Angreifer Zugang?
Vor allem über offengelegte oder gestohlene Cloud-Identitäts-Token. Genutzt werden auch API-Schlüssel, die in öffentlichen GitHub-Repositories gefunden wurden, sowie offene Endpunkte. Eine gefälschte Anmeldeseite hat sogar die MFA umgangen.
Was sind LLM Mixers?
Das sind illegale Dienste, die gestohlene Modellzugänge weiterverkaufen. Sie fungieren als Gateway zwischen denen, die Systeme gehackt haben, und denen, die Tokens kaufen. Google beschreibt sie als wachsende Arbeitsteilung.
Wie kann man sich schützen?
Mit mehr Transparenz auf LLM-Plattformen und minimalen Rechten für Konten und Nutzer. Jede nicht autorisierte Aktivierung sollte als kritischer Vorfall gelten. Google nennt diese Punkte im Bericht.
Worauf du in den kommenden Monaten achten solltest beim Missbrauch von KI-Modellen
Google erwartet, dass LLMjacking als Diebstahl von Ressourcen das Cryptojacking überholt. Es lohnt sich zu beobachten, wohin sich das Risiko verlagert.
- Prüfe deine Repositories, auch alte, auf API-Schlüssel oder Token und rotiere sie.
- Lege Ausgabenschwellen und Abrechnungswarnungen für KI-Dienste fest, damit ein Anstieg sofort auffällt.
- Überprüfe die KI-Tools, die dein Team installiert hat, und halte Routing-Gateways wie LiteLLM aktuell.



