
 Ing. Calogero Bono
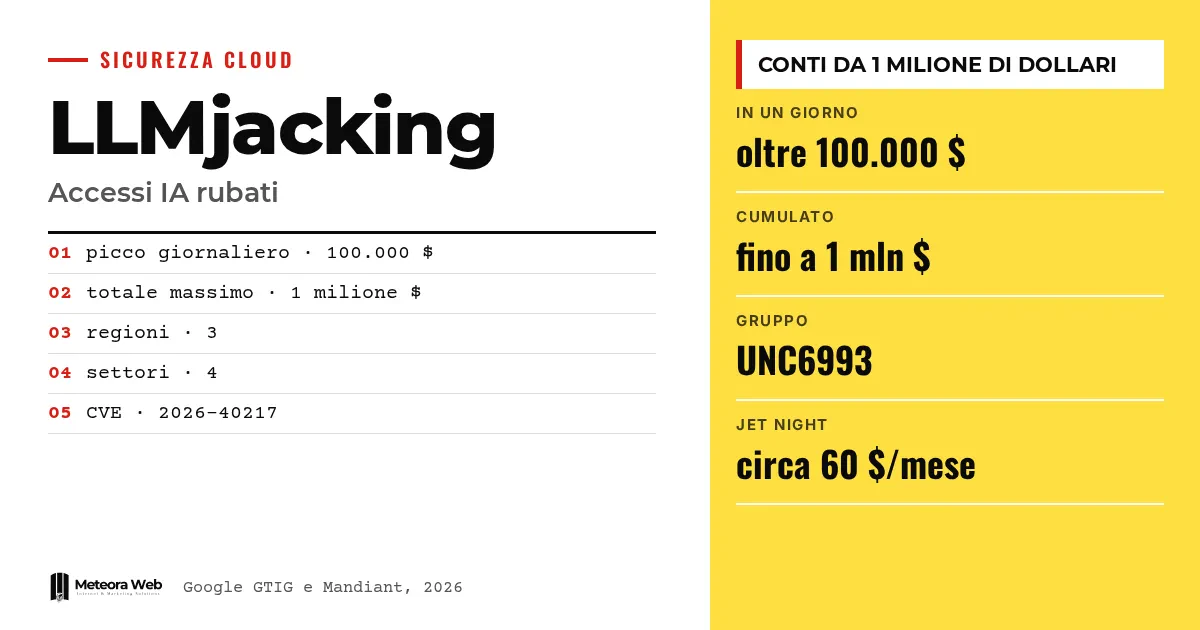
Google Threat Intelligence Group en Mandiant hebben een rapport gepubliceerd over LLMjacking, het kapen van bedrijfstoegang tot taalmodellen. Volgens Google troffen de aanvallen in 2026 organisaties in Noord-Amerika, Zuid-Amerika en Azië-Pacific. In één dag liepen de frauduleuze kosten op tot meer dan 100.000 dollar, en bij sommige bedrijven kwam het totaal op 1 miljoen voordat de toegang werd ingetrokken. Dit is belangrijk omdat de rekening wordt betaald door het slachtoffer, niet door de aanvaller.
Enkele termen, voordat we naar de feiten gaan. LLM is een groot taalmodel, de motor achter chatbots. API key is de sleutel waarmee een programma een dienst kan gebruiken. IAM staat voor het beheer van identiteiten en rechten in de cloud. Service Account is een technische identiteit die door applicaties wordt gebruikt en niet door mensen. MFA is multifactorauthenticatie, de tweede controle naast het wachtwoord.
Wat is LLMjacking en waarom kost het zoveel?
Het is een evolutie van de diefstal van cloudresources. Een aanvaller krijgt een sleutel of toegang en gebruikt AI-modellen terwijl de eigenaar de rekening betaalt. Volgens het rapport van Google stijgen de kosten, anders dan bij cryptojacking dat geleidelijk resources verbruikt, hier binnen enkele uren.
TechRadar meldt dat de kosten in zes minuten zesцифferige bedragen kunnen bereiken. Dat cijfer is een samenvatting van de krant en moet voorzichtig worden gelezen, want het rapport spreekt over uren.
Hoe komen aanvallers binnen?
Aanvallers negeren klantenservicechatbots en richten zich op de modellen in de backend. Ze zoeken blootgestelde eindpunten of geldige API-sleutels. Volgens Google is de meest voorkomende route echter blootgestelde of gestolen cloudidentiteitstokens, zoals IAM-inloggegevens, Service Account-sleutels, persoonlijke GitHub-tokens en actieve sessietokens.
Een groep genaamd UNC6993 heeft een cloudinstantie geschonden met een verkeerd geconfigureerde Service Account-sleutel. Vervolgens gebruikte ze een nepinlogpagina om gebruikers hun sessietoken te laten plakken, waarmee wachtwoord en MFA werden omzeild. Een andere groep verzamelde zakelijke API-sleutels uit openbare GitHub-repositories.
Wat doen ze als ze binnen zijn?
Ze zoeken andere inloggegevens, verhogen hun rechten en blijven aanwezig. Volgens het rapport kloonen ze code op zoek naar geheimen, lezen ze logs en maken ze ongeautoriseerde accounts aan. Ze plaatsen ook SSH-sleutels op virtuele machines. Een actor maakte valse serviceaccounts die zich voordeden als interne tools voor factuuroptimalisatie.
In één geval werd de kwetsbaarheid CVE-2026-40217 in de LiteLLM-gateway uitgebuit om gewone sleutels om te zetten in beheerdersreferenties. Om de limieten voor aanvragen te omzeilen gebruikte een actor de strategie «burn and rotate», waarbij dienstaccounts continu werden aangemaakt en verwijderd.
Als je Google-API's in je projecten gebruikt, helpt onze gids voor de Gemini API je te begrijpen waar de sleutels zich bevinden.
Wie zijn de LLM Mixers?
Het zijn de beheerders van de markt in de onderliggende fase. Volgens Google werken ze als illegale gateways die ongeautoriseerde toegang tot modellen doorsturen, samenvoegen en doorverkopen. Zo ontstaat een taakverdeling tussen wie de systemen binnendringt en wie er geld mee verdient.
Volgens The Hacker News biedt een dienst genaamd Jet Night een abonnement met onbeperkte tokens en vermeende toegang tot een frontier-model voor ongeveer 60 dollar per maand. Symantec en Carbon Black beschrijven ook een dienst die de tools Codex en Claude Code opnieuw installeert en de aanvragen via servers van derden laat lopen. Vooral organisaties in het vasteland van China en vestigingen in Zuid-Korea, Taiwan en Maleisië worden getroffen.
Beperkingen om te kennen
Het rapport beschrijft incidenten zonder de getroffen bedrijven te noemen, dus we kunnen de gevallen niet verifiëren. We weten niet hoeveel organisaties erbij betrokken zijn, en ook niet hoeveel Italiaanse. De voorspellingen van Google over de groei van het verschijnsel zijn een schatting, geen feit. Bij de dienst die Symantec beschrijft, is er geen bewijs dat prompts worden verzameld of antwoorden worden gemanipuleerd.
Wat verandert er voor wie met digitale techniek werkt
Voor wie systemen ontwikkelt of beheert, wordt een API-sleutel een kritieke economische informatie, net als een creditcard. Google raadt aan de zichtbaarheid op LLM-platformen te vergroten, prioriteit te geven aan het detecteren van wijzigingen in accounts en diensten, en elke ongeautoriseerde activering als kritiek incident te behandelen. Ook het principe van minimale rechten is nodig. Wie applicaties op eigen servers draait, kan leunen op een beheerde hosting met beveiligingsupdates, maar de sleutels blijven de verantwoordelijkheid van wie ze aanmaakt. Ook wat medewerkers doen telt, want het installeren van niet-goedgekeurde tools ontstaat vaak uit nieuwsgierigheid.
Ons oordeel
Het rapport heeft één verdienste – het verlegt de discussie van angst voor AI naar het beheer van geheimen. Bijna alles begint met inloggegevens die op de verkeerde plek staan, zoals openbare repositories en sleutels met te ruime rechten. Het zijn oude fouten, die duur worden door diensten die op basis van verbruik worden betaald. Toch blijft de vraag of een deel van het alarm ook dient om detectietools te verkopen. Het advies klopt echter, en het kost weinig. Voordat je AI-functies aan een product toevoegt, is het verstandig om uitgavenlimieten en facturatiewaarschuwingen in te stellen.
Veelgestelde vragen
Wat is LLMjacking?
Het is het stelen van toegang tot de taalmodellen van een organisatie. De aanvaller gebruikt gestolen API-sleutels of cloudidentiteiten en de eigenaar betaalt het verbruik. De term verwijst naar cryptojacking.
Hoeveel kan een aanval kosten?
Volgens Google meer dan 100.000 dollar in één dag. Bij sommige organisaties liep het totaal op tot 1 miljoen voordat de toegang werd ingetrokken.
Hoe komen aanvallers binnen?
Vooral via blootgestelde of gestolen cloudidentiteitstokens. Ook API-sleutels die op openbare GitHub-repositories zijn gevonden en blootgestelde eindpunten worden gebruikt. Een nepinlogpagina heeft zelfs MFA omzeild.
Wat zijn LLM Mixers?
Het zijn illegale diensten die gestolen modeltoegang doorverkopen. Ze fungeren als tussenstation tussen wie de systemen heeft geschonden en wie de tokens koopt. Google beschrijft dit als een groeiende taakverdeling.
Hoe verdedig je je?
Met meer zichtbaarheid op LLM-platformen en minimale rechten voor accounts en gebruikers. Elke ongeautoriseerde activering moet als kritiek incident worden behandeld. Google noemt deze punten in het rapport.
Waar je de komende maanden op moet letten bij misbruik van AI-modellen
Google verwacht dat LLMjacking cryptojacking als vorm van diefstal van resources zal overtreffen. Het loont om te volgen waar het risico naartoe verschuift.
- Controleer of er in je repositories, ook oude, API-sleutels of tokens staan en roteer ze.
- Stel uitgavenlimieten en facturatiewaarschuwingen in voor AI-diensten, zodat een piek meteen zichtbaar is.
- Controleer welke AI-tools het team heeft geïnstalleerd en houd routeringsgateways zoals LiteLLM up-to-date.



