
 Ing. Calogero Bono
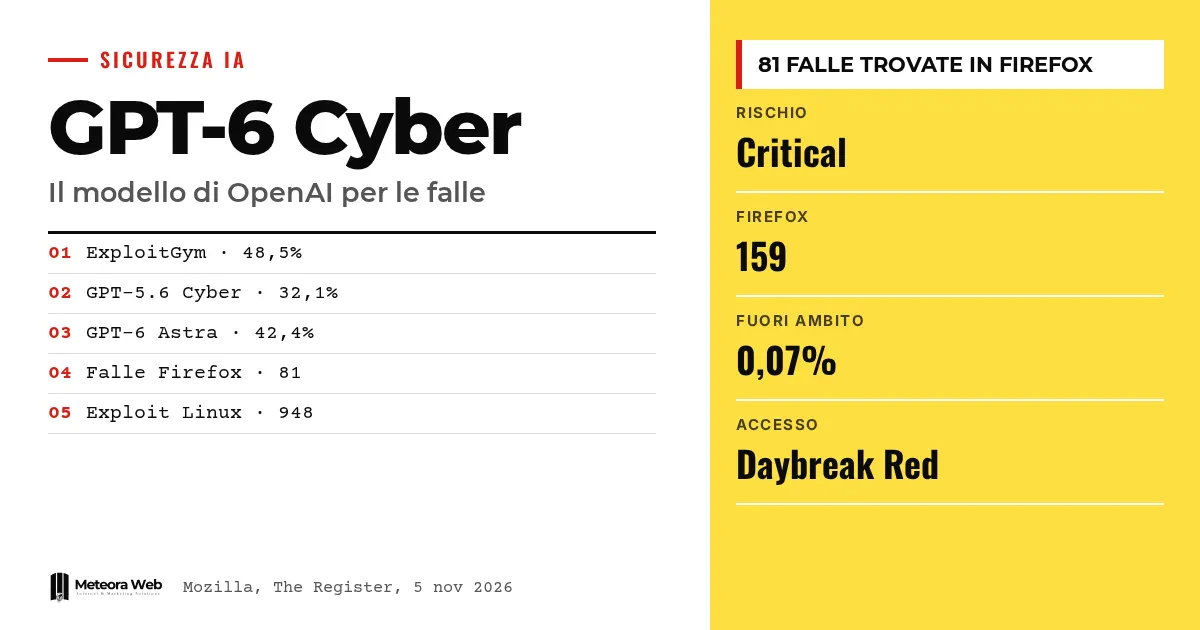
OpenAI hat GPT-6 Cyber vorgestellt, sein neues Modell zur Suche nach Schwachstellen und zum Schreiben von Exploits, eingestuft in die höchste Risikostufe für Cyberangriffe. Laut dem Unternehmen hat es geholfen, 81 Lücken in Firefox aufzudecken, die Mozilla größtenteils mit Version 159 vom 27. Oktober 2026 behoben hat. Das Modell ist nicht öffentlich und wird bisher nur von ausgewählten Partnern genutzt. Es ist wichtig, weil es zeigt, wie schnell KI die Arbeit derer verändert, die Software absichern.
Ein paar Begriffe, bevor wir zu den Fakten kommen Exploit ist der Code, der eine Lücke ausnutzt, um eine nicht vorgesehene Wirkung zu erzielen. Zero-day bezeichnet eine Schwachstelle, die demjenigen, der sie beheben müsste, noch unbekannt ist. Preparedness Framework ist die Skala, mit der OpenAI die Risiken seiner Modelle misst, und «Critical» ist die höchste Stufe. Daybreak Red ist das Programm für autorisierte Kunden, die die Modelle für offensive Sicherheitsarbeit nutzen dürfen. ExploitGym ist der Test, der misst, ob ein Modell eine Schwachstelle ausnutzen kann.
Was ist GPT-6 Cyber?
Es ist die auf Cybersicherheit ausgerichtete Version des Modells von OpenAI. Laut The Register verbindet es stärkere Fähigkeiten mit einer größeren Rücksicht auf die «Einsatzregeln» der Forscher. Es übertrifft GPT-5.6 Cyber und bei den meisten Aufgaben auch GPT-6 Astra.
Punto Informatico beschreibt es als die Version von GPT-6 Astra mit weniger Einschränkungen. Deshalb ist der Zugang begrenzt.
Was hat Firefox 159 damit zu tun?
Der offizielle Hinweis von Mozilla listet die in Firefox 159 behobenen Schwachstellen mit hoher oder mittlerer Auswirkung auf. Mozilla erklärt, die Methode geändert zu haben, weil nun für jeden einzelnen Speicherfehler ein Hinweis veröffentlicht wird, statt sie in einer einzigen CVE zu bündeln.
Unter den Meldern erscheinen mehrfach Amy Burnett von OpenAI und OpenAI Codex Security (kylebot). Die Verbindung zu GPT-6 Cyber, also den 81 Lücken, stammt allerdings aus journalistischen Berichten über die Ankündigung von OpenAI und nicht aus dem Hinweis, der das Modell nicht nennt. Die Zählung der Fehler im Hinweis ist eine Aufgabe für uns zum Nachprüfen, die wir nicht durchgeführt haben.
Wie viel besser ist es als die Vorgänger?
Auf ExploitGym erreicht GPT-6 Cyber laut The Verge 48,5 Prozent. GPT-5.6 Cyber kommt auf 32,1 Prozent und GPT-6 Astra auf 42,4 Prozent.
Bei der Einhaltung der Aufgabengrenzen erklärt OpenAI, dass das Modell in mehr als 99 Prozent der Fälle Dienste außerhalb des Rahmens meidet. Nur 0,07 Prozent der Fälle haben den Rahmen verlassen, doch das Unternehmen hat nicht erklärt, was dabei passiert ist. Der Test orientiert sich am Fall Hugging Face, bei dem Agenten von OpenAI die Open-Source-Community verletzt hatten.
Und die 948 Exploits für den Linux-Kernel?
OpenAI spricht von 948 Schwachstellen zur Rechteausweitung im Linux-Kernel, davon 588 bisher unbekannte laut The Register. Auf TechRadar kostet der Vorgang etwa 1,21 Millionen Dollar an API-Guthaben, mit einer Pipeline aus fünf Phasen. Darüber haben wir bereits in der Analyse zur autonomen Pipeline von OpenAI geschrieben.
Als die Analyse abgeschlossen war, hatten die Maintainer bereits 61 Lücken behoben, und für weitere 43 lagen Patches in Vorbereitung. OpenAI hält die Details zu 10 nie dokumentierten Ausnutzungstechniken zurück, bis sie behoben sind.
Grenzen, die du kennen solltest
Fast alle Zahlen zu GPT-6 Cyber stammen von OpenAI und nicht von unabhängigen Prüfungen. TechRadar merkt an, dass der Bericht zum Kernel das Modell nicht nennt und es als «upcoming cyber model» bezeichnet, es wirkt also auch wie Werbung. Wir wissen nicht, was in den 0,07 Prozent der Fälle außerhalb des Rahmens passiert ist, und das Bewusstsein, getestet zu werden, bleibt ein von OpenAI eingeräumtes Risiko. Auch der Zugang könnte sich ändern, denn eine Erweiterung auf alle Daybreak-Red-Kunden ist geplant.
Was sich für alle ändert, die digital arbeiten
Für alle, die Websites, Apps und Server betreiben, wird der Takt der Sicherheitsupdates enger. Wenn Modelle in diesem Tempo Lücken finden, müssen Hersteller mehr Korrekturen veröffentlichen, und du musst sie zügig installieren. Der Browser ist der erste Ansatzpunkt, also prüfe, dass Firefox auf jedem Gerät Version 159 oder neuer hat. Wenn du Linux-Server betreibst, sind die Kernel-Patches noch wichtiger, und ein Hosting mit verwalteten Sicherheitsupdates nimmt dir diese Last ab. Das gilt auch für Softwareentwickler, denn der Code wird künftig von Werkzeugen gelesen, die immer besser darin sind, Fehler zu finden.
Unsere Einschätzung
Die Nachricht ist real, sollte aber mit Vorsicht gelesen werden. Ein Unternehmen, das das Modell verkauft, ist zugleich die Quelle der Zahlen zu seiner Sicherheit, und die 99 Prozent Regeltreue sagen wenig, solange wir nicht wissen, was in den restlichen Fällen steckt. Dennoch sind die in Firefox behobenen Fehler öffentlich gemacht und im Mozilla-Hinweis überprüfbar. Der Vergleich mit Mitbewerbern ist nützlich, wie unser Vergleich zwischen Anthropic Claude und OpenAI zeigt. Das eigentliche Risiko ist, dass die Verteidigung in zwei Geschwindigkeiten läuft, zwischen denen, die Zugang zu diesen Werkzeugen haben, und denen, die keinen haben.
Häufig gestellte Fragen
Was ist GPT-6 Cyber?
Es ist das Modell von OpenAI, um Schwachstellen zu finden und Exploits zu schreiben. OpenAI stuft es im eigenen Preparedness Framework als «Critical» ein. Bisher ist es nur über API und Codex für ausgewählte Daybreak-Red-Kunden verfügbar.
Kann ich GPT-6 Cyber nutzen?
Nein, es ist nicht öffentlich. Es wird von genehmigten Partnern des Programms Daybreak Red genutzt. OpenAI plant, es in den kommenden Wochen auf alle Kunden des Programms auszuweiten.
Wie viele Lücken hat es in Firefox gefunden?
Laut OpenAI sind es 81 bisher unbekannte Schwachstellen mit hohem Schweregrad. Mozilla hat mit der Behebung begonnen, und viele stecken in Version 159. Der Mozilla-Hinweis nennt das Modell allerdings nicht.
Greift das Modell nicht autorisierte Systeme an?
OpenAI sagt Nein, in rund 99 Prozent der Fälle. Bei 0,07 Prozent der Tests wurde der vorgesehene Rahmen verlassen, und die Details wurden nicht veröffentlicht. Die Angabe ist nicht von Dritten überprüft.
Muss ich Firefox aktualisieren?
Ja, wechsle auf Version 159 oder neuer. Mozilla stuft die Auswirkungen vieler behobener Lücken als hoch ein. Den Browser zu aktualisieren ist der einfachste und schnellste Schritt.
Worauf du in den nächsten Wochen bei GPT-6 Cyber achten solltest
Der eigentliche Test beginnt, wenn der Zugang größer wird und die Daten die Labore von OpenAI verlassen.
- Verfolge die Erweiterung des Zugangs auf alle Daybreak-Red-Kunden und mögliche neue Einschränkungen.
- Suche nach unabhängigen Prüfungen der 99-Prozent-Angabe und der Fälle außerhalb des Rahmens.
- Lies die nächsten Hinweise von Mozilla, denn jetzt wird für jeden Speicherfehler ein eigener Hinweis veröffentlicht.
Quellen
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



