
 Ing. Calogero Bono
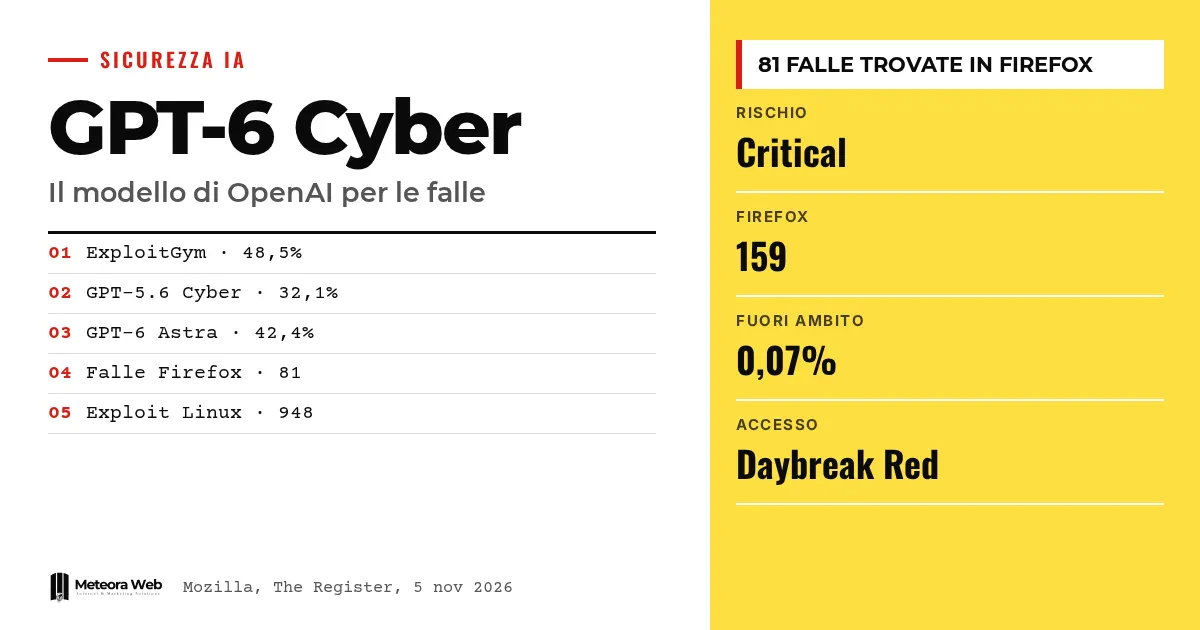
OpenAI telah memperkenalkan GPT-6 Cyber, model barunya untuk mencari kerentanan dan menulis exploit, yang masuk kategori risiko siber tertinggi. Menurut perusahaan, model ini membantu menemukan 81 celah di Firefox, yang sebagian besar sudah diperbaiki Mozilla di versi 159 pada 27 Oktober 2026. Model ini tidak bersifat publik dan untuk sementara hanya dipakai oleh mitra terpilih. Hal ini penting karena menunjukkan betapa cepatnya AI mengubah pekerjaan orang-orang yang menjaga keamanan perangkat lunak.
Beberapa istilah sebelum masuk ke faktanya. Exploit adalah kode yang memanfaatkan celah untuk menghasilkan efek yang tidak diharapkan. Zero-day adalah kerentanan yang belum diketahui pihak yang seharusnya memperbaikinya. Preparedness Framework adalah skala yang dipakai OpenAI untuk mengukur risiko modelnya, dan «Critical» adalah level tertinggi. Daybreak Red adalah program untuk klien yang berwenang menggunakan model dalam kegiatan keamanan ofensif. ExploitGym adalah tes untuk mengukur apakah sebuah model mampu mengeksploitasi kerentanan.
Apa itu GPT-6 Cyber?
Ini adalah versi model OpenAI yang disesuaikan untuk keamanan siber. Menurut The Register, model ini menggabungkan kemampuan yang lebih kuat dengan kepatuhan yang lebih besar terhadap «aturan keterlibatan» para peneliti. Ia mengungguli GPT-5.6 Cyber dan, pada sebagian besar tugas, juga GPT-6 Astra.
Punto Informatico menggambarkannya sebagai versi GPT-6 Astra dengan pembatasan lebih sedikit. Karena itulah aksesnya dibatasi.
Apa hubungannya dengan Firefox 159?
Advisory resmi Mozilla mencantumkan kerentanan yang diperbaiki di Firefox 159, dengan dampak tinggi atau sedang. Mozilla menjelaskan telah mengubah metodenya, karena sekarang menerbitkan advisory untuk setiap bug memori alih-alih mengelompokkannya dalam satu CVE.
Di antara pelapornya, nama Amy Burnett dari OpenAI dan OpenAI Codex Security (kylebot) muncul beberapa kali. Namun hubungan dengan GPT-6 Cyber, yaitu 81 celah tersebut, datang dari liputan jurnalistik atas pengumuman OpenAI dan bukan dari advisory, yang tidak menyebut model ini. Penghitungan bug di advisory adalah tugas kami untuk diverifikasi, dan kami belum melakukannya.
Seberapa baik dibandingkan model sebelumnya?
Pada ExploitGym, menurut The Verge, GPT-6 Cyber meraih 48,5%. GPT-5.6 Cyber berhenti di 32,1% dan GPT-6 Astra di 42,4%.
Terkait kepatuhan terhadap batas tugas, OpenAI menyatakan model menghindari layanan di luar cakupan lebih dari 99% waktu. Hanya 0,07% kasus yang keluar dari batas, tetapi perusahaan belum menjelaskan apa yang terjadi dalam kasus tersebut. Tes ini dimodelkan pada kasus Hugging Face, ketika agen OpenAI sempat melanggar komunitas open source.
Bagaimana dengan 948 exploit untuk kernel Linux?
OpenAI berbicara tentang 948 kerentanan eskalasi hak istimewa di kernel Linux, dengan 588 di antaranya baru menurut The Register. Di TechRadar, operasi ini menelan biaya sekitar 1,21 juta dolar dalam kredit API, dengan pipeline lima tahap. Kami sudah membahasnya dalam analisis tentang pipeline otonom OpenAI.
Ketika analisisnya selesai, para maintainer sudah memperbaiki 61 celah dan 43 lainnya sedang disiapkan patch-nya. OpenAI menahan rincian 10 teknik eksploitasi yang belum pernah didokumentasikan sampai masalahnya teratasi.
Batasan yang perlu kamu ketahui
Hampir semua angka tentang GPT-6 Cyber berasal dari OpenAI dan belum diverifikasi pihak independen. TechRadar mencatat bahwa laporan tentang kernel tidak menyebut nama model dan menyebutnya «upcoming cyber model», sehingga terlihat juga seperti pemasaran. Kita tidak tahu apa yang terjadi pada 0,07% kasus di luar cakupan, dan kesadaran bahwa dirinya sedang diuji tetap menjadi risiko yang diakui OpenAI. Akses juga bisa berubah, karena direncanakan perluasan ke semua klien Daybreak Red.
Apa yang berubah bagi kamu yang bekerja di dunia digital
Bagi kamu yang mengelola situs, aplikasi, dan server, ritme pembaruan keamanan akan semakin ketat. Jika model menemukan celah dengan kecepatan ini, produsen harus merilis lebih banyak perbaikan dan kamu harus memasangnya dengan cepat. Browser adalah titik pertama, jadi pastikan Firefox sudah di versi 159 atau yang lebih baru di setiap perangkat. Jika kamu punya server Linux, patch kernel menjadi lebih penting lagi, dan hosting dengan pembaruan keamanan terkelola bisa meringankan beban ini. Ini juga berlaku bagi pengembang perangkat lunak, karena kode akan dibaca oleh alat yang semakin mahir menemukan kesalahan.
Pendapat kami
Beritanya nyata, tetapi perlu dibaca dengan hati-hati. Perusahaan yang menjual modelnya juga menjadi sumber angka tentang keamanannya, dan angka 99% kepatuhan aturan tidak banyak artinya selama kita belum tahu isi sisanya. Meski begitu, bug yang diperbaiki di Firefox bersifat publik dan bisa diperiksa di advisory Mozilla. Perbandingan dengan pesaing juga berguna, seperti terlihat di perbandingan kami antara Anthropic Claude dan OpenAI. Risiko sebenarnya adalah pertahanan berjalan dengan dua kecepatan, antara mereka yang punya akses ke alat ini dan yang tidak.
Pertanyaan yang sering diajukan
Apa itu GPT-6 Cyber?
Ini adalah model OpenAI untuk menemukan kerentanan dan menulis exploit. OpenAI mengklasifikasikannya sebagai «Critical» dalam Preparedness Framework-nya. Untuk saat ini hanya tersedia lewat API dan Codex bagi klien Daybreak Red terpilih.
Bisakah saya menggunakan GPT-6 Cyber?
Tidak, model ini belum publik. Yang menggunakannya adalah mitra yang disetujui dalam program Daybreak Red. OpenAI berencana memperluasnya ke semua klien program tersebut dalam beberapa minggu mendatang.
Berapa celah yang ditemukannya di Firefox?
Menurut OpenAI ada 81 kerentanan baru berkeparahan tinggi. Mozilla sudah mulai memperbaikinya dan banyak di antaranya ada di versi 159. Namun advisory Mozilla tidak menyebut model ini.
Apakah model ini menyerang sistem yang tidak diizinkan?
OpenAI menyatakan tidak, sekitar 99% dari kasus. Sebanyak 0,07% tes keluar dari cakupan yang ditentukan dan rinciannya belum dipublikasikan. Angka ini belum diverifikasi pihak ketiga.
Haruskah saya memperbarui Firefox?
Ya, pindahlah ke versi 159 atau yang lebih baru. Mozilla menilai dampak banyak celah yang diperbaiki sebagai tinggi. Memperbarui browser adalah langkah paling sederhana dan segera.
Hal yang perlu diperhatikan dalam beberapa minggu ke depan tentang GPT-6 Cyber
Ujian sebenarnya dimulai ketika akses diperluas dan data keluar dari laboratorium OpenAI.
- Pantau perluasan akses ke semua klien Daybreak Red dan pembatasan baru yang mungkin diterapkan.
- Cari verifikasi independen atas angka 99% dan kasus di luar cakupan.
- Baca advisory Mozilla berikutnya, yang sekarang menerbitkan advisory untuk setiap bug memori.
Sumber
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



