
 Ing. Calogero Bono
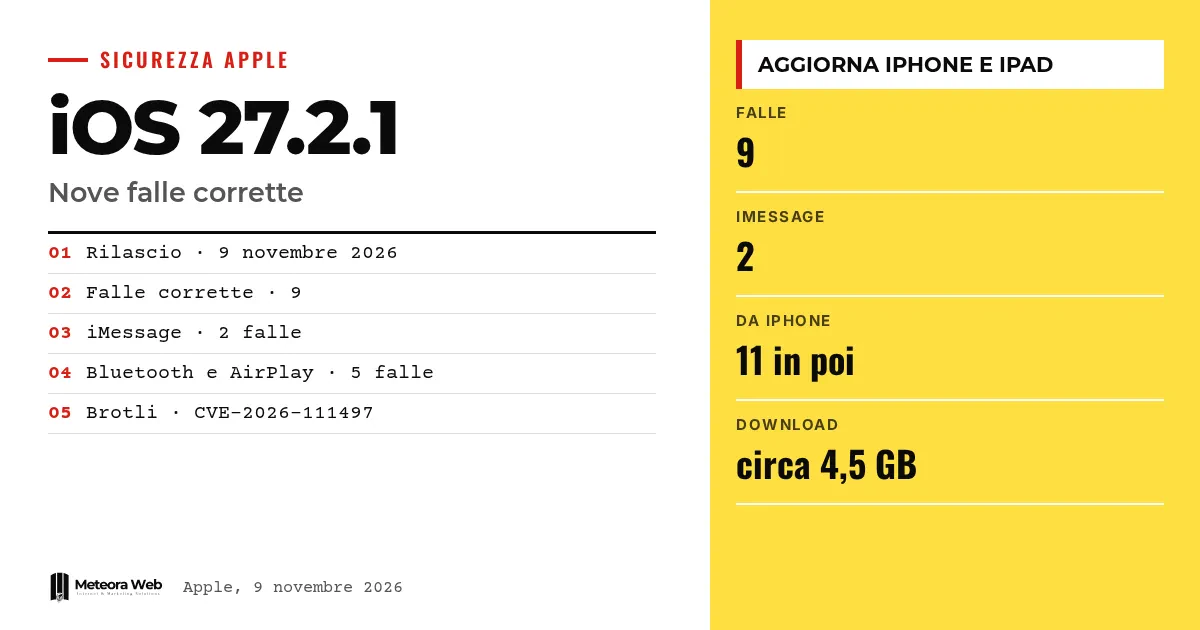
Am 9. November 2026 hat Apple iOS 27.2.1 und iPadOS 27.2.1 veröffentlicht, ein Update, das in den Kurznotizen unscheinbar wirkt, auf der Sicherheitsseite aber neun Schwachstellen schließt. Zwei betreffen Gruppenchats in iMessage, weitere das Bluetooth- und AirPlay-Pairing. Das ist wichtig, weil manche Lücken keinerlei Zutun des Opfers erforderten und nicht alle Geräte dieselben Korrekturen erhalten.
Ein paar Begriffe, bevor wir in die Fakten einsteigen. CVE ist die eindeutige Kennung einer bekannten Schwachstelle. Rate Limit ist die Begrenzung wiederholter Versuche, etwa beim Pairing-Code. Use-after-free ist ein Speicherfehler, bei dem ein Programm bereits freigegebene Daten weiterverwendet. Brotli ist eine Komprimierungsbibliothek von Google. KEV ist der Katalog aktiv ausgenutzter Schwachstellen, den die US-Behörde CISA führt.
Was wurde bei iMessage korrigiert?
Laut der Sicherheitsseite von Apple betreffen zwei Lücken Messages. Die CVE-2026-113961 hätte einem entfernten Angreifer erlaubt, einem iMessage-Gruppenchat beizutreten und Nachrichten zu empfangen. Apple spricht von einem Autorisierungsproblem, das durch eine verbesserte Validierung behoben wurde.
Die CVE-2026-113960 betrifft dagegen Personen, die einer Gruppe hinzugefügt werden – Sie konnten Nachrichten lesen, die vor ihrem Beitritt gesendet wurden. Apple hat sie behoben, indem der verwundbare Code entfernt wurde. Beide werden einem anonymen Forscher zugeschrieben.
Was ändert sich bei Bluetooth und AirPlay?
Die Korrekturen beim Pairing sind mehrere. Zwei Lücken in CoreUtils konnten ein Pairing ohne Zutun des Nutzers ermöglichen, eine durch ein bösartiges Bluetooth-Gerät, die andere durch jemanden in Funkreichweite.
Zwei weitere erlaubten es, die Begrenzung der Versuche beim Pairing-Code zu umgehen, eine über die Bluetooth-Nähe bei AirPlay und eine über dasselbe Netzwerk in rapportd. Hinzu kommt eine Bluetooth-Lücke, die den Speicher eines Prozesses beschädigen konnte. Wie Punto Informatico erklärt, ist das, als würde man alle Kombinationen eines Schlosses durchprobieren, statt nach wenigen Fehlversuchen aufzuhören.
Warum ist die Brotli-Lücke heikler?
Die CVE-2026-111497 ist ein Schreibzugriff außerhalb der Grenzen in Brotli, der bei speziell gebauter Eingabe zu einer Beschädigung des Speichers führen konnte. Laut The Hacker News hat die CISA sie am 27. Oktober in den Katalog der aktiv ausgenutzten Schwachstellen aufgenommen.
Apples Hinweise nennen keine Angriffe, die diese Lücke nutzen. Die Angabe stammt also von der CISA, nicht von Apple, und sollte getrennt betrachtet werden. Die CISA weist außerdem darauf hin, dass auch andere Produkte dieselbe Komponente verwenden könnten.
Welche Geräte betrifft es und wie aktualisierst du?
Das Update ist für iPhone 11 und neuer sowie für verschiedene iPads verfügbar, vom 12,9-Zoll-iPad Pro der vierten Generation bis zum iPad mini der sechsten. Gehe in die Einstellungen, Allgemein, Softwareupdate. Laut Punto Informatico ist der Download rund 4,5 GB groß.
Die anderen Updates desselben Tages haben eigene Hinweise. Die iMessage- und Brotli-Korrekturen finden sich laut The Hacker News weder in iOS 18.7.12 noch in watchOS 26.6.1. Einen Überblick über die übrigen Plattformen bietet unser Artikel zu den Sicherheitsupdates vom 9. November.
Zum Weiterlesen – iOS 27.3, Apple veröffentlicht die erste Entwicklerbeta eine Woche nach der 27.2 und iPhone Duo, Apple meldet über 100.000 optimierte Apps und erklärt, wie du dich vorbereitest.
Grenzen, die du kennen solltest
Apples Hinweise sagen nicht, ob die iMessage-Lücken bereits ausgenutzt wurden, was ein Angreifer dafür braucht, ob Gruppenmitglieder einen Eindringling bemerken würden oder ob alle aktualisieren müssen, um geschützt zu sein. Unklar bleibt auch, was ein gekoppeltes Gerät heimlich tun könnte. Für iPhone XS, XS Max, XR, das iPad der siebten Generation und einige Apple Watches gibt es offenbar nicht dieselben Korrekturen. Punto Informatico berichtet, Apple habe keine echte Ausnutzung der Pairing-Lücken festgestellt, auf der offiziellen Seite finden wir das jedoch nicht.
Was sich für alle ändert, die digital arbeiten
Wenn du iMessage beruflich nutzt, etwa mit Kundengruppen oder Mitarbeitenden, aktualisiere iPhone und iPad sofort und bitte dein Team, dasselbe zu tun. Das Risiko betrifft die Vertraulichkeit von Gesprächen, die oft Geschäftsdaten enthalten. Bei älteren Firmengeräten, die diese Korrekturen nicht erhalten, prüfe, ob du sie weiterhin für sensible Kommunikation einsetzen willst. Wer Geräteflotten verwaltet, sollte die installierten Versionen kontrollieren. Entwickler sollten bedenken, dass Brotli eine weit verbreitete Bibliothek ist, auch außerhalb der Apple-Welt, und prüfen, ob sie in ihren Projekten vorkommt.
Unsere Einschätzung
Die Veröffentlichung zeigt ein Kommunikationsproblem. Kurze Notizen ohne neue Funktionen verleiten viele dazu, das Update aufzuschieben, obwohl es Lücken in privaten Chats schließt. Apple entscheidet sich, bis zur Verfügbarkeit der Patches nicht zu kommentieren, was man nachvollziehen kann. Doch wer gemischte Gerätebestände betreut und schnell entscheiden muss, bleibt ohne Antworten. Es wäre hilfreich, klar zu sagen, welche Modelle ungeschützt bleiben und warum. Eine detaillierte Sicherheitsseite ersetzt keine Erklärung.
Häufige Fragen
Wann ist iOS 27.2.1 erschienen?
Am 9. November 2026. Es richtet sich an iPhone 11 und neuer sowie verschiedene iPad-Modelle. Neue Funktionen gibt es nicht, nur Korrekturen.
Wie viele Sicherheitslücken werden geschlossen?
Neun, laut Punto Informatico. Sie betreffen Messages, Bluetooth, AirPlay, CoreUtils, rapportd, App Intents und Brotli.
Wurden die iMessage-Lücken ausgenutzt?
Das ist nicht angegeben. Apples Hinweise sagen es nicht und erklären auch nicht, was ein Angreifer dafür braucht.
Ist mein iPhone XS geschützt?
Offenbar nicht. Laut The Hacker News führen die Updates für iPhone XS, XS Max und XR die iMessage-Korrekturen nicht auf.
Wie installiere ich das Update?
Gehe zu Einstellungen, Allgemein, Softwareupdate. Der Download ist laut Punto Informatico rund 4,5 GB groß.
Worauf du in den nächsten Wochen bei Apples Patches achten solltest
Offen bleiben die Fragen zu älteren Modellen und zum tatsächlichen Risiko der iMessage-Lücken. Die nächsten Apple-Hinweise könnten sie klären.
- Prüfe, ob Updates für iPhone XS und XR mit den iMessage-Korrekturen erscheinen.
- Verfolge den CISA-Katalog, um zu sehen, ob weitere Apple-Lücken als ausgenutzt markiert werden.
- Lies die Hinweise zur iOS-27.3-Beta, um zu erfahren, welche Korrekturen später folgen.
Quellen
- support.apple.com
- thehackernews.com, Apple Patches iMessage Group Chat Privacy Flaws and Bluetooth Pairing Vulnerabilities
- punto-informatico.it, iOS 27.2.1 – 9 vulnerabilità risolte tra iMessage e Bluetooth, come scaricare l’update
- 9to5mac.com, iOS 27.2.1 has fixes for security issues in Messages, AirPlay, and more



