
 Ing. Calogero Bono
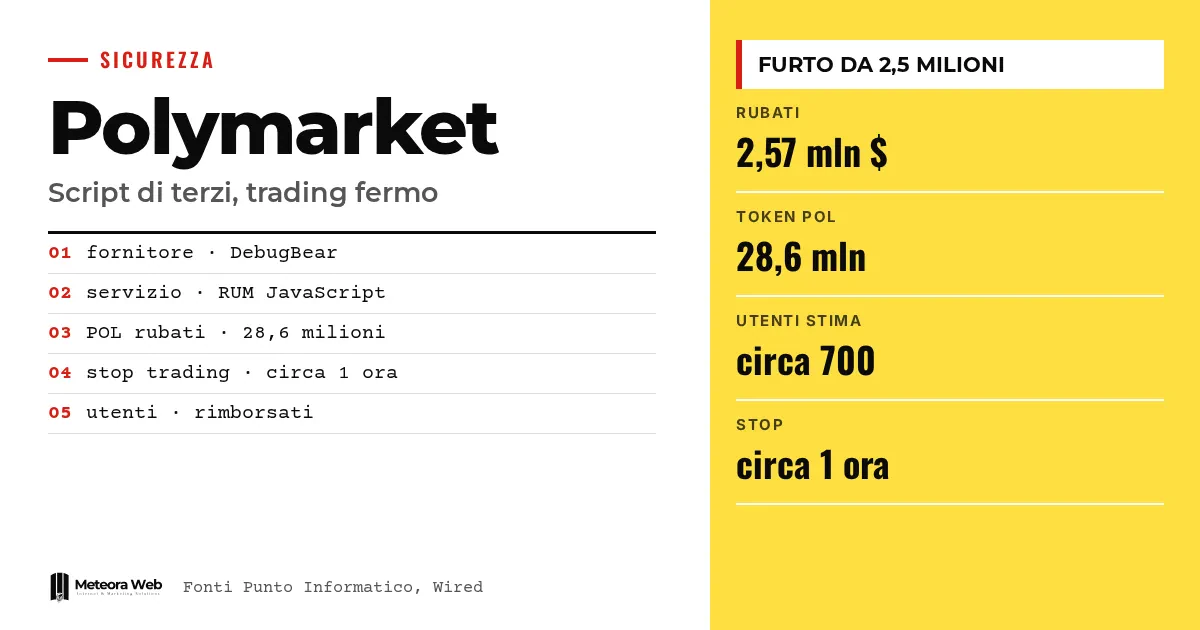
Polymarket, die auf Kryptowährungen basierende Plattform für Vorhersagemärkte, hat den Handel für etwa eine Stunde ausgesetzt, nachdem ein Angriff von einem externen Dienstleister ausgegangen war. Laut Forschern von Hudson Rock wurden rund 2,5 Millionen Dollar gestohlen. Der schädliche Code lag auf der Infrastruktur von DebugBear, einem Dienst, der die Leistung von Websites misst. Der Fall ist auch für alle relevant, die keine Kryptowährungen nutzen, denn er zeigt, wie teuer ein einziges externes Script auf einer Website werden kann.
Einige Begriffe, bevor wir in die Fakten einsteigen. Ein Vorhersagemarkt ist eine Plattform, auf der man auf den Ausgang realer Ereignisse wettet. Das Wallet ist die digitale Geldbörse, die Kryptowährungen verwahrt. POL ist die Kryptowährung der Blockchain Polygon. RUM steht für Real User Monitoring und bezeichnet ein JavaScript-Script, das in den Browsern der Besucher Daten zur Leistung einer Website sammelt. C2 ist der Command-and-Control-Server, über den ein Schadprogramm Anweisungen erhält.
Was ist bei Polymarket passiert?
Laut der Darstellung von Punto Informatico begann die Untersuchung auf der Statusseite der Plattform um 19.05 Uhr, nachdem der Relayer ausgefallen war. Es wurde der Modus «cancel-only» aktiviert, in dem Aufträge nur noch storniert werden können. Etwa eine halbe Stunde später erklärte Polymarket, das Problem erkannt und behoben zu haben, hielt den Betrieb aber vorsichtshalber weiter an.
Wie BleepingComputer berichtet, schrieb das Unternehmen – «One of our third party providers was compromised, and we have referred this to relevant law enforcement». Außerdem sollen Betroffene entschädigt werden. Der Handel wurde etwa eine Stunde nach der ersten Sperre wieder aufgenommen.
Das Problem betraf die internationale Plattform. Laut Wired blieb Polymarket US, die Version für die Vereinigten Staaten, unberührt. Demnach hat der kompromittierte Dienstleister seinen Sitz im Vereinigten Königreich, und die britischen Behörden wurden informiert.
Wie hat das schädliche Script funktioniert?
Hudson Rock entdeckte ein schädliches JavaScript, das über eine Adresse der DebugBear-Infrastruktur verteilt wurde. Die Website von Polymarket lud das Script als Teil des RUM-Dienstes, sodass der Code im Browser der Nutzer lief. Laut Punto Informatico prüft das Script, sobald ein Opfer auf sein Konto zugreift, den Kontostand des Wallets und schickt die Kryptowährungen an die Kriminellen.
BleepingComputer hat eine Kopie der Datei analysiert und beschreibt das Verhalten genauer.
- Es prüft, ob der Besucher bei Polymarket angemeldet ist, und versucht, die bereits authentifizierte Sitzung zu nutzen.
- Es kontrolliert Guthaben und Positionen, um den Wert der Mittel abzuschätzen.
- In manchen Fällen versucht es, Positionen automatisch zu verkaufen, in anderen überweist es die Token direkt an ein Wallet der Angreifer.
- Es versucht, die Kryptowährungen in übertragbare Werte umzuwandeln, und nutzt dafür die Transaktionsfunktionen, die die Plattform bereits bietet.
Das Script kommunizierte außerdem mit einem Server von DebugBear, um Anweisungen zu empfangen und Daten zu Konten, Adressen und Ergebnissen zu senden. Laut BleepingComputer wirft diese Nutzung derselben Infrastruktur sowohl zur Verteilung als auch als C2 die Frage auf, wie weit die Angreifer Zugriff auf die Systeme des Unternehmens hatten.
Wie viel wurde wirklich gestohlen?
Die Zahlen stimmen nicht überein, und keine davon ist von Polymarket bestätigt. Die folgende Rechnung stammt von uns, beschränkt sich aber darauf, die Angaben der Quellen nebeneinanderzustellen.
- Hudson Rock spricht von rund 28,6 Millionen POL im Wert von etwa 2,57 Millionen Dollar, berichtet von Punto Informatico und BleepingComputer.
- BleepingComputer meldet, dass das verdächtige Wallet zum Zeitpunkt der Untersuchung durch Hudson Rock rund 2,19 Millionen Dollar enthielt.
- Laut Wired schätzt das Analyseunternehmen Bubblemaps rund 700 betroffene Nutzer und etwa 2,7 Millionen Dollar an gestohlenen Mitteln.
Polymarket wollte gegenüber Wired nicht sagen, wie viele Trader betroffen sind oder wie viel verloren ging. Das Unternehmen bekräftigte, dass es die betroffenen Nutzer entschädigen wird.
Warum sind Scripts von Drittanbietern ein Risiko?
Ein externes Script läuft mit denselben Berechtigungen wie deine Website im Browser des Besuchers. Wird der Anbieter kompromittiert, ändert sich der Code, ohne dass du auch nur eine Zeile anfasst. Hier diente der Dienst nur der Leistungsmessung, doch von dort aus war es möglich, innerhalb authentifizierter Sitzungen zu handeln.
DebugBear bestätigte den Vorfall auf X und forderte Kunden laut BleepingComputer auf, den RUM-Code von ihren Websites zu entfernen. In den Worten des Unternehmens – «We're impacted by an ongoing security incident». Forscher von Hudson Rock fanden außerdem eine Commit-Nachricht von Polymarket selbst, chore(polymarket) remove debugbear rum script, was darauf hindeutet, dass die Einbindung kurz vor der Ankündigung entfernt wurde.
Das Thema berührt auch unsere Berichte über italienische KMU und automatisierte Angriffe. Man muss keine Plattform mit Milliardenumsätzen sein, um eine angreifbare Oberfläche zu haben.
Grenzen, die du kennen solltest
- Polymarket hat nicht mitgeteilt, wie viele Nutzer betroffen sind, wie viel gestohlen wurde oder wie die Entschädigung ablaufen wird.
- Den Namen des Dienstleisters hat Polymarket nicht genannt. DebugBear ergibt sich aus der Analyse von Hudson Rock und aus der eigenen Bestätigung des Unternehmens.
- Die Zeitangaben italienischer und amerikanischer Quellen beziehen sich auf unterschiedliche Zeitzonen, und wir haben sie nicht abgeglichen. Deshalb halten wir uns an die Angabe von etwa einer Stunde Unterbrechung.
- Die Urheber des Angriffs sind unbekannt. Wir wissen nicht, wie sie DebugBear kompromittiert haben.
- BleepingComputer hat beide Unternehmen kontaktiert und meldet keine Antworten, die Darstellung kann sich also noch ändern.
- Punto Informatico weist darauf hin, dass die Plattform in Italien theoretisch nicht erreichbar sein dürfte.
Was sich für alle ändert, die digital arbeiten
Die erste Konsequenz ist praktischer Natur. Jeder Schnipsel, der in eine Website eingefügt wird, sei es für Analytics, Chat, Monitoring oder Werbung, sollte als Code behandelt werden, den du möglicherweise nicht kontrollierst. Wenn die Website Logins, Zahlungen oder personenbezogene Daten verarbeitet, hat dieser Code Zugriff auf alles, was der Nutzer sieht.
Für Entwickler ist das Risiko doppelt. Da ist die Sicherheit der Nutzer, und da ist die Verantwortung gegenüber dem Kunden, der nicht zwischen eigenem Code und dem Code eines Dienstleisters unterscheidet. Auch Online-Shops und Verwaltungssoftware haben Seiten mit Login, daher gilt die Logik weit über Kryptowährungen hinaus. Wer einen Online-Shop betreibt, sollte wissen, welche Scripts auf den Warenkorb- und Checkout-Seiten geladen werden.
Dazu kommt die Geschwindigkeit. Von der Entfernung des Scripts bis zur Wiederaufnahme vergingen etwa eine Stunde. Ein bereits fertig geschriebenes Verfahren, um einen kompromittierten Dienstleister abzutrennen, spart wertvolle Zeit.
Unsere Einschätzung
Der Fall ist lehrreich, weil der Fehler nicht spektakulär ist. Ein Dienst zur Leistungsüberwachung wirkt harmlos, und gerade deshalb schaut ihn niemand misstrauisch an. Trotzdem muss er im Browser aller Besucher laufen, um zu funktionieren. Genau genommen wird die Bequemlichkeit einer eingefügten Codezeile mit einem Zugriff bezahlt, den nur wenige gründlich prüfen.
Das Vorgehen von Polymarket halten wir zeitlich für angemessen. Die Plattform hat den Betrieb gestoppt, das Script entfernt und Entschädigungen zugesagt. Weniger überzeugend ist die Kommunikation. Der Dienstleister wurde nicht genannt, und es wurde nicht erklärt, wie viele Nutzer betroffen sind, sodass Hudson Rock und Bubblemaps die Rechnung übernehmen mussten. Wired erinnert außerdem an einen früheren Vorfall mit über 2 Millionen Dollar Verlust, und zwei ähnliche Vorfälle deuten eher auf ein Prozessproblem hin als auf Pech. Für Unternehmen gilt dieselbe Regel. Beim Schutz des Perimeters, wie in anderen Fällen, die wir verfolgt haben, beginnt das Risiko bei dem, was man für selbstverständlich hält.
Häufige Fragen
Wurde Polymarket direkt gehackt?
Nein, laut den Quellen lief der Angriff über einen externen Dienstleister. Wired spricht von einem britischen Anbieter, der kompromittiert wurde, nicht von der Website der Plattform selbst. Der schädliche Code lief allerdings auf den Seiten von Polymarket.
Wie viel wurde gestohlen?
Es gibt keine offizielle Summe. Hudson Rock nennt rund 2,57 Millionen Dollar, Bubblemaps etwa 2,7 Millionen Dollar bei rund 700 betroffenen Nutzern. Polymarket hat die Zahlen nicht bestätigt.
Werden die Nutzer entschädigt?
Ja, laut Polymarket. Das Unternehmen erklärt, alle betroffenen Trader zu entschädigen. Wie der Prozess genau abläuft, hat es jedoch nicht erläutert.
Was ist DebugBear?
DebugBear ist ein Dienst zur Überwachung der Leistung von Websites. Das Produkt RUM nutzt JavaScript, um Messwerte aus den Browsern der Besucher zu sammeln. Das Unternehmen hat den Vorfall bestätigt und Kunden aufgefordert, den Code zu entfernen.
Wie schütze ich mich, wenn meine Website externe Scripts nutzt?
Erstelle eine Liste aller Scripts und entferne die, die nicht mehr gebraucht werden. Beschränke die Anbieter auf Seiten mit Login und Zahlung. Bereite ein Verfahren vor, mit dem du sie schnell abtrennen kannst.
Was du in den nächsten Monaten im Blick behalten solltest
Zu verfolgen bleiben die Ermittlungen der Behörden, die Erklärungen von DebugBear und die Entschädigungen von Polymarket. In der Zwischenzeit kannst du an drei Stellen ansetzen.
- Liste jedes externe Script auf, das deine Website lädt, und prüfe, ob du es noch brauchst, vor allem in den geschützten Bereichen.
- Halte Server und Komponenten aktuell, zum Beispiel mit einem Managed Hosting mit Sicherheitsupdates, und beobachte die Warnmeldungen deiner Anbieter.
- Lege fest, wer eine Integration in wenigen Minuten entfernen kann und wie das geht, damit du im Ernstfall nicht improvisieren musst. Wenn du maßgeschneiderte Anwendungen hast, sollte das Thema bereits in der Planungsphase mit dem Team für Softwareentwicklung besprochen werden.
Um zu verstehen, wie Automatisierung das Risiko verschiebt, lies außerdem unseren Beitrag dazu, was ein autonomer Hacker für KMU bedeutet.


