
 Ing. Calogero Bono
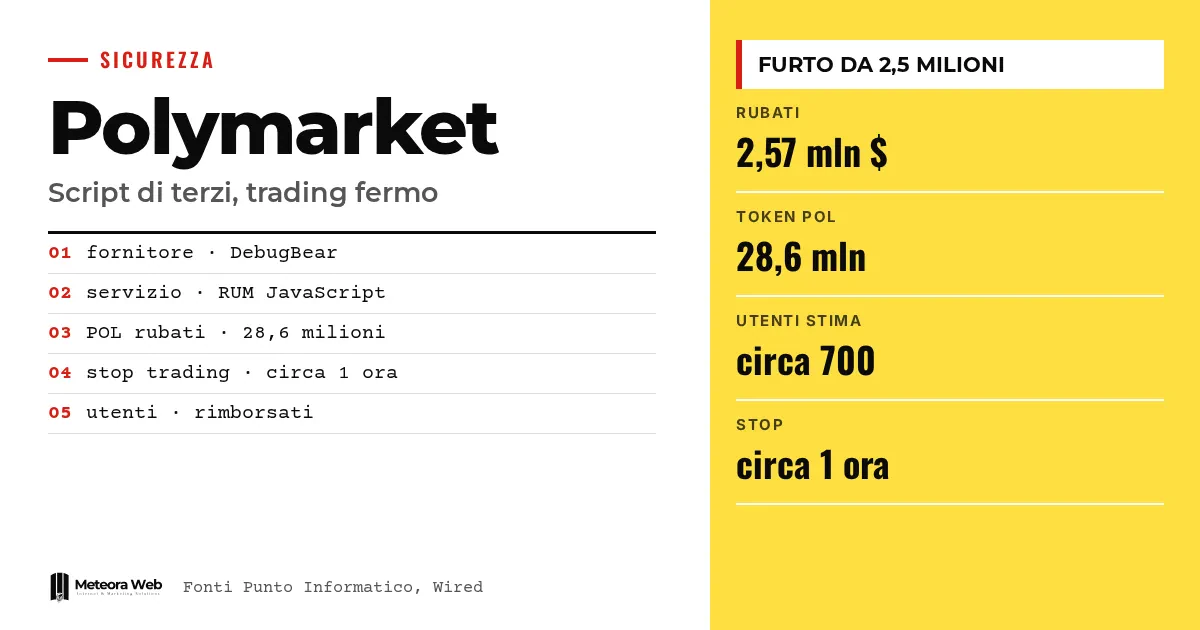
Polymarket, la plateforme de paris prédictifs basée sur les cryptomonnaies, a suspendu le trading pendant environ une heure après une attaque venue d'un prestataire externe. Selon les chercheurs de Hudson Rock, environ 2,5 millions de dollars auraient été dérobés. Le code malveillant était hébergé sur l'infrastructure de DebugBear, un service qui mesure les performances des sites. L'affaire concerne aussi ceux qui n'utilisent pas de cryptomonnaies, car elle montre à quel point un seul script externe inséré dans un site peut coûter cher.
Quelques termes, avant d'entrer dans les faits. Un marché prédictif est une plateforme où l'on parie sur l'issue d'événements réels. Le wallet est le portefeuille numérique qui conserve les cryptomonnaies. POL est la cryptomonnaie de la blockchain Polygon. RUM signifie Real User Monitoring et désigne un script JavaScript qui collecte, depuis les navigateurs des visiteurs, les données de performance d'un site. C2 est le serveur de commande et contrôle par lequel un malware reçoit ses instructions.
Que s'est-il passé chez Polymarket ?
Selon la reconstitution de Punto Informatico, sur la page d'état de la plateforme, l'enquête a débuté à 19h05 après l'interruption des opérations du relayer. Le mode «cancel-only», où l'on peut seulement annuler des ordres, a été activé. Environ une demi-heure plus tard, Polymarket a déclaré avoir identifié et résolu le problème, mais a maintenu l'arrêt des opérations par prudence.
Comme le rapporte BleepingComputer, l'entreprise a écrit que «One of our third party providers was compromised, and we have referred this to relevant law enforcement». Elle a ajouté que les personnes touchées seraient remboursées. Le trading a repris environ une heure après la première suspension.
Le problème a concerné la plateforme internationale. Selon Wired, Polymarket US, la version pour les États-Unis, n'a pas été touchée. Toujours selon Wired, le prestataire compromis est basé au Royaume-Uni et les autorités britanniques ont été prévenues.
Comment le script malveillant a-t-il fonctionné ?
Hudson Rock a repéré un JavaScript malveillant distribué depuis une adresse de l'infrastructure de DebugBear. Le site de Polymarket chargeait ce script dans le cadre du service RUM, si bien que le code s'exécutait dans le navigateur des utilisateurs. Selon Punto Informatico, lorsqu'une victime accède à son compte, le script vérifie le solde du wallet et envoie les cryptomonnaies aux criminels.
BleepingComputer a analysé une copie du fichier et décrit le comportement plus en détail.
- Il vérifie si le visiteur est connecté à Polymarket et tente d'utiliser la session déjà authentifiée.
- Il contrôle soldes et positions pour estimer la valeur des fonds.
- Dans certains cas, il tente de vendre automatiquement les positions, dans d'autres de transférer directement les jetons vers un wallet de l'attaquant.
- Il essaie de convertir les cryptomonnaies en actifs transférables, en profitant des fonctions de transaction déjà présentes sur la plateforme.
Le script communiquait aussi avec un serveur de DebugBear pour recevoir des instructions et envoyer des données sur les comptes, les adresses et les résultats. Pour BleepingComputer, cet usage de la même infrastructure comme distribution et comme C2 soulève des doutes sur l'étendue de l'accès des attaquants aux systèmes de l'entreprise.
Combien a-t-on vraiment volé ?
Les chiffres ne concordent pas, et aucun n'est confirmé par Polymarket. Le calcul qui suit est le nôtre, mais il se limite à mettre en regard les données des sources.
- Hudson Rock parle d'environ 28,6 millions de POL, pour une valeur d'environ 2,57 millions de dollars, repris par Punto Informatico et BleepingComputer.
- BleepingComputer indique que le wallet suspect contenait environ 2,19 millions de dollars au moment de l'enquête de Hudson Rock.
- Selon Wired, la société d'analyse Bubblemaps estime à environ 700 le nombre d'utilisateurs concernés et à environ 2,7 millions de dollars les sommes dérobées.
Polymarket, interrogée par Wired, n'a pas voulu indiquer combien de traders ont été touchés ni le montant perdu. Elle a réaffirmé qu'elle rembourserait les utilisateurs concernés.
Pourquoi les scripts de tiers sont-ils un risque ?
Parce qu'un script externe s'exécute avec les mêmes droits que ton site dans le navigateur du visiteur. Si celui qui le fournit est piraté, le code change sans que tu touches à une seule ligne. Ici, le service ne servait qu'à mesurer les performances, mais il a ensuite permis d'agir au sein de sessions authentifiées.
DebugBear a confirmé l'incident sur X et, selon BleepingComputer, a invité ses clients à retirer le code RUM de leurs sites. Dans ses propres mots, «We're impacted by an ongoing security incident». Les chercheurs de Hudson Rock ont aussi trouvé un message de commit émanant de Polymarket lui-même, chore(polymarket) remove debugbear rum script, signe que l'intégration a été retirée peu avant l'annonce.
Le sujet rejoint celui que nous abordons quand nous parlons des PME italiennes et des attaques automatisées. Inutile d'être une plateforme à plusieurs milliards pour avoir une surface exposée.
Limites à garder en tête
- Polymarket n'a pas dit combien d'utilisateurs ont été touchés, combien a été volé, ni comment le remboursement fonctionnera.
- Le nom du prestataire n'a pas été donné par Polymarket. DebugBear ressort de l'analyse de Hudson Rock et de sa propre confirmation.
- Les horaires des sources italiennes et américaines sont exprimés dans des fuseaux différents et nous ne les avons pas réconciliés. Nous nous en tenons donc à la donnée d'une suspension d'environ une heure.
- Les auteurs de l'attaque sont inconnus. Nous ne savons pas comment ils ont compromis DebugBear.
- BleepingComputer a contacté les deux entreprises et ne rapporte aucune réponse, la reconstitution pourrait donc évoluer.
- Punto Informatico note que la plateforme ne devrait théoriquement pas être accessible en Italie.
Ce qui change pour ceux qui travaillent dans le numérique
Le premier effet est très concret. Chaque extrait de code collé dans un site, qu'il s'agisse d'analytics, de chat, de monitoring ou de publicité, doit être traité comme du code que tu ne contrôles peut-être pas. Si le site gère des connexions, des paiements ou des données personnelles, ce code a accès à tout ce que voit l'utilisateur.
Pour ceux qui développent, le risque est double. Il y a la sécurité des utilisateurs, et il y a la responsabilité envers le client, qui ne fait pas la différence entre son propre code et celui d'un prestataire. Les boutiques en ligne et les logiciels de gestion ont aussi des pages avec connexion, donc la logique vaut bien au-delà des cryptomonnaies. Si tu gères une boutique en ligne, tu devrais savoir quels scripts sont chargés sur les pages de panier et de paiement.
Il y a aussi la rapidité. Entre le retrait du script et la reprise, environ une heure s'est écoulée. Une procédure déjà écrite pour détacher un prestataire compromis fait gagner un temps précieux.
Notre avis
Le cas est instructif parce que l'erreur n'a rien de spectaculaire. Un service de surveillance des performances paraît inoffensif, et c'est justement pour cela que personne ne s'en méfie. Pourtant, pour fonctionner, il doit s'exécuter dans le navigateur de tous les visiteurs. À y regarder de près, le confort d'une ligne de code collée se paie d'un accès que peu prennent le temps d'évaluer.
La réaction de Polymarket nous semble correcte sur le plan des délais. Elle a arrêté les opérations, retiré le script et promis des remboursements. La communication est moins convaincante. Le prestataire n'a pas été nommé, et l'entreprise n'a pas expliqué combien d'utilisateurs étaient concernés, laissant à Hudson Rock et Bubblemaps le soin de faire les comptes. Wired rappelle par ailleurs une autre violation antérieure ayant causé plus de 2 millions de dollars de pertes, et deux incidents de ce type font penser à un problème de processus plutôt qu'à de la malchance. Pour les entreprises, la même règle s'applique. Sur le périmètre, comme dans d'autres cas que nous avons suivis, le risque part de ce que l'on tient pour acquis.
Questions fréquentes
Polymarket a-t-elle été piratée directement ?
Non, selon les sources l'attaque est passée par un prestataire externe. Wired parle d'un fournisseur britannique compromis, et non du site de la plateforme. Le code malveillant s'exécutait toutefois sur les pages de Polymarket.
Combien a-t-on volé ?
Il n'existe pas de chiffre officiel. Hudson Rock indique environ 2,57 millions de dollars, Bubblemaps environ 2,7 millions avec environ 700 utilisateurs concernés. Polymarket n'a pas confirmé ces chiffres.
Les utilisateurs seront-ils remboursés ?
Oui, selon Polymarket. L'entreprise affirme qu'elle remboursera tous les traders concernés. Elle n'a toutefois pas expliqué comment se déroulera la procédure.
Qu'est-ce que DebugBear ?
C'est un service de surveillance des performances des sites web. Son produit RUM utilise du JavaScript pour collecter des métriques dans les navigateurs des visiteurs. L'entreprise a confirmé l'incident et demandé à ses clients de retirer le code.
Comment me protéger si mon site utilise des scripts externes ?
Fais l'inventaire des scripts et supprime ceux qui ne servent plus. Limite les prestataires sur les pages avec connexion et paiement. Prépare une procédure pour les déconnecter rapidement.
Ce qu'il faut surveiller dans les prochains mois
Restent à suivre l'enquête des autorités, les explications de DebugBear et les remboursements de Polymarket. En attendant, tu peux agir sur trois fronts.
- Dresse la liste de chaque script externe chargé par ton site et demande-toi s'il sert encore, surtout dans les espaces réservés.
- Maintiens à jour serveurs et composants, y compris avec un hébergement géré avec mises à jour de sécurité, et surveille les alertes de tes fournisseurs.
- Définis qui peut retirer une intégration en quelques minutes et comment, pour ne pas improviser pendant un incident. Si tu disposes d'applications sur mesure, le sujet doit être traité avec ceux qui font du développement de logiciels dès la phase de projet.
Pour comprendre comment l'automatisation déplace le risque, lis aussi notre approfondissement sur ce que signifie un hacker autonome pour les PME.



