
 Ing. Calogero Bono
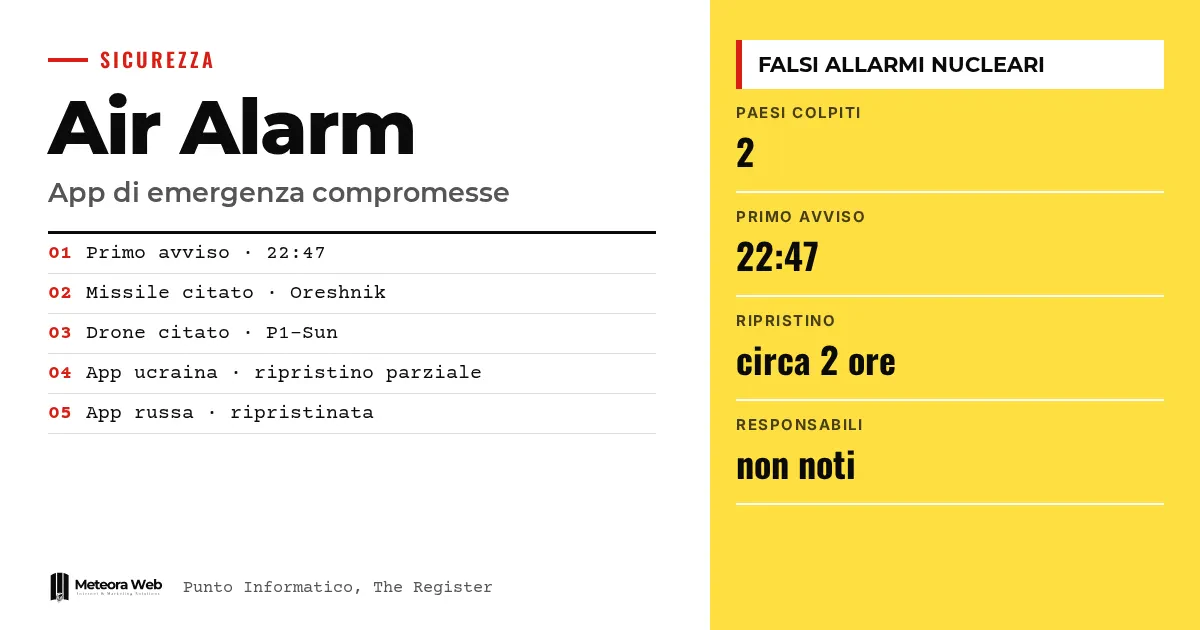
En la noche del domingo al lunes, las apps de alerta de Ucrania y Rusia sufrieron ciberataques. A los ciudadanos ucranianos les llegaron avisos falsos sobre radiación, ataques químicos y un misil con ojiva nuclear. Pocas horas después aparecieron mensajes parecidos en Rusia. El caso importa porque muestra lo frágil que es un canal de alerta cuando depende de una sola app, incluso en manos de un Estado.
Algunos términos, antes de entrar en los hechos. Notificación push es el mensaje que la app envía al teléfono aunque esté cerrada. Compromiso significa que personas no autorizadas han obtenido el control de un sistema, o de una parte de él. Air Alarm es la app ucraniana que avisa de los ataques aéreos. Telegram es el canal en el que las autoridades desmintieron los avisos. Vulnerabilidad es un fallo del software que un atacante puede aprovechar.
¿Qué pasó con las apps de alerta?
Según Punto Informatico, desde las 22:47 hora local del domingo los ucranianos recibieron a través de Air Alarm avisos sobre posible radiación, ataques químicos y combates en las calles. En un mensaje se decía que Rusia había lanzado un misil balístico Oreshnik con ojiva nuclear.
El relato de The Register añade que los avisos falsos también hablaban de enfrentamientos en Kyiv. Las autoridades de ambos países confirmaron los ataques.
¿Cómo reaccionaron las autoridades ucranianas?
La fuerza aérea ucraniana desmintió por Telegram. Según The Register, escribió que la app estaba «probablemente comprometida» y que «no hay ninguna amenaza de radiación». Se desactivaron las notificaciones push y el servicio quedó suspendido.
Unas dos horas después llegó la restauración gradual. Sigue suspendido el mapa de objetivos, y la app solo muestra el nivel de peligro, amarillo o rojo. El ministerio de Transformación Digital recordó otros canales, como las alertas de emergencia de iOS y Android, las sirenas y las cuentas oficiales del gobierno.
¿Qué ocurrió en Rusia?
El ministerio ruso de Situaciones de Emergencia habló de un «ataque informático masivo» contra la app, que permitió enviar información falsa. Según la fuente, los mensajes anunciaban ataques nucleares «en todas las regiones de Rusia» y citaban el dron P1-Sun.
Unos 90 minutos después, el ministerio declaró la app de nuevo operativa. Precisó que atacar la app no equivale a comprometer el sistema nacional de alerta, basado en sirenas, SMS, televisión y radio. La app, dijo, es solo un servicio de apoyo.
¿Por qué los mensajes parecieron falsos desde el principio?
El primer mensaje ucraniano estaba escrito en ruso, mientras que las comunicaciones oficiales ucranianas siempre se publican en ucraniano. Para Punto Informatico, eso lo hacía claramente falso. The Register señala que ese detalle, junto con el nombre Oreshnik, fue una señal inmediata.
Un diputado ucraniano, Oleksander Merezhko, dijo a la BBC que el ataque es casi con certeza parte de la guerra cibernética rusa. Es una valoración suya, no un hecho comprobado.
Límites que conviene conocer
No está claro quién atacó. HDblog escribe que no hay información suficiente para decir si detrás de los dos episodios está la misma mano. Tampoco queda demostrada la relación con el fin de la tregua de Oleshky, cercana en el tiempo pero no probada. Rusia no acusó explícitamente a Ucrania. No sabemos cómo entraron los atacantes.
Qué cambia para quien trabaja con lo digital
Quien desarrolla apps que envían notificaciones críticas debe tratar ese canal como un objetivo. Si tu app avisa a clientes, pacientes o empleados, hace falta control sobre quién puede enviar mensajes y una forma rápida de apagar las notificaciones. Cuando necesites una app con estos requisitos, considera el desarrollo de apps iOS y Android con la seguridad en primer plano. También hace falta un canal alternativo para desmentir, como hizo Telegram en este caso. El riesgo no afecta solo a los Estados, porque una notificación falsa daña la confianza en cualquier empresa.
Nuestra opinión
El dato más interesante es defensivo. El sistema aguantó porque no dependía solo de la app, y porque los mensajes falsos tenían errores groseros. Un atacante más cuidadoso habría escrito en ucraniano. Por eso pesa la declaración rusa, que recuerda que la app es solo un apoyo. Quien diseña servicios críticos debería repetir el mismo principio – redundancia y canales independientes. Nos parece una lección más útil que el debate sobre quién es el culpable, que por ahora sigue sin pruebas. La seguridad de una app, recordémoslo, también pasa por el cifrado de extremo a extremo, pero no termina ahí.
Preguntas frecuentes
¿Cuándo llegaron las falsas alarmas en Ucrania?
El domingo por la noche, desde las 22:47 hora local según Punto Informatico. La app Air Alarm mostró avisos sobre radiación, ataques químicos y un misil Oreshnik.
¿Rusia también fue afectada?
Sí. El ministerio de Situaciones de Emergencia confirmó un ataque informático masivo contra su app. Los mensajes hablaban de ataques nucleares y citaban el dron P1-Sun.
¿Quién atacó las apps?
No se sabe. Las fuentes no señalan responsables comprobados. HDblog escribe que no hay información para decir si detrás de los dos ataques está la misma mano.
¿Las apps funcionan de nuevo?
En parte. La ucraniana volvió de forma gradual, pero sin el mapa de objetivos. El ministerio ruso declaró su app de nuevo normal tras unos 90 minutos.
¿Qué pueden usar los ciudadanos ucranianos en lugar de la app?
Las alertas de emergencia de iOS y Android, las sirenas estatales y las cuentas oficiales del gobierno. Lo recordó el ministerio de Transformación Digital.
Qué vigilar tras las falsas alarmas en las apps de emergencia
Las próximas semanas dirán si aparecen responsables y detalles técnicos. Para quien gestiona apps con notificaciones, mientras tanto, hay señales que seguir.
- Sigue las comunicaciones oficiales sobre la causa del ataque y la vulnerabilidad explotada.
- Verifica quién en tu organización puede enviar notificaciones push y con qué permisos.
- Prepara un plan de desmentido en un canal separado de la app, para usarlo si llegan mensajes falsos.



