
 Ing. Calogero Bono
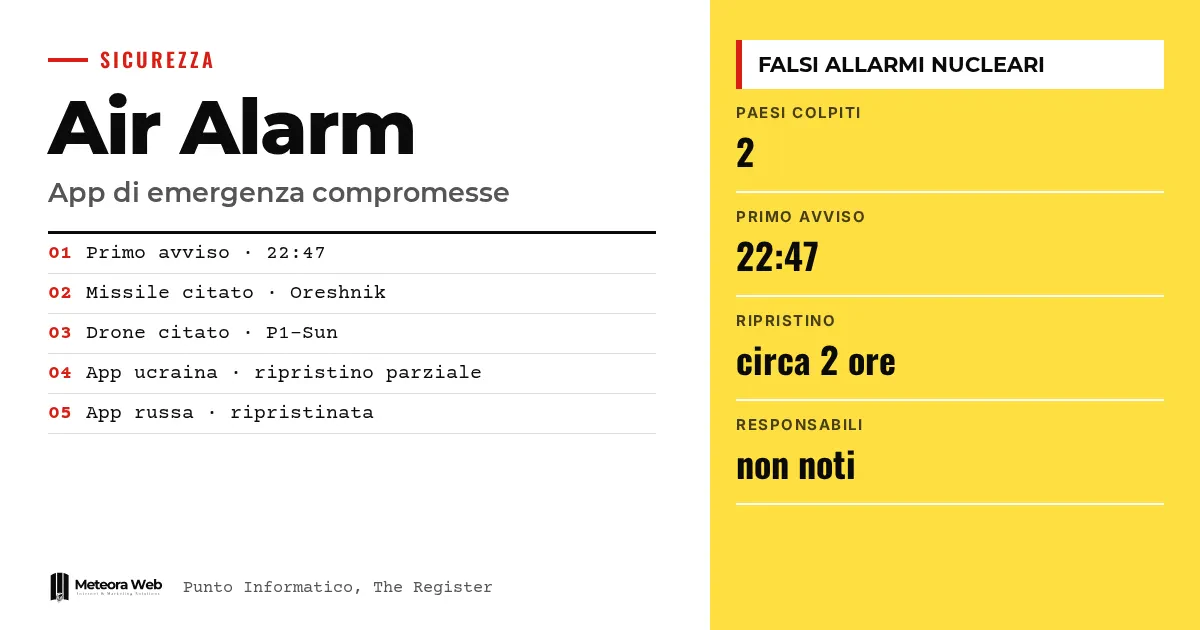
В ночь с воскресенья на понедельник приложения оповещения Украины и России подверглись кибератакам. Украинцам пришли ложные сообщения о радиации, химических атаках и ракете с ядерной боеголовкой. Через несколько часов похожие сообщения появились и в России. Этот случай важен, потому что показывает, насколько хрупок канал оповещения, если он завязан на одно приложение, даже в руках государства.
Несколько терминов, прежде чем перейти к фактам. Push-уведомление — это сообщение, которое приложение отправляет на телефон даже тогда, когда оно закрыто. Компрометация означает, что посторонние получили контроль над системой или её частью. Air Alarm — украинское приложение, которое сообщает о воздушных тревогах. Telegram — канал, через который власти опровергли ложную информацию. Уязвимость — дефект программного обеспечения, который злоумышленник может использовать.
Что произошло с приложениями оповещения?
По данным Punto Informatico, начиная с 22:47 по местному времени в воскресенье украинцы получили через Air Alarm предупреждения о возможной радиации, химических атаках и боях на улицах. В одном сообщении говорилось, что Россия выпустила баллистическую ракету «Орешник» с ядерной боеголовкой.
По словам The Register, ложные оповещения касались и боёв в Киеве. Власти обеих стран подтвердили атаки.
Как отреагировали украинские власти?
Украинские ВВС опровергли информацию в Telegram. В разговоре с The Register они написали, что приложение, вероятно, было скомпрометировано, и что «никакой угрозы радиации нет». Push-уведомления отключили, сервис приостановили.
Примерно через два часа работа восстановилась постепенно. Карта целей остаётся недоступной, приложение показывает только уровень опасности – жёлтый или красный. Министерство цифровой трансформации напомнило о других каналах – экстренных оповещениях iOS и Android, сиренах и официальных аккаунтах правительства.
Что произошло в России?
Министерство России по чрезвычайным ситуациям говорило о «масштабной кибератаке» на приложение, которая позволила передавать ложную информацию. По словам ведомства, сообщения предупреждали о ядерных ударах «по всем регионам России» и упоминали дрон П1-Солнце.
Примерно через 90 минут министерство заявило, что приложение снова работает. Оно уточнило, что взлом приложения не равен компрометации национальной системы оповещения, которая опирается на сирены, SMS, телевидение и радио. Приложение, по его словам, — лишь вспомогательный сервис.
Почему сообщения сразу показались фальшивыми?
Первое украинское сообщение было написано по-русски, тогда как официальные украинские сообщения всегда выходят на украинском. Для Punto Informatico это сразу сделало его явно ложным. The Register отмечает, что эта деталь, наряду с названием «Орешник», стала немедленным сигналом.
Украинский депутат Олександр Мережко сказал BBC, что атака почти наверняка является частью российской кибервойны. Это его оценка, а не установленный факт.
Ограничения, которые стоит учитывать
Неясно, кто стоял за атакой. HDblog пишет, что информации недостаточно, чтобы утверждать, одна ли рука стоит за двумя эпизодами. Остаётся открытым и вопрос о связи с окончанием перемирия в Олешках – по времени это близко, но ничем не подтверждено. Россия прямо не обвинила Украину. Мы также не знаем, как злоумышленники получили доступ.
Что это меняет для тех, кто работает с цифровыми сервисами
Тем, кто разрабатывает приложения с критичными уведомлениями, стоит считать этот канал потенциальной мишенью. Если твоё приложение оповещает клиентов, пациентов или сотрудников, нужен контроль над тем, кто может отправлять сообщения, и быстрый способ отключить уведомления. Если тебе нужно приложение с такими требованиями, присмотрись к разработке приложений для iOS и Android, где безопасность стоит на первом месте. Нужен и альтернативный канал для опровержений, как в этом случае сделал Telegram. Риск касается не только государств – ложное уведомление подрывает доверие к любой компании.
Наше мнение
Самый интересный вывод — защитный. Система устояла, потому что не зависела только от приложения, а поддельные сообщения содержали грубые ошибки. Более внимательный злоумышленник написал бы на украинском. Поэтому важно и российское заявление, которое напоминает, что приложение — лишь вспомогательный сервис. Тем, кто проектирует критичные сервисы, стоит держаться того же принципа – резервирование и независимые каналы. Это, по нашему мнению, полезнее спора о том, кто виноват, ведь доказательств пока нет. Безопасность приложения, напомним, зависит и от сквозного шифрования, но этим дело не ограничивается.
Частые вопросы
Когда в Украине пришли ложные тревоги?
В воскресенье вечером, начиная с 22:47 по местному времени, по данным Punto Informatico. Приложение Air Alarm показывало предупреждения о радиации, химических атаках и ракете Орешник.
Пострадала ли и Россия?
Да. Министерство по чрезвычайным ситуациям подтвердило масштабную кибератаку на своё приложение. В сообщениях говорилось о ядерных ударах и упоминался дрон П1-Солнце.
Кто атаковал приложения?
Неизвестно. Достоверных данных о виновниках нет. HDblog пишет, что информации недостаточно, чтобы утверждать, стояла ли за двумя атаками одна и та же сторона.
Приложения снова работают?
Частично. Украинское постепенно восстановили, но без карты целей. Российское министерство заявило, что его приложение снова работает нормально примерно через 90 минут.
Чем украинцы могут заменить приложение?
Экстренными оповещениями iOS и Android, государственными сиренами и официальными аккаунтами правительства. Об этом напомнило министерство цифровой трансформации.
Что отслеживать после ложных тревог в экстренных приложениях
Ближайшие недели покажут, будут ли установлены виновники и технические подробности. Тем, кто управляет приложениями с уведомлениями, уже сейчас есть на что обратить внимание.
- Следи за официальными сообщениями о причинах атаки и об использованной уязвимости.
- Проверь, кто в твоей организации может отправлять push-уведомления и с какими полномочиями.
- Подготовь план опровержений на канале, независимом от приложения, для случая ложных сообщений.



