
 Ing. Calogero Bono
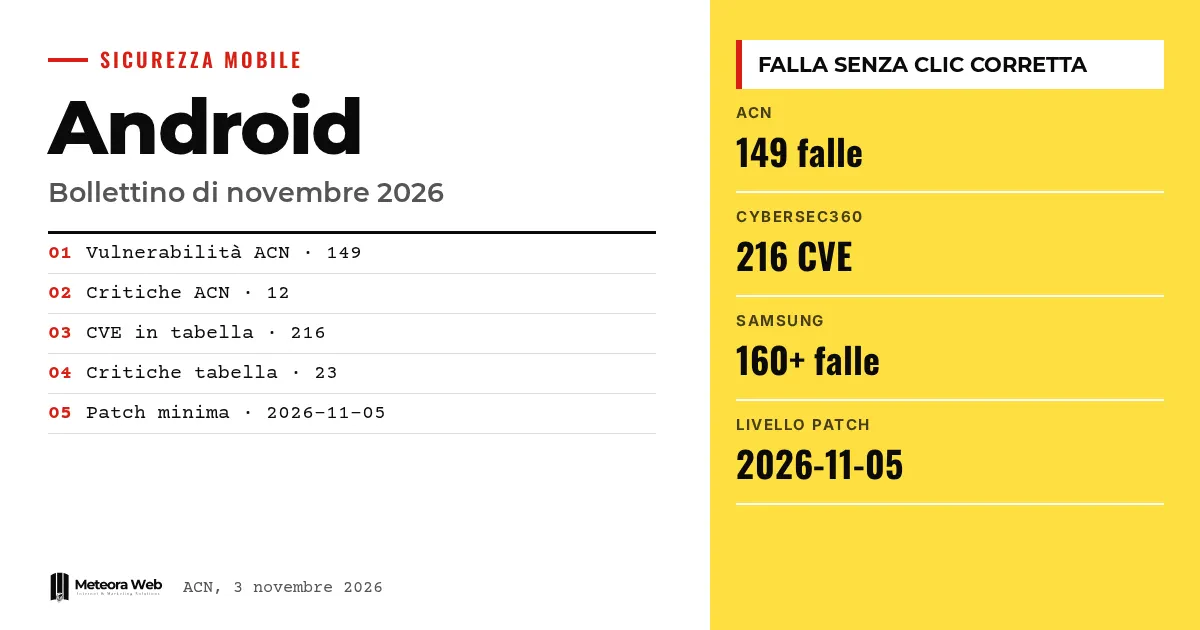
Google ha publicado el boletín de seguridad de Android de noviembre de 2026 y las fuentes no coinciden en el recuento. La Agencia Nacional de Ciberseguridad de Italia habla de 149 vulnerabilidades, Cybersecurity360 cuenta 216. Entre las correcciones hay un fallo explotable sin ningún clic del usuario y otro, el CVE-2026-58882, con una Proof of Concept ya publicada en internet. Si gestionas teléfonos de empresa, lo primero que tienes que hacer es comprobar el nivel de parche.
Algunos términos antes de entrar en los hechos. CVE es el código que identifica una vulnerabilidad conocida. Proof of Concept (PoC) es un código de demostración que prueba que el fallo se puede explotar. Denial of Service indica un ataque que deja un servicio no disponible. Remote Code Execution significa ejecutar código a distancia en el dispositivo. SVE es el identificador que Samsung usa para los fallos específicos de sus Galaxy.
¿Qué contiene el boletín Android de noviembre de 2026?
Según el aviso de la ACN AL02/261103/CSIRT-ITA, Google ha corregido 149 vulnerabilidades, de las cuales 12 críticas y 137 de gravedad alta. Los tipos son ejecución de código a distancia, escalada de privilegios, denegación de servicio y divulgación de información.
Para Cybersecurity360, el boletín publicado el 2 de noviembre enumera en cambio 216 CVE, de las cuales 23 críticas. El problema más grave es una vulnerabilidad en el Framework de Android que puede permitir ejecutar código sin interacción.
¿Por qué no coinciden los números?
Las fuentes no explican la diferencia. Cybersecurity360 precisa que su cifra cuenta los CVE presentes en las tablas del boletín, mientras que el aviso de la ACN recoge el dato de forma resumida. Puede depender de cómo se cuentan las entradas, pero es una hipótesis nuestra, no verificada.
También SamMobile da una tercera cifra, con 155 correcciones de Google y 20 críticas. El consejo es no quedarse con el total, sino mirar el nivel de parche instalado.
¿Qué es el fallo SMS of Death?
La ACN señala el CVE-2026-58882, de tipo Denial of Service y conocido como «SMS of Death». Afecta al componente WapPushOverSms y a la función decodeWapPdu, que no comprueba adecuadamente los parámetros de los mensajes WAP Push.
Un SMS construido a propósito, sin interacción de la víctima, podría bloquear el proceso com.android.phone. Según la ACN, esto comprometería la red móvil, incluidas las llamadas de emergencia, y en algunos casos provocaría reinicios repetidos. Hemos hablado de ello en un análisis dedicado.
¿Qué cambia para los Samsung Galaxy?
Según SamMobile, el parche de Samsung de noviembre corrige más de 160 fallos, entre ellos 24 específicos de los Galaxy. De estos, 17 se han hecho públicos y siete siguen reservados. Las correcciones afectan a los chipsets Exynos, al bootloader, a la pantalla de bloqueo, al bloqueo de SIM, al Dialer, Contacts y Messages.
Samsung debería distribuirlo en los próximos días. El lanzamiento llega mientras One UI 9.0 se extiende a la mayoría de modelos compatibles.
Límites que conviene conocer
Los recuentos de vulnerabilidades difieren entre las tres fuentes y ninguna explica el motivo. No tenemos los detalles técnicos del fallo sin clic en el Framework. Del aviso de la ACN solo sabemos que la PoC del CVE-2026-58882 está en internet, no si ya se está explotando. Las fechas de llegada de las actualizaciones dependen de cada fabricante.
Qué cambia para quien trabaja con lo digital
Para quien gestiona flotas de smartphones, la referencia es el nivel de parche 2026-11-05 o posterior, indicado por Cybersecurity360. Las versiones afectadas según la ACN son Android 14, 15, 16, 16-qpr2 y 17 con parches anteriores a noviembre. La distribución fragmentada pesa, como muestra el dato de Android 17 estancado en el 1%. Si desarrollas apps empresariales, integrar la seguridad en los procesos ayuda a reaccionar rápido.
Nuestra opinión
El boletín mensual se ha convertido en un ritual, pero el problema real es la distancia entre la corrección de Google y el teléfono que tienes en el bolsillo. Un fallo que se activa con un SMS, sin que nadie toque nada, hace este retraso menos tolerable. Las empresas deberían tratar el nivel de parche como un dato que vigilar, no como un detalle del usuario. También llama la atención que los recuentos oficiales difieran tanto.
Preguntas frecuentes
¿Cuántos errores corrige el parche Android de noviembre de 2026?
Depende de la fuente. La ACN habla de 149 vulnerabilidades, Cybersecurity360 cuenta 216 y SamMobile cita 155 correcciones de Google. Las fuentes no explican la diferencia.
¿Qué nivel de parche debo tener?
Cybersecurity360 indica el nivel 2026-11-05 o posterior para cubrir todas las correcciones aplicables. Lo puedes comprobar en Ajustes, en la sección de información del teléfono.
¿Qué es el CVE-2026-58882?
Es un fallo de tipo Denial of Service conocido como SMS of Death. Según la ACN, un SMS WAP Push construido a propósito puede bloquear la telefonía sin que el usuario interactúe.
¿Qué versiones de Android están afectadas?
Android 14, 15, 16, 16-qpr2 y 17 con parches de seguridad anteriores a noviembre de 2026, según la ACN.
¿Cuándo llega el parche a los Samsung?
En los próximos días, según SamMobile. La distribución afecta a los smartphones y tablets Galaxy compatibles.
Qué vigilar en las próximas semanas con el parche de noviembre
El boletín ya está publicado, pero lo que importa es cuándo llega a los dispositivos reales. En los próximos días se verá qué tan rápido distribuyen las correcciones los fabricantes.
- Comprueba qué modelos de tu flota reciben el nivel 2026-11-05 y cuáles se quedan atrás.
- Sigue las actualizaciones de la ACN para saber si la PoC del CVE-2026-58882 se está explotando.
- Pide a los fabricantes una fecha de lanzamiento para los dispositivos que aún no tienen la actualización.



