
 Ing. Calogero Bono
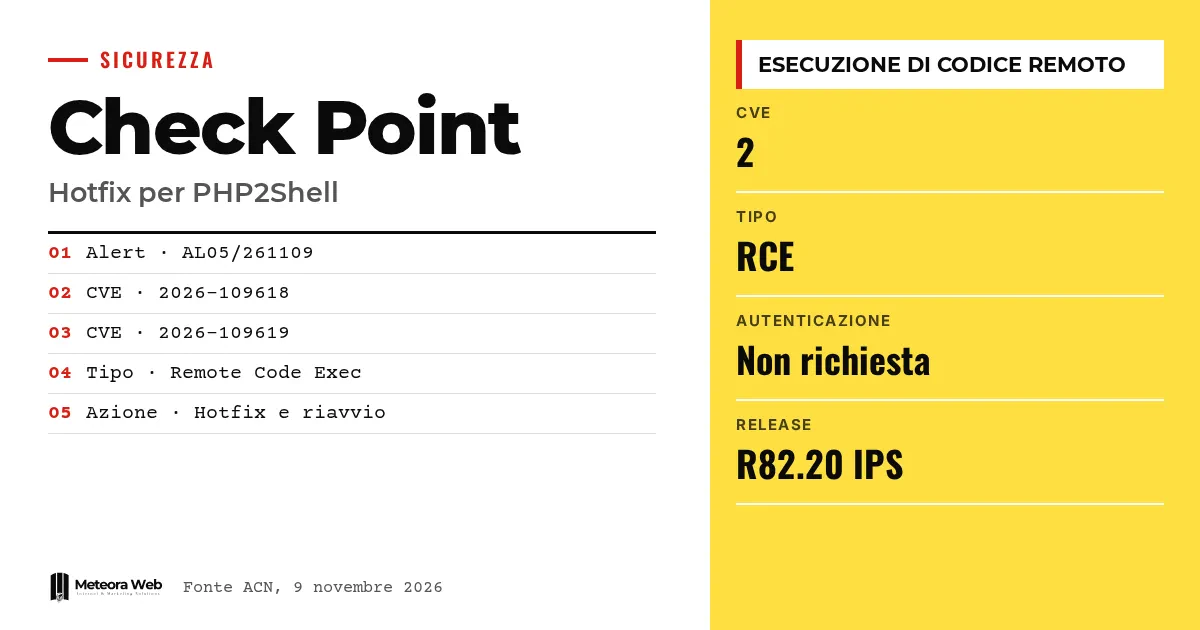
El 9 de noviembre de 2026, el CSIRT Italia, dentro de la ACN, publicó la alerta AL05/261109 sobre las actualizaciones de Check Point para las vulnerabilidades críticas conocidas como PHP2Shell. Afectan a Firewall, Cloud Firewall, Security Gateway y Spark Firewall. Un atacante remoto no autenticado podría ejecutar código arbitrario en el dispositivo. Importa porque son equipos de perímetro, los que deberían proteger la red de la empresa.
Algunos términos antes de entrar en los hechos. PHP2Shell es el nombre que se da a dos vulnerabilidades, CVE-2026-109618 y CVE-2026-109619, en el runtime de PHP integrado en los productos. Remote Code Execution significa ejecutar comandos a distancia en el dispositivo. Hotfix es una corrección publicada por el fabricante para una versión específica. EoS indica una versión fuera de soporte, por lo que el fabricante podría no publicar correcciones. IPS es el sistema que bloquea el tráfico considerado malicioso.
¿Qué ha señalado la ACN sobre PHP2Shell?
La alerta de la ACN sigue a tres comunicaciones anteriores sobre las mismas vulnerabilidades (AL07/261021, AL01/261025 y AL10/261028). Ahora Check Point ha publicado un boletín sobre el impacto en sus productos, con hotfix y mitigaciones.
Según el fabricante, la explotación pasa por solicitudes construidas a propósito hacia las interfaces web expuestas por los dispositivos. La ACN recuerda además que hay información técnica sobre la explotación disponible públicamente, y por eso pide intervenir con rapidez.
¿Qué productos y funciones están afectados?
Están afectados los productos que usan al menos una de estas funciones.
- Mobile Access Portal (no para Spark)
- Remote Access VPN con SSL Network Extender (no para Spark)
- Remote Access VPN con autenticación SAML Realm habilitada
- Identity Awareness Captive Portal habilitado
- UserCheck Portal
- Zero Phishing
Para Firewall, Cloud Firewall y Security Gateway las versiones son R81.20, R82, R82.10 y R82.20, además de varias release EoS de R80 a R81.10. Para Spark Firewall se habla de R81.10.x y R82.00.x, junto a R77.20.x y R80.20.x fuera de soporte.
¿Qué no aparece como vulnerable?
Check Point ha precisado que Security Management Server y Log Server no figuran como vulnerables. Lo mismo vale para los servicios Check Point Portal y SaaS, ya actualizados. El fabricante ha declarado además que sus productos no se ven afectados por la vulnerabilidad CVE-2026-115560.
Quien use solo estos componentes, o ninguna de las funciones enumeradas, tiene por tanto una exposición distinta. Aun así hay que verificarlo equipo por equipo, porque la lista depende de lo que esté activo.
¿Cómo se aplican hotfix y mitigaciones?
La ACN, en línea con el fabricante, indica estos pasos.
- Instalar el hotfix de tu versión en todos los sistemas afectados.
- Si antes aplicaste la mitigación manual, eliminar primero los cambios en el archivo $CPDIR/web/Apache/conf/cp-httpd.conf.
- Reiniciar el equipo al terminar la instalación.
- Si no puedes actualizar de inmediato, usar las mitigaciones temporales de la sección "Mitigation" del boletín.
Las versiones R82.20 tienen una protección integrada, la IPS "PHP Remote Code Execution", que Check Point indica como eficaz también sin HTTPS Inspection y sin activar el módulo IPS. Aun así, no sustituye al hotfix.
Límites que conviene conocer
La alerta de la ACN resume el boletín del fabricante y no describe ataques observados en Italia. No sabemos cuántos equipos están expuestos. En las versiones EoS el fabricante podría no publicar ningún hotfix, así que en esos sistemas el panorama puede cambiar. Las instrucciones detalladas deben leerse en el boletín de Check Point, que aquí no figura entre las fuentes consultadas.
Qué cambia para quien trabaja con lo digital
Si gestionas redes corporativas o encargas su gestión, lo primero es saber qué versión corre en los firewalls y qué funciones están activas. Los portales VPN y Captive Portal suelen estar expuestos a internet por decisión propia. Para quien cuida servidores y hosting gestionados el tema es el mismo – actualizar rápido lo que es accesible desde fuera. El caso recuerda también el de Fragnesia, bajo ataque junto a PHP2Shell. Si un equipo está fuera de soporte, hay que planificar su sustitución.
Nuestra opinión
El dato más incómodo es la lista de versiones EoS, numerosas y antiguas. Un firewall olvidado en producción durante años es un riesgo que ningún hotfix resuelve. También pesa que la vulnerabilidad esté en un componente accesorio, el PHP de las interfaces web, y no en el motor de filtrado. A menudo se piensa en el firewall como un bloque monolítico, cuando tiene superficies de gestión y acceso que cuidar. Quien vende seguridad debería hacerlas menos expuestas por defecto.
Preguntas frecuentes
¿Qué son las vulnerabilidades PHP2Shell?
Son dos fallos críticos, CVE-2026-109618 y CVE-2026-109619, en el runtime de PHP integrado en algunos productos de Check Point. Podrían permitir a un atacante remoto no autenticado ejecutar código en el firewall.
¿Qué productos de Check Point están afectados?
Firewall, Cloud Firewall, Security Gateway y Spark Firewall que usan funciones como Mobile Access Portal, VPN con SAML, Captive Portal, UserCheck o Zero Phishing. Security Management Server y Log Server no figuran como vulnerables.
¿Qué debo hacer ahora?
Instala el hotfix de tu versión y reinicia el equipo. Si no puedes, aplica las mitigaciones temporales del boletín de Check Point. Si ya tenías la mitigación manual, elimínala antes del hotfix.
¿R82.20 ya está protegido?
Tiene una protección integrada, la IPS "PHP Remote Code Execution", que el fabricante indica como eficaz incluso sin HTTPS Inspection. Sin embargo, no sustituye al hotfix, precisa la ACN.
¿Y las versiones que ya no tienen soporte?
Para las versiones EoS el fabricante podría no publicar ningún hotfix. En ese caso quedan las mitigaciones temporales y, a medio plazo, el paso a una versión con soporte.
Qué revisar en las próximas semanas en los firewalls expuestos
La alerta es la cuarta comunicación de la ACN sobre PHP2Shell, así que el asunto no está cerrado. Conviene seguir su evolución.
- Revisa si la ACN publica nuevas actualizaciones de la alerta, dado que ya son tres las anteriores.
- Consulta con tu proveedor si las versiones EoS que usas tendrán un hotfix o deben sustituirse.
- Tras el hotfix, comprueba que se hayan quitado las modificaciones manuales del archivo de configuración y que los servicios funcionen.



