Ing. Calogero Bono
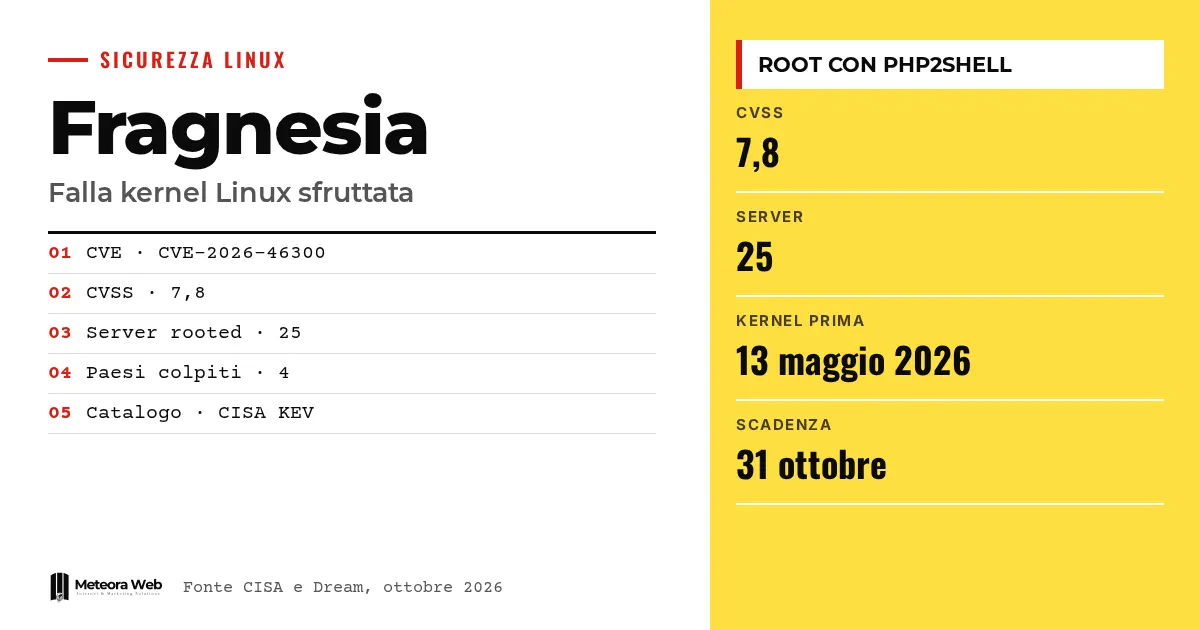
La CISA, la agencia estadounidense de ciberseguridad, ha incluido Fragnesia (CVE-2026-46300), un fallo del kernel de Linux, en su catálogo de vulnerabilidades explotadas. Los atacantes la encadenan con PHP2Shell, dos fallos críticos de PHP, para obtener acceso root. Según Dream, una campaña ha comprometido 25 servidores en cuatro países. Te afecta si gestionas un servidor Linux con PHP, es decir, buena parte de los sitios web.
Algunos términos antes de entrar en los hechos. Una privilege escalation es un fallo que permite a quien ya tiene un acceso limitado obtener permisos más altos, por ejemplo root. El KEV es el catálogo de la CISA con las vulnerabilidades ya explotadas en ataques reales. Una webshell es un script cargado en un servidor web que permite ejecutar comandos a distancia. ESP-in-TCP forma parte del subsistema XFRM del kernel, ligado al tráfico cifrado IPsec. El PoC es un exploit demostrativo.
¿Qué es Fragnesia?
Según el rastreador de seguridad de Debian, el problema está en la función skb_try_coalesce() del kernel. Cuando une fragmentos de paquetes de red, puede perder la marca SKBFL_SHARED_FRAG. Esa marca indica que los fragmentos pertenecen a memoria externa o a la page cache.
El problema llega en la fase siguiente. El código ESP de entrada comprueba la marca para decidir si omite la copia de los datos. Si la marca falta, puede descifrar directamente sobre fragmentos que están en la page cache. La corrección propaga la marca cuando los fragmentos se transfieren.
Según BleepingComputer, Fragnesia pertenece a la clase Dirty Frag y tiene un PoC que un atacante local puede usar para convertirse en root en las principales distribuciones con kernels anteriores al 13 de mayo de 2026. La puntuación CVSS es 7,8, según The Hacker News.
¿Cómo funciona la cadena de ataque?
Fragnesia por sí sola requiere acceso local. Aquí entra PHP2Shell, es decir, CVE-2026-109618 y CVE-2026-109619, con una puntuación CVSS de 9,2. Según The Hacker News, permiten la ejecución remota de código sin autenticación en sistemas con versiones vulnerables de PHP.
La CISA indica que el fallo del kernel puede encadenarse con los dos de PHP para instalar webshells y lanzar comandos como root. En la práctica, el primer paso entra por la web y el segundo convierte al atacante en administrador de la máquina.
Dream, empresa israelí de seguridad, ha descrito una campaña con un exploit personalizado de PHP2Shell, Fragnesia, listas de objetivos, registros y unos 40 scripts de posexplotación. Los servidores comprometidos son 25, repartidos entre Estados Unidos, Japón, Taiwán y Corea del Sur. Tres pertenecían a un entorno vinculado al gobierno estadounidense. Dream habla de un presunto actor vinculado a China, pero es una valoración de la empresa.
¿Qué tiene que ver Palo Alto Networks?
Palo Alto Networks ha advertido de que los fallos PHP2Shell se explotan contra interfaces de gestión expuestas a internet. Según la empresa, no hace falta ninguna configuración especial para resultar afectado, y el riesgo es máximo en PAN-OS con acceso desde el exterior. Afecta solo a la interfaz web de gestión, es decir, HTTPS y API XML, y al dataplane solo si tiene un perfil de gestión.
Dream no ha nombrado al fabricante del cortafuegos. The Hacker News considera que los hechos pueden estar relacionados, pero es una deducción del medio, no una confirmación.
¿Qué versiones hay que actualizar?
PHP corrigió los fallos el 21 de octubre de 2026 en las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35. BleepingComputer informa de que un investigador ha visto ataques reales contra una instalación de Apache mod_php con PHP 8.4.26, es decir, una versión justo anterior a la corrección.
En el caso del kernel, la fecha de referencia es la que indica BleepingComputer, el 13 de mayo de 2026. El rastreador de Debian remite a los avisos DLA-4606-1, DLA-4607-1, DSA-6295-1 y DSA-6306-1.
En PAN-OS, algunas versiones corregidas aún estaban por llegar, con fechas estimadas para el 29 y el 30 de octubre. Mientras tanto, Palo Alto recomienda pasar el tráfico de gestión a un puerto del dataplane, reemplazar el certificado, descifrar el tráfico entrante y activar la prevención de amenazas. La CISA ha fijado el 31 de octubre de 2026 como plazo para las agencias federales, según The Hacker News.
Límites que conviene conocer
- La CISA no ha dado detalles sobre los ataques en curso.
- La atribución a un grupo vinculado a China es una sospecha de Dream.
- Dream no ha confirmado el fabricante del cortafuegos implicado.
- No sabemos cuántas instalaciones italianas están expuestas.
- Las fuentes no enumeran las versiones de kernel corregidas para cada distribución.
Qué cambia para quien trabaja con lo digital
Quien tenga un sitio PHP en un servidor propio ya no puede tratar el kernel y PHP como dos problemas separados. Una ejecución de código en la web, normalmente contenida, se convierte en control total si el kernel es antiguo.
Si gestionas servidores, el trabajo sobre la seguridad de SSH sigue siendo útil, pero no basta, porque aquí la puerta de entrada es la web. También hay que revisar los procesos que se ejecutan como servicio, como explicamos en nuestra guía sobre la gestión de procesos en Linux. Si prefieres no ocuparte de ello, puedes confiar en un hosting con actualizaciones de seguridad gestionadas.
Para los desarrolladores de PHP también importa la versión que usan. El estilo moderno del lenguaje, como en los attributes de PHP 8, presupone en cualquier caso ramas actualizadas.
Nuestra opinión
Esta historia muestra una limitación de la forma en que se gestionan muchos servidores pequeños. Se actualiza PHP cuando hay tiempo y casi nunca el kernel, porque exige un reinicio. Los atacantes cuentan precisamente con eso.
Hay que decir que las fuentes son en parte indirectas. Dream es una empresa que vende seguridad, y su reconstrucción debe leerse con esa perspectiva. El dato sólido es, sin embargo, la inclusión en el catálogo KEV, que indica explotación real. TechCrunch habla de PHP como base de alrededor del 70% de los sitios y de investigadores que prevén que se encuentren más fallos rápidamente gracias a la IA. El tema conecta con el debate sobre la IA, pero aquí el consejo es sencillo. Los parches manuales y ocasionales ya no bastan.
Preguntas frecuentes
¿Se puede explotar Fragnesia de forma remota?
No, por sí sola requiere acceso local. Se vuelve peligrosa cuando se encadena con PHP2Shell, que permite la ejecución remota de código sin autenticación.
¿Qué kernels son vulnerables?
Los publicados antes del 13 de mayo de 2026, según BleepingComputer. Consulta el aviso de tu distribución para saber cuál es el paquete corregido.
¿Qué versiones de PHP solucionan PHP2Shell?
Las 8.5.12, 8.4.27, 8.3.36 y 8.2.35, publicadas el 21 de octubre de 2026. Las versiones anteriores de cada rama deben considerarse expuestas.
¿Basta con actualizar PHP?
No, actualizar PHP cierra la puerta de entrada pero no el fallo del kernel. Conviene corregir ambos, porque otras vías de acceso local siguen siendo posibles.
¿Los cortafuegos Palo Alto también corren riesgo?
Sí, si la interfaz de gestión es accesible desde internet y la versión de PAN-OS no está corregida. La empresa recomienda limitar el acceso a direcciones internas de confianza.
Qué vigilar en los próximos meses, entre parches y superficies expuestas
En las próximas semanas importan las correcciones de PAN-OS que aún están por llegar y los detalles que la CISA podría añadir. Tres consejos prácticos.
- Actualiza PHP a una versión corregida y reinicia los servicios.
- Instala el kernel actualizado de tu distribución y reinicia.
- Cierra las interfaces de gestión a internet y busca webshells en las carpetas web.