
 Ing. Calogero Bono
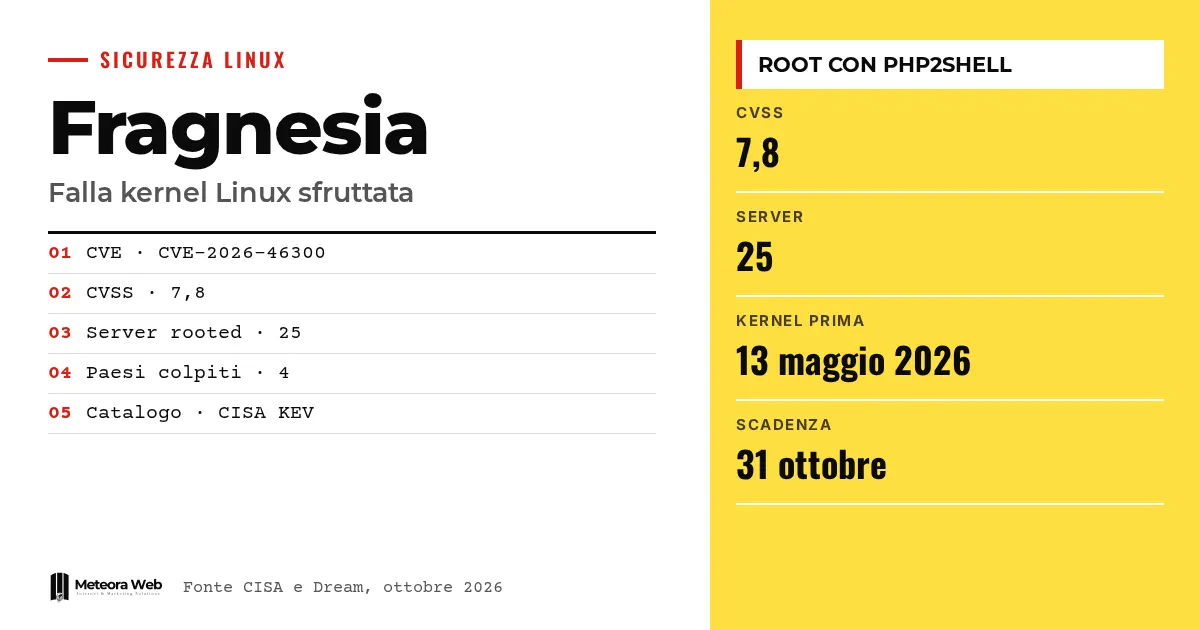
A CISA, a agência americana de cibersegurança, incluiu a Fragnesia (CVE-2026-46300), uma falha do kernel Linux, no catálogo de vulnerabilidades exploradas. Os atacantes a encadeiam com a PHP2Shell, duas falhas críticas do PHP, para obter acesso root. Segundo a Dream, uma campanha comprometeu 25 servidores em quatro países. Isso importa para quem administra um servidor Linux com PHP, ou seja, boa parte dos sites.
Alguns termos antes de entrar nos fatos. Uma privilege escalation é uma falha que permite a quem já tem acesso limitado obter permissões mais altas, por exemplo root. O KEV é o catálogo da CISA com as vulnerabilidades já exploradas em ataques reais. Uma webshell é um script carregado em um servidor web que permite executar comandos remotamente. O ESP-in-TCP faz parte do subsistema XFRM do kernel, ligado ao tráfego criptografado IPsec. O PoC é um exploit demonstrativo.
O que é a Fragnesia?
Segundo o tracker de segurança da Debian, o problema está na função skb_try_coalesce() do kernel. Quando une fragmentos de pacotes de rede, pode perder a marcação SKBFL_SHARED_FRAG. Essa marcação indica que os fragmentos pertencem a memória externa ou ao page cache.
O problema está na fase seguinte. O código ESP de entrada verifica a marcação para decidir se pula a cópia dos dados. Se a marcação estiver ausente, ele pode descriptografar no lugar sobre fragmentos que estão no page cache. A correção propaga a marcação quando os fragmentos são transferidos.
Segundo a BleepingComputer, a Fragnesia pertence à classe Dirty Frag e tem um PoC que um atacante local pode usar para virar root nas principais distribuições com kernels anteriores a 13 de maio de 2026. A pontuação CVSS é 7,8, segundo a The Hacker News.
Como funciona a cadeia de ataque?
A Fragnesia sozinha exige acesso local. Aqui entra a PHP2Shell, ou seja, CVE-2026-109618 e CVE-2026-109619, com pontuação CVSS 9,2. Segundo a The Hacker News, elas permitem a execução remota de código sem autenticação em sistemas com versões vulneráveis do PHP.
A CISA afirma que a falha do kernel pode ser encadeada com as duas do PHP para instalar webshells e executar comandos como root. Na prática, o primeiro passo entra pela web e o segundo transforma o invasor em administrador da máquina.
A Dream, empresa israelense de segurança, descreveu uma campanha com exploit PHP2Shell personalizado, Fragnesia, listas de alvos, logs e cerca de 40 scripts de pós-exploração. Os servidores comprometidos são 25, distribuídos entre Estados Unidos, Japão, Taiwan e Coreia do Sul. Três pertenciam a um ambiente ligado ao governo americano. A Dream fala em um suposto ator ligado à China, mas trata-se de uma avaliação da empresa.
Qual é a relação com a Palo Alto Networks?
A Palo Alto Networks alertou que as falhas PHP2Shell estão sendo exploradas contra interfaces de gerenciamento expostas à internet. Segundo a empresa, não é preciso nenhuma configuração específica para ser atingido, e o risco é máximo no PAN-OS com acesso externo. Afeta apenas a interface web de gerenciamento, ou seja, HTTPS e API XML, e o dataplane somente se tiver um perfil de gerenciamento.
A Dream não citou o fabricante do firewall. A The Hacker News considera que os fatos podem estar conectados, mas é uma dedução da publicação, não uma confirmação.
Quais versões devem ser atualizadas?
O PHP corrigiu as falhas em 21 de outubro de 2026 nas versões 8.5.12, 8.4.27, 8.3.36 e 8.2.35. A BleepingComputer relata que um pesquisador observou ataques reais contra uma instalação Apache mod_php com PHP 8.4.26, portanto uma versão logo anterior à correção.
No caso do kernel, vale a data indicada pela BleepingComputer, 13 de maio de 2026. O tracker da Debian remete aos avisos DLA-4606-1, DLA-4607-1, DSA-6295-1 e DSA-6306-1.
No PAN-OS, algumas versões corrigidas ainda estavam a caminho, com datas estimadas para 29 e 30 de outubro. Enquanto isso, a Palo Alto recomenda mover o tráfego de gerenciamento para uma porta do dataplane, substituir o certificado, descriptografar o tráfego de entrada e ativar a prevenção de ameaças. A CISA definiu 31 de outubro de 2026 como prazo para as agências federais, segundo a The Hacker News.
Limites que você precisa conhecer
- A CISA não deu detalhes sobre os ataques em andamento.
- A atribuição a um grupo ligado à China é uma suspeita da Dream.
- O fabricante do firewall envolvido não foi confirmado pela Dream.
- Não sabemos quantas instalações italianas estão expostas.
- As fontes não listam as versões corretas do kernel para cada distribuição.
O que muda para quem trabalha com o digital
Quem tem um site PHP em um servidor próprio não pode mais tratar kernel e PHP como dois problemas separados. Uma execução de código pela web, normalmente contida, vira controle total se o kernel estiver desatualizado.
Se você administra servidores, o trabalho com segurança em SSH continua útil, mas não basta, porque a entrada aqui é a web. Também os processos que rodam como serviço devem ser verificados, como explicado no nosso guia sobre a gestão de processos Linux. Quem prefere não cuidar disso pode contar com uma hospedagem com atualizações de segurança gerenciadas.
Para os desenvolvedores PHP, também importa a versão em uso. O estilo moderno da linguagem, como nos attributes do PHP 8, pressupõe de qualquer forma ramos atualizados.
Nossa opinião
Este caso mostra um limite na forma como muitos pequenos servidores são administrados. O PHP é atualizado quando há tempo, e o kernel quase nunca, porque exige reinicialização. Os atacantes contam justamente com isso.
Vale dizer que as fontes são em parte indiretas. A Dream é uma empresa que vende segurança, e a sua reconstrução deve ser lida nesse contexto. O dado sólido é, porém, a inclusão no catálogo KEV, que indica exploração real. O TechCrunch fala do PHP presente em cerca de 70% dos sites e de pesquisadores que preveem mais falhas encontradas rapidamente graças à IA. O tema se conecta ao debate sobre a IA, mas aqui o conselho é simples. A correção manual e ocasional não funciona mais.
Perguntas frequentes
A Fragnesia pode ser explorada remotamente?
Não, sozinha exige acesso local. Ela se torna perigosa quando é encadeada com a PHP2Shell, que permite a execução remota de código sem autenticação.
Quais kernels são vulneráveis?
Os lançados antes de 13 de maio de 2026, segundo a BleepingComputer. Verifique o aviso da sua distribuição para o pacote correto.
Quais versões do PHP corrigem a PHP2Shell?
As 8.5.12, 8.4.27, 8.3.36 e 8.2.35, lançadas em 21 de outubro de 2026. As versões anteriores de cada ramo devem ser consideradas expostas.
Basta atualizar o PHP?
Não, atualizar o PHP fecha a entrada, mas não a falha do kernel. Convém corrigir os dois, porque outras vias de acesso local continuam possíveis.
Os firewalls Palo Alto também correm risco?
Sim, se a interface de gerenciamento estiver acessível pela internet e a versão do PAN-OS não estiver corrigida. A empresa recomenda limitar o acesso a endereços internos confiáveis.
O que acompanhar nos próximos meses, entre correções e superfícies expostas
Nas próximas semanas, importam as correções do PAN-OS ainda a caminho e os detalhes que a CISA pode acrescentar. Três conselhos práticos.
- Atualize o PHP para uma versão corrigida e reinicie os serviços.
- Instale o kernel atualizado da sua distribuição e reinicie.
- Feche as interfaces de gerenciamento para a internet e procure webshells nas pastas web.


