
 Ing. Calogero Bono
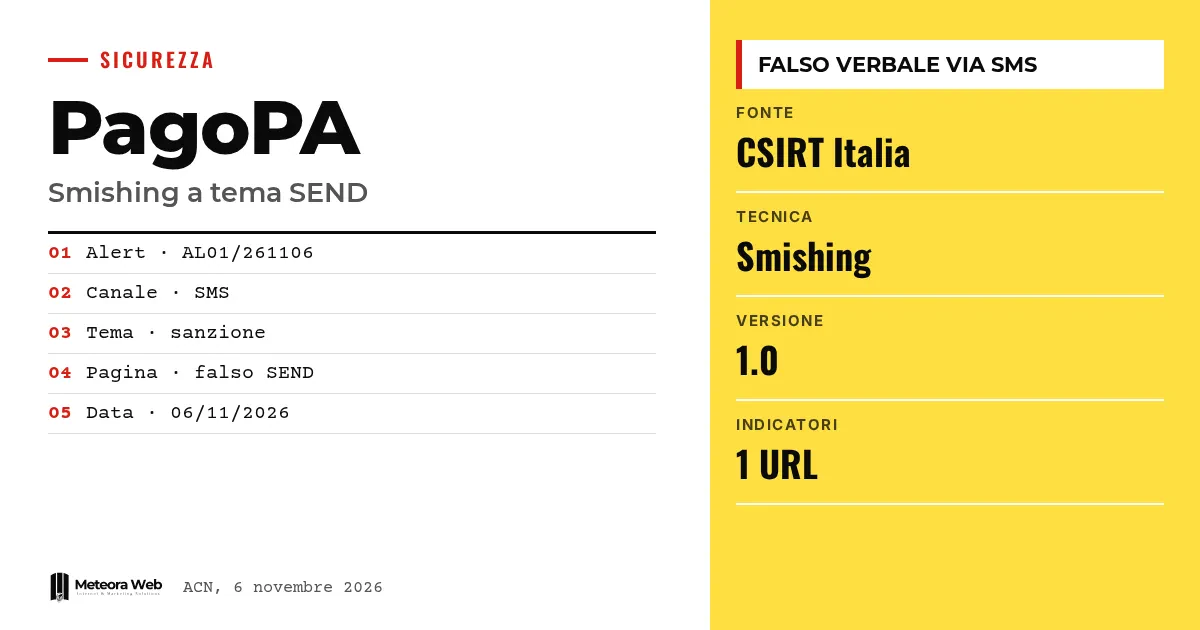
El 6 de noviembre de 2026, CSIRT Italia, el equipo de respuesta a incidentes informáticos de la Agencia Nacional de Ciberseguridad, informó del regreso de una campaña de smishing relacionada con SEND y PagoPA. Los SMS parecen llegar de los servicios de PagoPA y hablan de una sanción administrativa. El enlace lleva a una página que imita la institucional para robar datos personales y de pago. Es importante porque el mensaje aprovecha el miedo a una multa y afecta a ciudadanos y empleados.
Algunos términos, antes de entrar en los hechos. Smishing es el phishing por SMS, es decir, un mensaje falso que te empuja a pulsar un enlace. SEND es el Servicio de Notificaciones Digitales, que se usa para entregar actos y comunicaciones oficiales. PagoPA es la plataforma de pagos a la administración pública. CSIRT Italia es el grupo que vigila las amenazas informáticas y difunde las alertas. IoC son los indicadores de compromiso, como las direcciones web que usan los atacantes.
¿Qué ha detectado CSIRT Italia?
Según la alerta AL01/261106/CSIRT-ITA, la campaña es un rebrote de una actividad ya señalada antes. Se trata de una nueva oleada del mismo esquema, no de una técnica inédita.
El objetivo declarado es inducir a los usuarios a visitar recursos web preparados para sustraer datos personales, credenciales de acceso e información sobre los medios de pago.
¿Cómo es el SMS falso?
El remitente parece vinculado a los servicios de PagoPA. El texto menciona una supuesta comunicación sobre una sanción administrativa e invita a verificar el acta a través de un enlace en el cuerpo del mensaje.
Es un mecanismo clásico. Una multa genera urgencia, y la urgencia reduce la atención. Quien trabaja con el correo de empresa conoce el esquema, y hablamos de ello también en phishing y estafas por correo electrónico, cómo reconocerlas en la empresa.
¿Qué pasa si pulsas el enlace?
CSIRT explica que la víctima es redirigida a una página que reproduce fielmente la interfaz gráfica institucional de los servicios SEND y PagoPA. Esa página la crean los atacantes para capturar información sensible y datos financieros.
En la alerta se indica una dirección como indicador, escrita en forma desactivada para evitar clics accidentales. El dominio termina en .eu.cc y no es una dirección institucional.
¿Qué indicaciones hay para defenderse?
CSIRT reafirma las mismas acciones de mitigación de la alerta original, que se encuentra en la sección Relacionados de la página oficial. El texto de este nuevo aviso no las repite una por una, así que para la lista completa conviene consultar ese documento.
El problema de los SMS engañosos también afecta a otros ámbitos de la telefonía, como muestra el caso de SMS of Death y la vulnerabilidad CVE-2026-58882, aunque se trata de un asunto diferente.
Límites que conviene conocer
La alerta no indica cuántas personas han sido alcanzadas, desde cuándo circulan los SMS ni quién está detrás de la campaña. Tampoco describe el texto exacto del mensaje, que solo aparece en una imagen. Las direcciones usadas pueden cambiar rápidamente, así que el único indicador publicado podría no ser el último.
Qué cambia para quien trabaja con lo digital
Para una empresa el riesgo es doble. Los empleados pueden caer en la trampa desde el teléfono personal o el de trabajo, y el robo de credenciales o de datos de pago puede afectar a las cuentas de la empresa. Conviene explicar al personal que SEND y PagoPA no piden datos mediante enlaces en SMS de origen dudoso. Quien gestiona identidades digitales también puede consultar el reglamento 1.0 de IT-Wallet, útil para entender cómo cambian los servicios públicos digitales.
Nuestra opinión
El caso muestra que el phishing más eficaz sigue siendo el que imita a una institución y usa un tema que genera ansiedad. No hace falta tecnología sofisticada, basta con un diseño creíble. Pesa que la alerta sea escasa en medidas de protección y remita a un documento anterior, lo que obliga al lector a buscar. Para la prevención importan más la formación y los hábitos que las herramientas. También son útiles las comunicaciones claras de la administración pública sobre cómo NO contacta a los ciudadanos.
Preguntas frecuentes
¿Qué es el smishing relacionado con PagoPA?
Es una campaña de SMS falsos que parecen llegar de PagoPA. Hablan de una sanción administrativa e invitan a pulsar un enlace. El enlace lleva a una página falsificada.
¿Quién publicó la alerta?
CSIRT Italia, parte de la Agencia Nacional de Ciberseguridad. La alerta es AL01/261106/CSIRT-ITA y está fechada el 6 de noviembre de 2026.
¿Qué datos intentan robar los atacantes?
Datos personales, credenciales de acceso e información sobre los medios de pago. Según el CSIRT, la página falsa sirve para capturar información sensible y datos financieros.
¿La campaña es nueva?
No, es un rebrote. El CSIRT habla de una campaña ya reportada antes, con una nueva oleada de mensajes.
¿Dónde encuentro las medidas de mitigación?
En la alerta original, citada en la sección Relacionados de la página oficial. El CSIRT repite las mismas indicaciones sin reescribirlas.
Qué vigilar mientras la campaña continúa
Las campañas de smishing vuelven por oleadas y cambian de direcciones y pretextos. Conviene seguir las actualizaciones oficiales.
- Consulta la página de CSIRT Italia y la alerta original para ver las medidas completas.
- Comprueba si aparecen nuevas versiones de la alerta con otros indicadores.
- Avisa al departamento de TI de los SMS sospechosos que reciba el personal, para detectar los picos.



