
 Ing. Calogero Bono
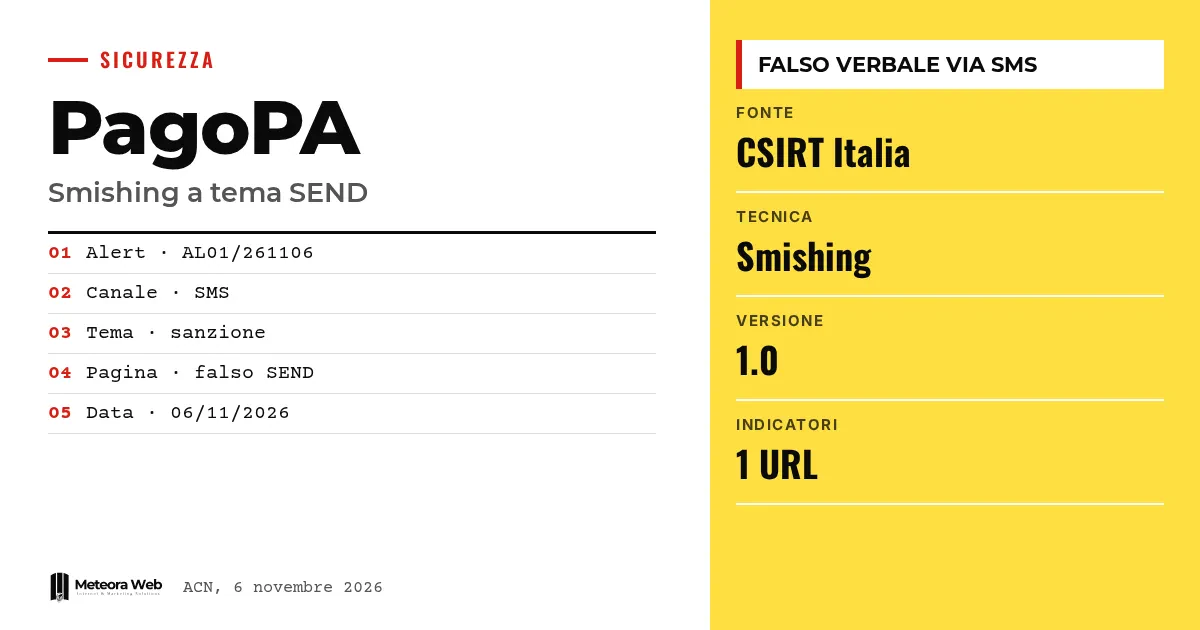
Le 6 novembre 2026, le CSIRT Italia, l'équipe de réponse aux incidents informatiques de l'Agence nationale pour la cybersécurité, a signalé le retour d'une campagne de smishing liée à SEND et PagoPA. Les SMS semblent venir des services PagoPA et évoquent une sanction administrative. Le lien mène à une page qui imite celle des institutions pour voler des données personnelles et de paiement. Ce qui compte, c'est que le message joue sur la peur d'une amende et vise aussi bien les citoyens que les salariés.
Quelques termes avant d'entrer dans les faits. Smishing est le phishing par SMS, c'est-à-dire un faux message qui pousse à cliquer sur un lien. SEND est le Service de notifications numériques, utilisé pour remettre des actes et des communications officielles. PagoPA est la plateforme de paiement vers l'administration publique. CSIRT Italia est l'équipe qui surveille les menaces informatiques et diffuse les alertes. IoC désigne les indicateurs de compromission, comme les adresses web utilisées par les attaquants.
Qu'a relevé le CSIRT Italia ?
Selon l'alerte AL01/261106/CSIRT-ITA, la campagne est une recrudescence d'une activité déjà signalée. Il s'agit d'une nouvelle vague du même schéma, et non d'une technique inédite.
L'objectif affiché est d'inciter les utilisateurs à visiter des ressources web conçues pour soustraire des données personnelles, des identifiants de connexion et des informations sur les moyens de paiement.
À quoi ressemble le faux SMS ?
L'expéditeur semble lié aux services PagoPA. Le texte évoque une prétendue communication sur une sanction administrative et invite à vérifier le procès-verbal via un lien dans le corps du message.
C'est un mécanisme classique. Une amende crée de l'urgence, et l'urgence réduit la vigilance. Ceux qui traitent le courrier professionnel connaissent ce schéma, dont nous parlons aussi dans phishing et arnaques par e-mail, comment les reconnaître en entreprise.
Que se passe-t-il si l'on clique sur le lien ?
Le CSIRT explique que la victime est redirigée vers une page qui reproduit fidèlement l'interface graphique institutionnelle des services SEND et PagoPA. Cette page est créée par les attaquants pour capter des informations sensibles et financières.
L'alerte indique une adresse comme indicateur, écrite sous forme désactivée pour éviter les clics accidentels. Le domaine se termine par .eu.cc et ne correspond pas à une adresse institutionnelle.
Quelles sont les recommandations pour se protéger ?
Le CSIRT reconfirme les mêmes actions de mitigation que l'alerte originale, qui se trouve dans la rubrique Correlati de la page officielle. Le texte de cette nouvelle signalation ne les répète pas une à une, il faut donc consulter ce document pour la liste complète.
Le problème des SMS trompeurs touche aussi d'autres domaines de la téléphonie, comme le montre le cas de SMS of Death et la faille CVE-2026-58882, même s'il s'agit d'une affaire différente.
Limites à connaître
L'alerte ne dit pas combien de personnes ont été touchées, depuis quand les SMS circulent ni qui se cache derrière la campagne. Elle ne décrit pas non plus le texte exact du message, montré seulement sur une image. Les adresses utilisées peuvent changer rapidement, donc le seul indicateur publié n'est peut-être pas le plus récent.
Ce qui change pour ceux qui travaillent avec le numérique
Pour une entreprise, le risque est double. Les salariés peuvent tomber dans le piège depuis leur téléphone personnel ou professionnel, et un vol d'identifiants ou de données de paiement peut avoir des conséquences sur les comptes de la société. Il est utile d'expliquer à l'équipe que SEND et PagoPA ne demandent jamais de données via un lien reçu par SMS d'origine douteuse. Ceux qui gèrent les identités numériques peuvent aussi consulter le règlement 1.0 d'IT-Wallet, utile pour comprendre comment évoluent les services publics numériques.
Notre avis
Ce cas montre que le phishing le plus efficace reste celui qui imite une institution et exploite un thème anxiogène. Pas besoin de technologie sophistiquée, une mise en page crédible suffit. Pèse aussi le fait que l'alerte soit peu détaillée sur les contre-mesures et renvoie à un document antérieur, ce qui oblige le lecteur à chercher. Pour la prévention, la formation et les bonnes habitudes comptent davantage que les outils. Les communications claires de l'administration sur la façon dont elle NE contacte PAS les citoyens sont aussi très utiles.
Questions fréquentes
Qu'est-ce que le smishing sur PagoPA ?
C'est une campagne de faux SMS qui semblent venir de PagoPA. Ils évoquent une sanction administrative et invitent à cliquer sur un lien. Le lien mène à une page contrefaite.
Qui a publié l'alerte ?
Le CSIRT Italia, qui fait partie de l'Agence nationale pour la cybersécurité. L'alerte est référencée AL01/261106/CSIRT-ITA et datée du 6 novembre 2026.
Quelles données les attaquants cherchent-ils à voler ?
Des données personnelles, des identifiants de connexion et des informations sur les moyens de paiement. Selon le CSIRT, la fausse page sert à capter des informations sensibles et financières.
La campagne est-elle nouvelle ?
Non, il s'agit d'une recrudescence. Le CSIRT parle d'une campagne déjà signalée auparavant, avec une nouvelle vague de messages.
Où trouver les mesures de protection ?
Dans l'alerte originale, citée dans la rubrique Correlati de la page officielle. Le CSIRT reconfirme les mêmes recommandations sans les réécrire.
Ce qu'il faut surveiller pendant que la campagne continue
Les campagnes de smishing reviennent par vagues et changent d'adresses comme de prétextes. Il vaut mieux suivre les mises à jour officielles.
- Consulte la page du CSIRT Italia et l'alerte originale pour les mesures complètes.
- Vérifie si de nouvelles versions de l'alerte apparaissent avec d'autres indicateurs.
- Signale au service informatique interne les SMS suspects reçus par le personnel, pour repérer les pics d'activité.



