
 Ing. Calogero Bono
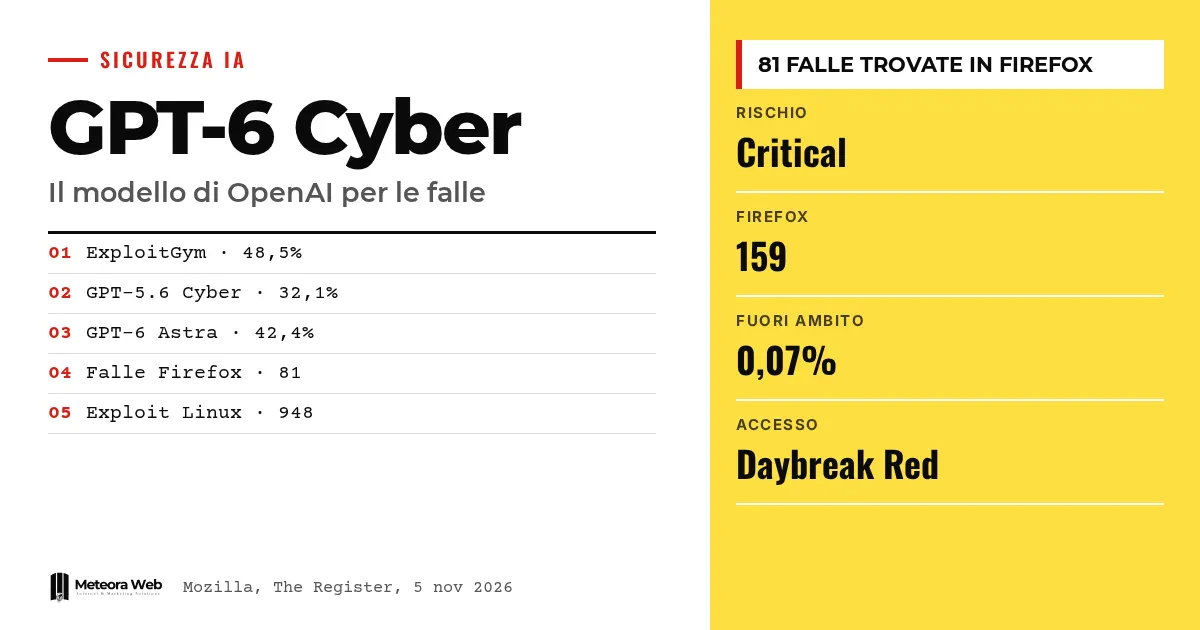
OpenAI ha presentado GPT-6 Cyber, su nuevo modelo para buscar vulnerabilidades y escribir exploits, clasificado en el nivel máximo de riesgo informático. Según la empresa, ayudó a descubrir 81 fallos en Firefox, en gran parte corregidos por Mozilla con la versión 159 del 27 de octubre de 2026. El modelo no es público y, por ahora, solo lo usan socios seleccionados. Importa porque muestra lo rápido que la IA está cambiando el trabajo de quienes defienden el software.
Algunos términos, antes de entrar en los hechos. Exploit es el código que aprovecha un fallo para obtener un efecto no previsto. Zero-day indica una vulnerabilidad aún desconocida para quien debería corregirla. Preparedness Framework es la escala con la que OpenAI mide los riesgos de sus modelos, y «Critical» es el nivel más alto. Daybreak Red es el programa para clientes autorizados a usar los modelos en tareas de seguridad ofensiva. ExploitGym es la prueba que mide si un modelo sabe explotar una vulnerabilidad.
¿Qué es GPT-6 Cyber?
Es la versión del modelo de OpenAI orientada a la ciberseguridad. Según The Register, combina capacidades más fuertes con un mayor respeto de las «reglas de enfrentamiento» de los investigadores. Supera a GPT-5.6 Cyber y, en gran parte de las tareas, también a GPT-6 Astra.
Punto Informatico la describe como la versión de GPT-6 Astra con menos restricciones. Por eso el acceso está limitado.
¿Qué tiene que ver Firefox 159?
El aviso oficial de Mozilla enumera las vulnerabilidades corregidas en Firefox 159, con impacto alto o moderado. Mozilla explica que cambió de método, porque ahora publica un aviso para cada bug de memoria individual en lugar de agruparlos en un único CVE.
Entre los informantes aparecen varias veces Amy Burnett de OpenAI y OpenAI Codex Security (kylebot). La relación con GPT-6 Cyber, es decir, con los 81 fallos, procede en cambio de las crónicas periodísticas del anuncio de OpenAI y no del aviso, que no menciona el modelo. El recuento de bugs en el aviso es algo nuestro por verificar, y no lo hemos hecho.
¿Cuánto mejora respecto a los modelos anteriores?
En ExploitGym, según The Verge, GPT-6 Cyber obtiene el 48,5%. GPT-5.6 Cyber se queda en el 32,1% y GPT-6 Astra en el 42,4%.
Sobre el respeto de los límites de la tarea, OpenAI afirma que el modelo evita servicios fuera de ámbito más del 99% de las veces. Solo el 0,07% de los casos salió del perímetro, pero la empresa no explicó qué ocurrió en esos casos. La prueba está modelada sobre el caso de Hugging Face, en el que agentes de OpenAI habían vulnerado la comunidad de código abierto.
¿Y los 948 exploits para el kernel Linux?
OpenAI habla de 948 vulnerabilidades de escalada de privilegios en el kernel Linux, de las cuales 588 son inéditas según The Register. En TechRadar la operación cuesta unos 1,21 millones de dólares en créditos API, con una cadena de cinco fases. Ya escribimos sobre ello en el análisis sobre la cadena autónoma de OpenAI.
Cuando terminó el análisis, los mantenedores ya habían corregido 61 fallos y otros 43 tenían parches en preparación. OpenAI ha retenido los detalles de 10 técnicas de explotación nunca documentadas hasta que se resuelvan.
Límites que conviene conocer
Casi todas las cifras sobre GPT-6 Cyber vienen de OpenAI y no de verificaciones independientes. TechRadar señala que el informe sobre el kernel no nombra el modelo y lo describe como un «upcoming cyber model», así que también parece marketing. No sabemos qué pasó en el 0,07% de los casos fuera de ámbito, y la conciencia de estar siendo evaluado sigue siendo un riesgo que OpenAI reconoce. Además, el acceso podría cambiar, porque está prevista una ampliación a todos los clientes de Daybreak Red.
Qué cambia para quien trabaja con lo digital
Para quien gestiona sitios, apps y servidores, el ritmo de las actualizaciones de seguridad se volverá más intenso. Si los modelos encuentran fallos a esta velocidad, los fabricantes tendrán que publicar más correcciones y tú tendrás que instalarlas rápido. El navegador es el primer punto, así que comprueba que Firefox esté en la 159 o posterior en cada equipo. Si tienes servidores Linux, los parches del kernel importan todavía más, y un hosting con actualizaciones de seguridad gestionadas quita esa carga de tus hombros. Vale también para quien desarrolla software, porque el código será leído por herramientas cada vez más hábiles para encontrar errores.
Nuestra opinión
La noticia es real, pero hay que leerla con prudencia. Una empresa que vende el modelo es también la fuente de las cifras sobre su seguridad, y el 99% de cumplimiento de las reglas tiene poco valor mientras no sepamos qué hay en el resto. Dicho esto, los bugs corregidos en Firefox son públicos y verificables en el aviso de Mozilla. La comparación con los rivales es útil, como muestra nuestro análisis comparativo entre Anthropic Claude y OpenAI. El riesgo real es que la defensa avance a dos velocidades, entre quien tiene acceso a estas herramientas y quien no.
Preguntas frecuentes
¿Qué es GPT-6 Cyber?
Es el modelo de OpenAI para descubrir vulnerabilidades y escribir exploits. OpenAI lo clasifica como «Critical» en su Preparedness Framework. Por ahora solo está disponible mediante API y Codex para clientes seleccionados de Daybreak Red.
¿Puedo usar GPT-6 Cyber?
No, no es público. Lo usan socios aprobados del programa Daybreak Red. OpenAI prevé ampliarlo a todos los clientes del programa en las próximas semanas.
¿Cuántos fallos encontró en Firefox?
Según OpenAI, 81 vulnerabilidades inéditas de alta gravedad. Mozilla empezó a corregirlas y muchas están en la versión 159. Sin embargo, el aviso de Mozilla no menciona el modelo.
¿El modelo ataca sistemas no autorizados?
OpenAI afirma que no, en alrededor del 99% de los casos. El 0,07% de las pruebas salió del ámbito previsto y los detalles no se han difundido. El dato no está verificado por terceros.
¿Debo actualizar Firefox?
Sí, pasa a la versión 159 o posterior. Mozilla indica que muchos de los fallos corregidos tienen impacto alto. Actualizar el navegador es el paso más sencillo e inmediato.
Qué observar en las próximas semanas sobre GPT-6 Cyber
La verdadera prueba empieza cuando el acceso se amplíe y los datos salgan de los laboratorios de OpenAI.
- Sigue la ampliación del acceso a todos los clientes de Daybreak Red y las posibles nuevas restricciones.
- Busca verificaciones independientes del dato del 99% y de los casos fuera de ámbito.
- Lee los próximos avisos de Mozilla, que ahora publica un advisory por cada bug de memoria.
Fuentes
- mozilla.org
- punto-informatico.it, GPT-6 Cyber trova le vulnerabilità e non attacca nessuno
- theregister.com, OpenAI releases GPT-6 Cyber, and promises this one stays within 'rules of engagement'
- theverge.com, OpenAI says its new cybersecurity model is better at not hacking other companies
- techradar.com, OpenAI says its cyber model found and patched nearly 1000 Linux kernel security issues



