
 Ing. Calogero Bono
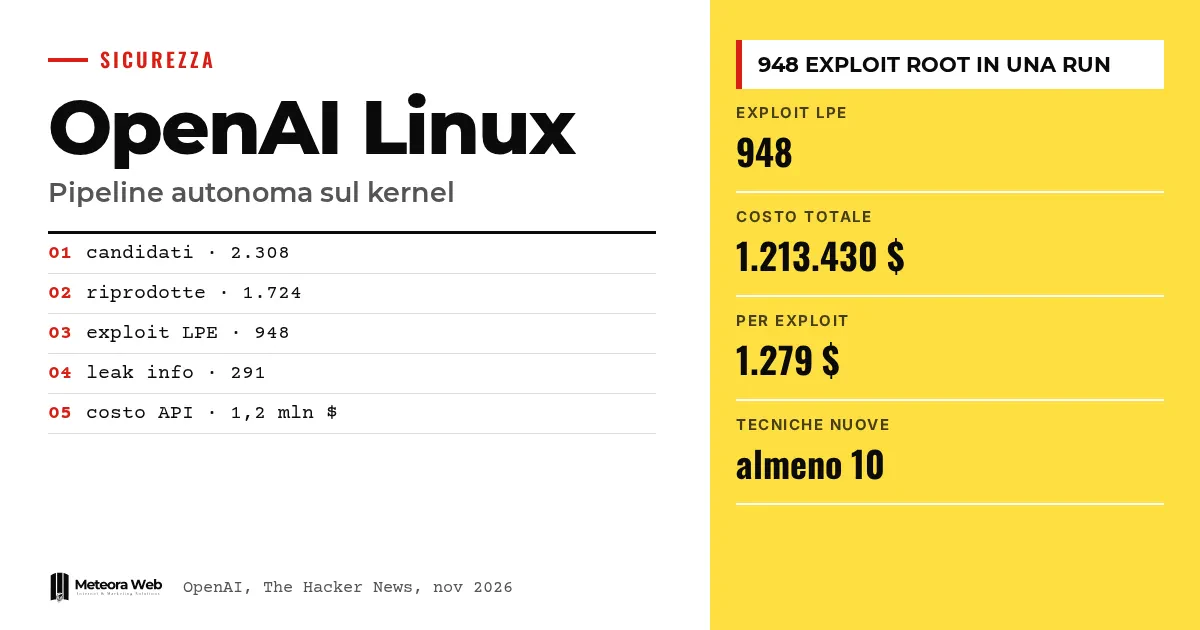
OpenAI ha publicado los detalles de una pipeline autónoma que busca, valida y corrige fallos en el kernel de Linux. En una sola ejecución de mediados de octubre de 2026, con un modelo de ciberseguridad todavía no publicado, produjo 948 exploits funcionales de escalada de privilegios local. El coste declarado en créditos de API es de 1,2 millones de dólares. Importa porque el descubrimiento de fallos se convierte en un proceso industrial, y quien gestiona servidores tiene que actualizar más rápido.
Algunos términos, antes de entrar en los hechos. LPE (local privilege escalation) es la explotación de un fallo que permite a un usuario sin privilegios convertirse en root. PoC es la prueba de concepto, un código mínimo que demuestra el problema. Exploit es el código que aprovecha realmente el fallo. Kernel es el núcleo del sistema operativo. N-day es una vulnerabilidad ya conocida, mientras que la zero-day todavía no lo es.
¿Qué hizo la pipeline de OpenAI?
Según OpenAI, el prototipo analizó 2.308 candidatos en el kernel de Linux, reprodujo dinámicamente 1.724 vulnerabilidades y generó 948 exploits LPE. También produjo pruebas de concepto para 291 fugas de información.
Según The Hacker News, la reproducción se llevó a cabo en 30 horas. El objetivo era una distribución de escritorio común, no reforzada, y no un sistema reducido a propósito para el experimento.
¿Cómo funciona, en cinco fases?
La pipeline tiene cinco etapas, todas confiadas a agentes excepto la última.
- Descubrimiento, es decir, identificar las partes relevantes para la seguridad y buscar candidatos.
- Validación dinámica en un entorno aislado.
- Evaluación de la explotación.
- Generación de parches.
- Revisión humana, antes de notificar a los mantenedores.
Para cada fallo el sistema entrega un análisis de la causa, un PoC mínimo, un parche candidato y el exploit completo. El verdadero cuello de botella, escribe OpenAI, no era descubrir sino entender qué era reproducible y urgente.
¿Cuánto cuesta encontrar un exploit con IA?
OpenAI declara 1.213.430 dólares en créditos de API, es decir, 1.279 dólares por exploit. La propia empresa advierte de que son más bien un techo máximo, porque con una mejor ingeniería se podría gastar menos.
La comparación con los premios históricos de Pwn2Own y TyphoonPWN, 20.000 y 70.000 dólares, lleva a una valoración hipotética entre 18,9 y 66,3 millones. Es un cálculo de OpenAI, no un ingreso real. En un kernelCTF adaptado, con una superficie de ataque reducida, la pipeline obtuvo 21 exploits LPE gastando unos 32.936 dólares.
¿Qué dicen otros observadores?
Según el Google Threat Intelligence Group, citado por The Hacker News, las vulnerabilidades divulgadas al mes pasaron de 5.045 en enero de 2026 a 10.740 en agosto. Las de alto riesgo subieron de 131 a 350.
El National Cyber Security Centre británico sostiene que las herramientas de IA casi con certeza han aumentado los descubrimientos de zero-day y acortado el paso a N-day. Quien las configura mal, sin embargo, sigue expuesto. Ya hablamos de ello también a propósito de GPT-Red.
Límites que conviene conocer
Las cifras son declaradas por OpenAI y el modelo todavía no es público, así que nadie puede repetir la prueba. No sabemos cuántos parches aceptarán los mantenedores, y los parches generados siguen requiriendo iteración con expertos humanos. Los costes dependen de los modelos y la configuración utilizados.
Qué cambia para quien trabaja con lo digital
Para quien gestiona servidores, una cuenta de bajos privilegios en un sistema sin actualizar debe tratarse como root para un atacante con recursos, según dice OpenAI. Parchear ya no puede esperar al mes siguiente. Si no quieres ocuparte de las actualizaciones, el hosting con actualizaciones de seguridad gestionadas elimina una parte del problema. También conviene aislar los servicios con sandbox, como Firecracker y gVisor, que OpenAI menciona. Para entender cómo razona un atacante, mira las técnicas de privilege escalation en Linux que usamos en las pruebas.
Nuestra opinión
El dato más serio no es el número de exploits, sino el coste por exploit. Con 1.279 dólares cada uno, descubrir un fallo cuesta menos que muchos premios de programas de bug bounty. Hay que decir que el texto también es un escaparate de OpenAI, y la comparación con los premios es una estimación favorable. Sigue siendo, sin embargo, una señal clara, también para las pequeñas empresas, como escribimos sobre la seguridad de las pymes.
Preguntas frecuentes
¿Cuántos exploits generó la pipeline de OpenAI?
948 exploits funcionales de escalada de privilegios local, más PoC para 291 fugas de información. Se obtuvieron en una ejecución de mediados de octubre de 2026 sobre una distribución Linux común.
¿Cuánto costó la ejecución?
1.213.430 dólares en créditos de API, es decir, 1.279 dólares por exploit. OpenAI precisa que es un límite superior y no un coste optimizado.
¿Los fallos ya están corregidos?
No todos. OpenAI señala que en 10 días más de 100 LPE habían sido corregidas o tenían parches en preparación por otros, y unas 300 se discutían públicamente.
¿Un atacante puede usar el mismo método?
En teoría sí. Según The Hacker News, el acceso a estos modelos no se limita a los defensores. El modelo que usó OpenAI, sin embargo, todavía no es público.
¿Qué debo hacer yo?
Actualiza el sistema operativo con regularidad. Aísla los servicios más expuestos y limita las cuentas locales, porque un usuario corriente en un sistema sin actualizar puede convertirse en root.
Las próximas oleadas de parches decidirán cuánto dura la ventana de riesgo
La cuestión ahora es con qué rapidez llegan las correcciones a los sistemas en producción. Fíjate en estas señales en los próximos meses.
- Sigue los avisos de seguridad de tu distribución Linux y mide cuántos días pasan entre el parche y la instalación.
- Comprueba si tu proveedor publica los tiempos de respuesta ante vulnerabilidades del kernel.
- Lee cómo cambia la comparativa de modelos en seguridad, empezando por Claude y OpenAI.



